Eind september 2024 kreeg Meta, het moederbedrijf van Fakebook, een boete van 101 miljoen dollar van de EU voor een beveiligingslek uit 2019. Dat lek onthulde dat Meta op schandelijke wijze honderden miljoenen wachtwoorden (600 miljoen) onversleuteld in platte tekst had opgeslagen! Zoals dit artikel over wachtwoordhashing uitlegt , is het hashen van wachtwoorden een basispraktijk die al meer dan twintig (20) jaar wordt toegepast.
Het feit dat Meta, een miljardenbedrijf, toestond dat wachtwoorden in platte tekst werden opgeslagen, is alarmerend. Wachtwoorden op deze manier opslaan is als je huissleutels op de veranda laten liggen: iedereen die ze vindt, kan zo naar binnen lopen. Bedrijven horen wachtwoorden te versleutelen. Deze praktijk zet wachtwoorden om in een eenrichtingsverkeer dat niet kan worden teruggedraaid naar het oorspronkelijke wachtwoord. Meta maakte het voor hackers die toegang kregen tot hun systemen uitzonderlijk gemakkelijk om platte tekstwachtwoorden te zien en te gebruiken. Het maakte hen tot een geliefd doelwit voor aanvallen toen de slechte beveiligingspraktijk uitlekte.
Dit incident laat zien dat we niet op grote bedrijven kunnen vertrouwen voor de bescherming van onze kritieke persoonlijke gegevens. Als techgiganten zoals Meta onze gegevens niet kunnen beveiligen, hoe kunnen we ze dan zelf beschermen? Laten we eens kijken wat je moet weten en doen om je gegevens te beschermen tegen elke leverancier, inclusief Facebook.
Iedereen die geen wachtwoordmanager gebruikt , hergebruikt gegarandeerd wachtwoorden op meerdere websites. Het menselijk brein kan wachtwoorden niet goed genoeg beheren om een andere uitkomst te tolereren. Deze slechte gewoonte brengt al je accounts in gevaar als slechts één website wordt gehackt. Bij Meta kan elk gelekt wachtwoord potentieel worden gebruikt om toegang te krijgen tot je andere accounts.
Een wachtwoordmanager is uw eerste verdediging: deze genereert en bewaart sterke, unieke wachtwoorden voor elk account veilig. U hoeft slechts één hoofdwachtwoord te onthouden. Wachtwoordmanagers bieden naast het instellen van sterke wachtwoorden nog twee extra voordelen. Ten eerste kunnen ze u waarschuwen als een wachtwoord betrokken is bij een datalek, zodat u het snel kunt bijwerken. Ten tweede voorkomen ze het invoeren van wachtwoorden op phishingsites door de inloggegevens op vergelijkbare websites niet in te vullen. Deze functies zijn van groot belang gezien de huidige prevalentie van phishing en online aanvallen.
Simpel gezegd bespaart het gebruik van een wachtwoordmanager u niet alleen tijd, maar zorgt het er ook voor dat uw accounts veel moeilijker te hacken zijn. Elk account heeft zijn eigen unieke wachtwoord, waardoor het risico kleiner is als één wachtwoord wordt gecompromitteerd. Nu komt de harde waarheid over wachtwoorden. Zelfs lange en sterke wachtwoorden zijn onvoldoende om uw identiteit en authenticatie te beschermen. U moet multifactorauthenticatie (MFA) toevoegen aan uw identiteitsbescherming. Daar gaan we het nu over hebben.
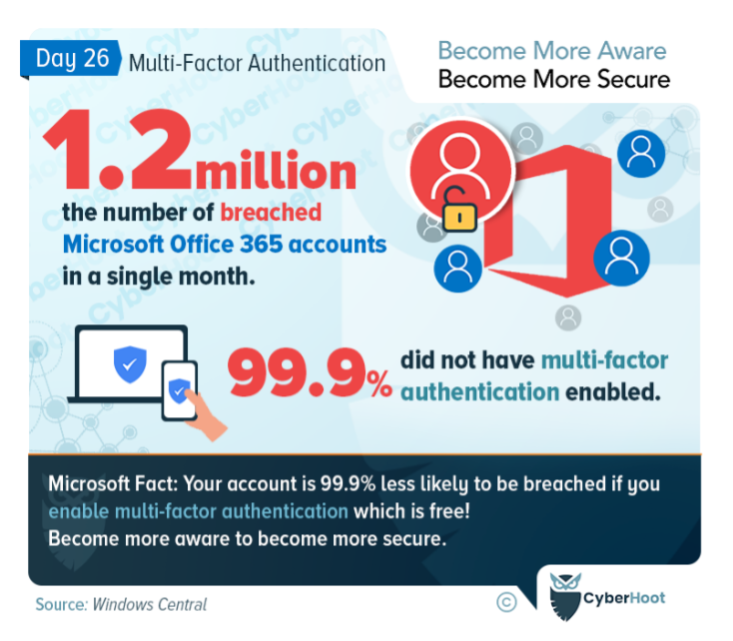
Multi-Factor Authenticatie (MFA) is als het toevoegen van een tweede, uniek vergrendelde nachtschoot aan uw digitale voordeur. Zelfs als iemand uw wachtwoord (de unieke sleutel van het slot) te pakken krijgt, krijgt hij of zij geen toegang tot uw account zonder een tweede vorm van verificatie, zoals een code die naar uw telefoon of e-mail wordt verzonden, of een zescijferige code van een authenticatie-app.
Gezien de Meta-inbreuk, waarbij wachtwoorden in platte tekst werden opgeslagen, is MFA een cruciale stap die iedereen moet nemen om zijn of haar account te beschermen. Stel je een scenario voor waarin een hacker je Meta-wachtwoord heeft. Als MFA is ingeschakeld, hebben ze nog steeds toegang nodig tot je tweede authenticatiemethode, waardoor het moeilijk wordt om je account te hacken zonder beide gegevens.
Wacht niet tot na een aanval om MFA in te schakelen. Hoewel inloggen iets langer duurt, kan die extra stap het verschil betekenen tussen een gehackt of een veilig account.
Als we kijken naar de toekomst van cyberbeveiliging en authenticatiemaatregelen, zien we dat passkeys in rap tempo de ouderwetse wachtwoorden vervangen. Ze maken gebruik van biometrische authenticatie, zoals gezichtsherkenning of vingerafdrukscanning, of hardwarematige sleutels om uw identiteit te verifiëren. In tegenstelling tot wachtwoorden kunnen passkeys niet worden gestolen en hergebruikt voor authenticatie op andere websites, waardoor ze een robuustere, veiligere en efficiëntere manier zijn om in te loggen.
Hoewel wachtwoorden nog steeds aan populariteit winnen, bieden sommige grote platformen ze al aan. Als je de mogelijkheid hebt om een wachtwoord te gebruiken, is het de moeite waard om dat te overwegen. Door af te stappen van wachtwoorden verwijder je een van de meest kwetsbare onderdelen van je beveiligingsketen.
Passkeys hadden kunnen voorkomen dat het Meta-lek gebruikers trof wier inloggegevens in platte tekst waren gelekt. Naarmate meer bedrijven deze technologie omarmen, wordt het voor hackers steeds moeilijker om accounts te hacken met traditionele methoden.
Het Meta-inbreuk herinnert ons eraan dat zelfs de grootste techbedrijven niet immuun zijn voor beveiligingslekken. We gaan er gemakkelijk van uit dat onze gegevens veilig zijn wanneer ze worden opgeslagen bij grote bedrijven. De waarheid is echter dat inbreuken overal en altijd kunnen plaatsvinden. Daarom is het belangrijk om op de hoogte te blijven van de nieuwste bedreigingen en proactieve maatregelen te nemen om uzelf te beschermen.
Controleer uw accounts regelmatig en wees alert op verdachte activiteiten. Stel meldingen in voor uw bank- en e-mailaccounts, zodat u op de hoogte wordt gesteld als iemand probeert in te loggen of ongeautoriseerde wijzigingen aanbrengt. Als u hoort over een inbreuk op een van uw accounts, wacht dan niet langer en wijzig direct uw wachtwoord. Schakel vervolgens aanvullende beveiligingsmaatregelen (MFA/wachtwoordsleutels) in die het platform mogelijk biedt.
Hoewel de inbreuk bij Meta zorgwekkend is, dient het ook als een waardevolle herinnering dat we allemaal de macht hebben om onze digitale verdediging te versterken. Wachtwoordmanagers, MFA en wachtwoordsleutels zijn allemaal tools die binnen handbereik liggen en een aanzienlijk verschil kunnen maken in de bescherming van je online aanwezigheid. Bedrijven zoals Meta beloven misschien onze informatie te beschermen, maar uiteindelijk is het aan ieder van ons om de controle over onze cybersecurity te nemen.
Laat deze inbreuk een keerpunt zijn. Onderneem nu actie om uw accounts te beveiligen voordat het te laat is. Een paar eenvoudige aanpassingen vandaag kunnen u helpen beschermen tegen de groeiende bedreigingen van morgen.
Nog niet klaar om je aan te melden, maar wil je meer weten? Kom naar onze maandelijkse webinar voor een demo van CyberHoot, stel vragen en ontdek de nieuwste ontwikkelingen.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: Ik herinner me de beginjaren van...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: De blog van deze week bevat een...
Lees meer
Zo nu en dan duikt er een stukje malware op met een truc die zo slim is dat beveiligingsonderzoekers even stil moeten staan en...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

