Een punt voor de goede jongens. Het FBI-project Operation ReWired ontmantelde een netwerk van hackers dat Business Email Compromise- aanvallen gebruikte om fraude te plegen. Dit leidde tot de arrestatie van 281 vermeende hackers op verdenking van internetfraude (waarbij $ 3.7 miljoen werd teruggevonden). Daarnaast zouden deze hackers zich schuldig hebben gemaakt aan 250,000 gevallen van identiteitsdiefstal en 10,000 gevallen van belastingfraude. De operatie heeft meer dan $ 118 miljoen aan frauduleuze overboekingen in beslag genomen, die nu mogelijk terugbetaald kunnen worden! September 2019 was een geweldige maand voor cybersecurity!
Business Email Compromise (ook wel BEC genoemd) is een vorm van cybercriminaliteit waarbij een e-mailaccount, meestal van iemand in de financiële sector, wordt gehackt. Dit gebeurt vaak via een phishingaanval die leidt tot diefstal van inloggegevens, zoals beschreven in het recente artikel van CyberHoot getiteld 'The Domino Attack' . Inloggegevens worden gestolen wanneer een slachtoffer klikt op een link in een frauduleuze phishing-e-mail of een valse factuur opent. Hierdoor komt het slachtoffer terecht op een kwaadwillende website waar de gebruiker wordt gevraagd zijn of haar e-mailadres en wachtwoord in te voeren. Deze e-mails worden vaak verzonden door iemand die uw CFO al kent, wat betekent dat het afzenderadres correct en verwacht is. Het e-mailadres van die andere financiële medewerker is waarschijnlijk gehackt en nu wordt uw CFO als doelwit gekozen.
Deze hacker komt in het e-mailaccount van de CFO terecht, leest e-mails met financiële transacties en leidt normale overschrijvingen om door frauduleuze overschrijvingsinstructies in de e-mailgesprekken te plaatsen. Het succes van deze oplichting hangt volledig af van het feit of beide partijen deze wijzigingen in de overschrijvingsinstructies buiten de e-mail om verifiëren. Dit resulteert erin dat er geld wordt overgemaakt naar hackersaccounts die meestal ontraceerbaar zijn. Deze frauduleuze overschrijvingen worden zelden teruggevonden.
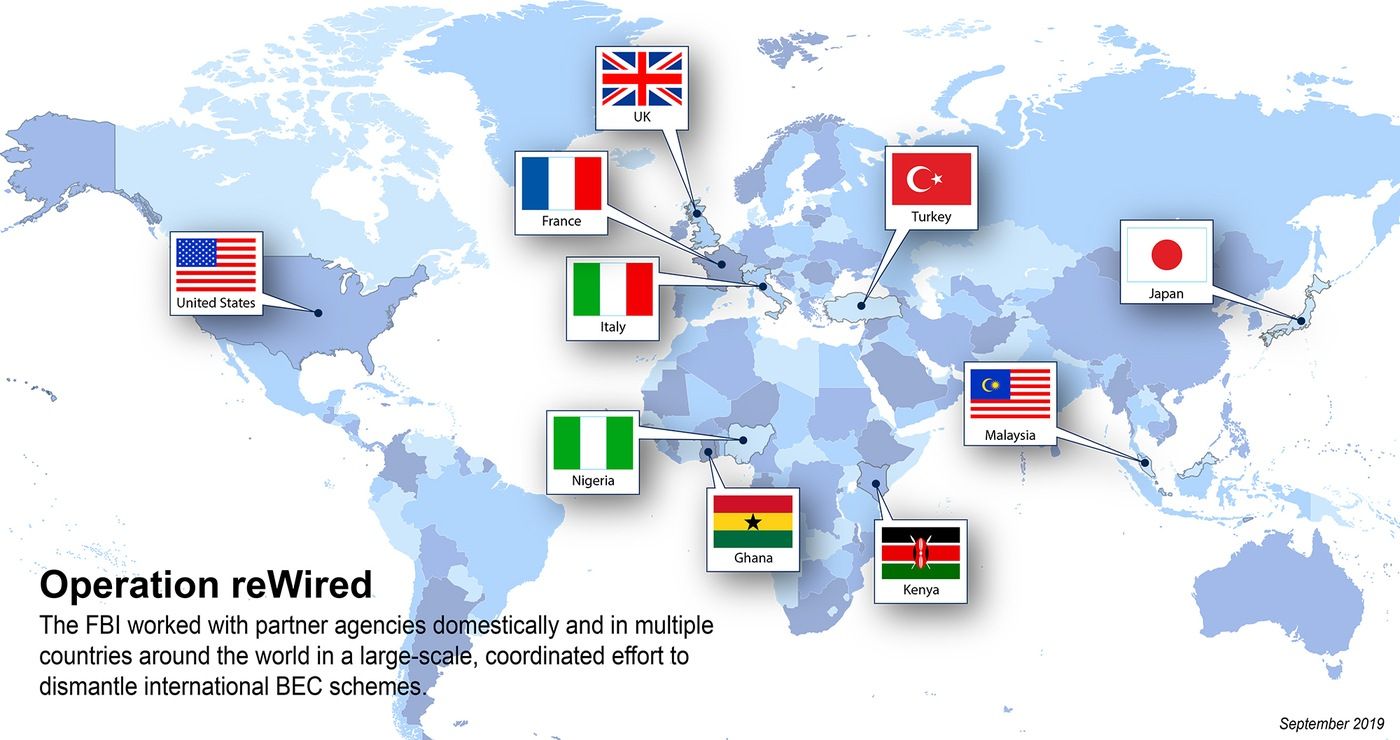
Operatie ReWire was mogelijk dankzij de gezamenlijke inspanningen van wetshandhavingsinstanties in 10 landen. Samen ontrafelden ze een complex netwerk van hackers, phishingaanvallen, geldezels en witwaspraktijken. Deze operatie bewijst dat internationale samenwerking tussen wetshandhavingsinstanties mogelijk is. Het stuurt ook een boodschap naar hackers dat ze gepakt zullen worden. Cyber AI heeft kleinschalige BEC-fraude via social engineering en phishingaanvallen gezien die nooit zullen worden teruggevonden (of gemeld). Dat komt omdat de bedragen te klein waren om de FBI of interne wetshandhavingsinstanties erbij te betrekken. De kleine en middelgrote bedrijven (mkb's) wereldwijd staan in de frontlinie van BEC-fraude! Het wordt jaar na jaar erger, met een verdubbeling van de financiële verliezen alleen al in 2018.
Deze enorme verliezen hebben ertoe geleid dat de FBI BEC-fraude tot een prioriteit heeft gemaakt. In juni 2018 arresteerde de FBI 74 mensen en nam 2.4 miljoen dollar in beslag bij een soortgelijke actie tegen BEC-fraude. Deze acties en arrestaties waarschuwen hackers dat ze gepakt kunnen en zullen worden.
De beveiligingsafdeling van Verizon publiceert jaarlijks een Data Breach Incident Report (DBIR) waarin de trends in cyberaanvallen worden samengevat, inclusief wie er gehackt wordt en hoe dat gebeurt. Business Email Compromise (BEC) staat bovenaan de lijst met meest voorkomende aanvallen. Belangrijker nog, ze merken op dat het MKB 15 keer vaker succesvol wordt aangevallen dan kleinere en grotere bedrijven met respectievelijk minder dan 10 of meer dan 100 werknemers. Dit maakt het MKB kwetsbaarder voor gerichte BEC-aanvallen. Maar wanhoop niet als u een kleine ondernemer bent! Er zijn eenvoudige maatregelen die u in uw bedrijf kunt nemen om uzelf te beschermen.
Zelfs nu de FBI dit criminele netwerk heeft opgerold, is het slechts een druppel op een hete plaat vergeleken met de door de FBI geschatte verliezen van $26 miljard in drie jaar tijd . De FBI adviseert nog steeds om een bewustwordings- en trainingsprogramma te implementeren om uw bedrijf te beschermen. U moet zich dus voorbereiden op dit soort aanvallen. Gelukkig zijn de voorbereidingen bij Business Email Compromise (BEC) relatief eenvoudig. De beste maatregel die u kunt nemen, is uw bankoverschrijvingsproces te controleren en te documenteren. Cyber AI adviseert om ALLE wijzigingen in de overschrijvingsinstructies buiten e-mail om te bevestigen, bij voorkeur telefonisch. Stel nauwkeurige overschrijvingsinstructies op met alle betrokken partijen. Bel niet naar een telefoonnummer in een frauduleuze e-mail om nieuwe overschrijvingsinstructies te controleren. Dat telefoonnummer is waarschijnlijk ook nep. Zoek een betrouwbaar telefoonnummer op en neem contact op om de informatie te verifiëren.
Deze actie heeft 281 potentieel kwaadwillende personen gearresteerd en meer dan 118 miljoen dollar aan frauduleuze telegrammen teruggevonden. Belangrijker nog, Operatie ReWire bewijst dat internationale wetshandhavingsinstanties kunnen samenwerken. Het bewijst dat hackers zich niet achter computerschermen in de donkere hoeken van het internet kunnen verschuilen. Dit is een belangrijke overwinning. Laten we van deze overwinning genieten, maar ook onze bedrijfsprocessen valideren om onszelf te beschermen tegen BEC en telegramfraude.
Leer je medewerkers meer over Business Email Compromise ( BEC) en krijg toegang tot documenten over het bankoverschrijvingsproces met een gratis proefperiode van 30 dagen bij CyberHoot.
Word bewuster om veiliger te worden.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.