De EvilProxy-malware omzeilt MFA om het e-mailaccount van slachtoffers over te nemen.
Update van 29 augustus 2024: Deze Reddit-thread bevat waardevolle instructies voor een manier om deze aanvallen in uw O365-omgevingen te voorkomen, zonder dat u een E2-licentie of hoger nodig hebt.
Met een Microsoft E2-licentie of hoger kunt u voorwaardelijke toegang inschakelen, genaamd " Tokenbeveiliging vereisen voor aanmeldsessies ". Dit voorkomt aanvallen waarbij authenticatietokens worden herhaald, zoals deze. Waarom biedt Microsoft deze beveiliging niet standaard aan in alle licenties?!
Hoe kunt u zich beschermen tegen Post Authentication Token-aanvallen in O365 als u geen E2-licentie of hoger hebt?
Volgens Reddit-gebruiker LookingatCrows kun je je voorwaardelijke toegangsbeleid in O365 instellen om hergebruik van gestolen authenticatietokens te voorkomen. Volg hiervoor de volgende stappen:
1. Vereist een compatibel apparaat
Apparaten die compatibel zijn, moeten voldoen aan specifieke vereisten die in Intune zijn vastgelegd. Alleen apparaten in Intune kunnen een nalevingsbeleid toegewezen krijgen, en dat is waar de instelling voor voorwaardelijke toegang betrekking op heeft.
2. Blokplatforms zijn niet toegestaan voor de gebruiker
Maak uw apparaten (a) hybride gekoppeld, (b) Entra gekoppeld, of (c) overgenomen van een andere MDM via integraties. Blokkeer ook persoonlijke registratie van apparaten. Dit brengt de mogelijkheid om in te loggen op een platform vanaf miljarden apparaten naar alleen de apparaten die het bedrijf bezit.
3. Beperk waar mogelijk de locaties per organisatie.
Dit zijn geolocatiebeveiligingen die voorkomen dat gebruikers op afstand inloggen vanuit landen of locaties waar dat niet is toegestaan.
Update van 7 februari 2024: Hackers plaatsen kwaadaardige proxy-links in onschuldig ogende 'Afmelden'-links.
Uit recente ervaringen met CyberHoot bleek dat kwaadaardige afmeldlinks sessiecookies naar de e-mail- en bankrekeningen van een gebruiker stalen. De hacker stal de e-mailsessie en een banksessietoken, wat de aanval onmogelijk maakte. Nadat ze het e-mailadres van de bankrekening hadden bijgewerkt en het inlogwachtwoord hadden gewijzigd, belde de afdeling Bankfraude binnen enkele minuten om te vragen naar de activiteit. Vanuit hen werd het incident binnen 30 minuten opgelost.
Lessen geleerd uit het incident:
Laat NOOIT je waakzaamheid zakken bij welke e-mail dan ook die je ontvangt. Het kan een algemene mededeling zijn, of een favoriete liefdadigheidsinstelling, of een advertentie voor een sportclub. Het hoeft niet dringend of emotioneel te zijn. Pas ALLE phishingtraining toe die je hebt geleerd voordat je op 'Afmelden' klikt. HootPhish (of anderen). Begin met zoeken naar typo-gekraakt domeinen.
Zorg ervoor dat u op al uw accounts voor elke activiteit, inclusief het opnieuw instellen van wachtwoorden, multi-factor-authenticatie hebt ingeschakeld.
Dien uw belastingaangifte vroegtijdig inIn dit incident had de hacker toegang tot het BSN, de geboortedatum en het adres van de gebruiker. Alles wat ze nodig hadden voor identiteitsdiefstal of het indienen van belastingaangiften voor een flinke, sappige teruggave, verzonden naar de locatie van hun keuze.
10 augustus 2023 – Microsoft meldt dat een groot aantal accounts is overgenomen, ondanks dat MFA is ingeschakeld. Evilproxy is de boosdoener.
De vCISO's van CyberHoot hebben de afgelopen 24 uur twee (2) M365-accounts gecompromitteerd. We hebben onderzoek gedaan naar de mogelijke oorzaken van de inbreuken op accounts met MFA. Dit is wat we hebben ontdekt. Bleeping Computer meldde gisteren een incident waarbij onbekende hackers, vermoedelijk uit Griekenland, meer dan 120,000 Microsoft 365-e-mailaccounts aanvielen met behulp van de malware "EvilProxy".
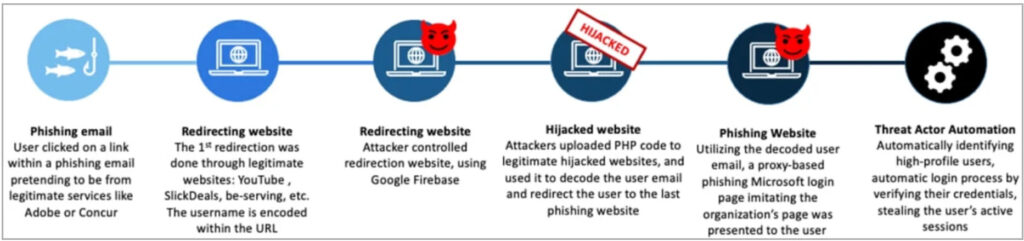
Overzicht van hoe Evil Proxy werkt:
De reden dat dit zo goed werkt, is dat de sessies van het slachtoffer schijnbaar probleemloos werken tijdens het inloggen op zijn of haar 365-account. De gestolen sessiesleutel van de hacker stelt hem of haar in staat om MFA te omzeilen, zodat hij of zij een nieuw MFA-token kan instellen, de doorstuurregels kan wijzigen en alles kan doen wat hij of zij wil, aangezien ze al toegang hebben gekregen tot het O365-e-mailaccount van de gehackte gebruiker. waarschuwing:Als u zich geen zorgen maakt omdat u geen O365-accountgebruiker bent, denk dan nog eens goed na. EvilProxy heeft clientversies die ook Apple-, Google-, Twitter-, GitHub-, GoDaddy- en PyPI-e-mailaccounts aanvallen.
Wat gebeurt er als de hackers binnen zijn?
Zodra een Microsoft 365-account is gehackt, voegen kwaadwillenden hun eigen multifactorauthenticatiemethode toe (via de Authenticator-app met meldingen en code) om persistentie te garanderen.
Ze kunnen ook e-mailregels toevoegen om hun aanwezigheid en de communicatie die ze starten te verbergen. Vaak scrapen ze alle e-mailadressen waarmee iemand heeft gecommuniceerd en starten ze een soortgelijke phishingcampagne om het vertrouwen van de contactpersonen van de gecompromitteerde e-mailaccounthouder te misbruiken.Deze e-mail is afkomstig van de CFO van het bedrijf. Ik vertrouw die persoon, ik klik op zijn of haar Adobe-document of pdf-bijlage en meld me aan om het te bekijken."
Hoe u de bescherming tegen EvilProxy in uw e-mailsystemen kunt verbeteren:
Implementeer voorwaardelijke toegang via uw Microsoft-licentie voor uw e-mail om aanmeldingen te beperken tot specifieke apparaten en geografische locaties. Overweeg, indien beschikbaar met uw licentie, om "Onmogelijke reis" beperkingen.
Gebruik indien beschikbaar Microsoft InTune om de toegang tot niet-vertrouwde apparaten te weigeren (configureer een dergelijk beleid in uw eigen specifieke oplossing voor beheer van mobiele apparaten).
Maak gebruik van wachtwoordloze authenticatiemethoden zoals Windows “Hello” voor Bedrijven (maar houd er rekening mee dat uw organisatie over apparaten moet beschikken die biometrische identificatie ondersteunen [gezichts-, vingerafdruk- of irisherkenning]).
Overweeg het gebruik van een hardwaretoken voor de MFA-methode (FIDO2-beveiligingssleutels). Let wel, ook hiervoor zijn apparaten van de eindgebruiker met biometrische functionaliteit vereist.
Andere maatregelen om te overwegen:
Train medewerkers in het herkennen en verwijderen van phishingaanvallen.
Test medewerkers met innovatieve phishingsimulaties zoals CyberHoot's HootPhish-aanbod. Dit is een positieve, leerzame, opdrachtgerichte phishingsimulatie en -test. De simulatie resulteert in een veel cybervaardigere medewerker die phishingaanvallen zelfstandig, zelfverzekerd en efficiënt kan detecteren.
Wat moet je doen na een aanval?
Stel het wachtwoord van het slachtoffer opnieuw in en verwijder alle ingelogde sessies. Let op: Microsoft 365 kan sessietokens niet intrekken. Een hacker kan daarom 1 uur tot 1 dag actief blijven op het account..
Herroep alle onverwachte wijzigingen in de MFA-configuratie van het account.
Zoek naar en verwijder alle onverwachte inboxmanipulatieregels.
Externe doorstuurregels uitschakelen (Note: Dit kan op domeinniveau voor alle gebruikersaccounts worden gedaan en kan in de toekomst een goede beslissing zijn. Zorg ervoor dat u de juiste goedkeuringen krijgt voordat u alle doorsturing uitschakelt.)
Wees voorzichtig met e-mails die typo-gekraakt domeinen.
Zoek naar bewijs van gestolen sessie-ID's.
Abnormale activiteit vanaf ongebruikelijke IP-adressen of locaties in de e-mailcontrolelogboeken van gecompromitteerde accounts.
Voer een malwarescan uit op het betreffende apparaat. Hoewel dit niet vaak met malware wordt geassocieerd, hebben deze gebeurtenissen de neiging zich uit te breiden naar andere manieren van inbreuk, waaronder het plaatsen van malware.