Artikel HowTo ini menerangkan cara mengkonfigurasi Benarkan peraturan Penyenaraian masuk untuk membenarkan ujian Attack Phishing menjangkau pengguna akhir menggunakan Penapis DNS.
Amaran : CyberHoot menyokong Serangan-Phishing e-mel palsu untuk pelanggan. Sila ingat bahawa pendekatan ini menggunakan peneguhan negatif untuk mengurangkan kadar klik dalam kalangan pekerja. Untuk berjaya, sentiasa gandingkan dengan Peneguhan Positif , simulasi pancingan data HootPhish yang mendidik dan realistik untuk Kesan dan Kesan terbaik pada pengguna akhir.
1.) Sebaik sahaja anda log masuk ke Penapis DNS, di sebelah kanan pastikan anda berada dalam syarikat yang anda ingin sediakan untuk penyenaraian dibenarkan.
2.) Pilih Dasar > Penapisan
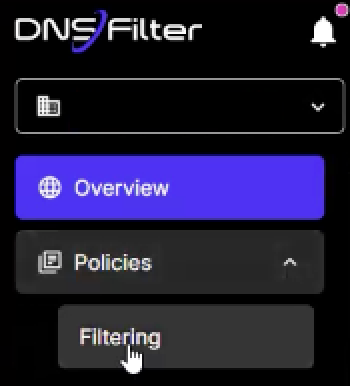
3.) Pilih dasar yang anda ingin sediakan untuk penyenaraian Benarkan CyberHoot atau buat dasar baharu
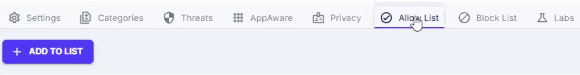
4.) Pilih tab Senarai Benarkan kemudian klik + Tambah Ke Senarai
5.) Anda akan melihat pop timbul berikut di mana anda boleh memasukkan nama domain CyberHoot untuk disenaraikan dibenarkan
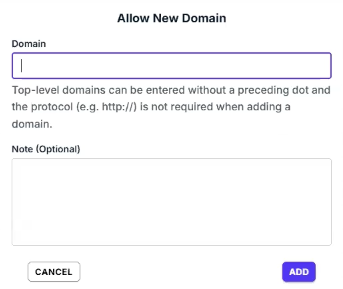
Untuk senarai penuh Nama Domain dan Alamat IP DNS kami, sila ikuti pautan ini : https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

