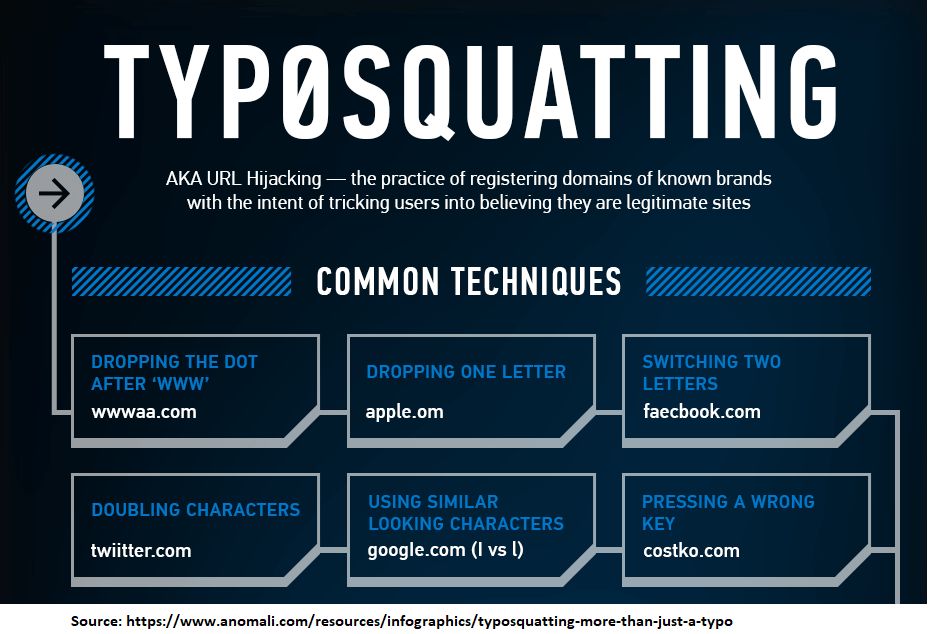
Typosquatting juga dipanggil URL hijacking. Ia merupakan satu bentuk cybersquatting yang bergantung pada kesilapan seperti ralat tipografi yang dibuat oleh pengguna Internet semasa memasukkan alamat laman web ke dalam pelayar web.
Typosquatting biasanya digunakan oleh penggodam dalam serangan pancingan data untuk mencuri bukti kelayakan untuk tapak web perniagaan yang sah dengan menyalahhalakan pengguna untuk mengklik pada domain yang serupa, mendarat di tapak web berformat yang sama dan memberikan bukti kelayakan log masuk anda kepada penggodam yang mereka curi.
Sebagai contoh: kmart.com boleh ditipu oleh seseorang yang mendaftarkan domain krnart.com di mana m digantikan dengan R dan N. Apabila dilihat dengan cara ini persamaannya amat ketara: Kmart.com dan Krnart.com
Typosquatting menjejaskan PKS dalam beberapa cara yang berbeza. Typosquatting akan memainkan peranan terutamanya apabila anda berhadapan dengan serangan pancingan data, kerana ini merupakan cara mudah bagi penggodam untuk menjejaskan data, rangkaian dan syarikat anda. PKS perlu bimbang tentang pekerja yang memberikan kelayakan kepada destinasi Internet biasa seperti Amazon, Microsoft dan Google apabila berhadapan dengan serangan Typosquatting.
Latih pekerja anda untuk menyemak URL dengan teliti dalam e-mel dan sentiasa berwaspada terhadap serangan typosquatting.
Istilah Berkaitan: Penggodam , Pancingan Data
Pada 13 Januari 2020, serangan Typosquatting baharu telah dilaporkan oleh firma penyelidikan keselamatan siber yang berpangkalan di AS, Area 1 Security . Mereka melaporkan bahawa Burisma, syarikat Tenaga Ukraine, yang membayar Hunter Biden untuk menganggotai lembaga pengarah mereka semasa pentadbiran Obama, dan syarikat yang Presiden Trump meminta pegawai kerajaan Ukraine untuk menyiasat, telah disasarkan dengan jayanya oleh penggodam Rusia yang mendaftarkan pelbagai nama domain yang ditipu untuk Burisma dan anak syarikatnya. Ini membolehkan kumpulan penggodam Rusia yang dikenali sebagai " Fancy Bear " berjaya memancing data pekerja di Burisma untuk memecah masuk pelayan e-mel dan sistem komputer mereka.
Adakah serangan ini mengubah nasihat CyberHoot untuk SMB?
Tidak. Hanya kerana serangan pancingan data e-mel typosquatting berfungsi pada perusahaan seperti Burisma, tidak bermakna mereka tidak akan berfungsi pada SMB juga. Semua perniagaan boleh disasarkan dengan serangan pancingan data menggunakan nama domain typosquatted. Kita hanya perlu melatih pekerja kita untuk lebih berwaspada. Ikuti nasihat ini:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat Lanjut
Kebanyakan ujian pancingan data berbohong kepada pekerja anda. Yang ini memberi salam dahulu! HootPhish memberitahu orang ramai terlebih dahulu: ini...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

