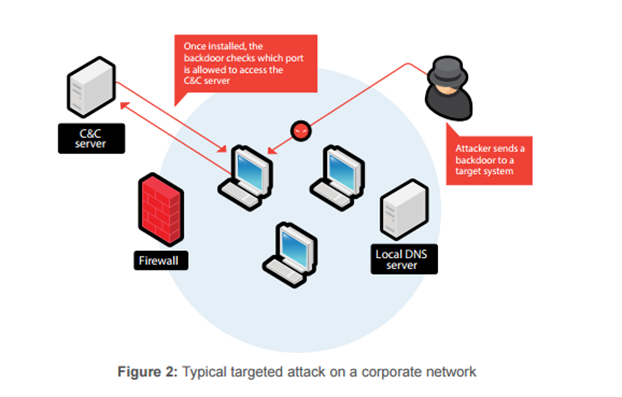
Pintu Belakang dalam dunia keselamatan siber merujuk kepada strategi yang digunakan untuk mengelak langkah keselamatan biasa dan mendapatkan akses pengguna istimewa pada sistem komputer, rangkaian atau aplikasi perisian. Pintu Belakang digunakan oleh pengguna yang dibenarkan dan pengguna yang tidak dibenarkan ( penggodam dan Negara ). Pengguna yang tidak dibenarkan, jika mereka menemui pintu belakang ini (atau dalam beberapa kes telah menanamnya di sana sejak awal), boleh mencuri data sensitif, memasang perisian hasad tambahan dan merampas peranti. Apabila pintu belakang belum dibina ke dalam peranti oleh pengilang, ia dipasang oleh penjenayah siber melalui taktik pancingan data atau kejuruteraan sosial yang meyakinkan pekerja untuk memuat turun dan memasang perisian perisian hasad pintu belakang ke komputer mereka.
Pintu belakang juga boleh dimasukkan oleh pengeluar perkakasan sebagai cara yang disengajakan untuk mendapatkan akses kepada teknologi mereka setelah digunakan. Ini boleh digunakan secara baik untuk membantu pelanggan yang terkunci daripada peranti atau untuk menyelesaikan masalah perisian yang timbul. Ia juga boleh digunakan secara jahat oleh negara bangsa. Terdapat banyak artikel di bawah yang memetik CISCO (Syarikat AS) dan Huawei (syarikat China) yang didakwa membina pintu belakang ke dalam produk perkakasan mereka.
Paling membimbangkan, pendedahan baru-baru ini oleh Edward Snowden mendedahkan bahawa NSA mungkin telah membina pintu belakang ke dalam Kriptografi Lengkung Eliptik yang pada asasnya menjejaskan keyakinan dan kepercayaan yang terbina dalam algoritma penyulitan kami. Pintu belakang ini didakwa membenarkan NSA mengintip komunikasi yang disulitkan di seluruh dunia.
Sumber: Malwarebytes , CyberHoot
Bacaan Tambahan :
Pintu Belakang Rahsia Jahat Ditemui dalam Peralatan CISCO 2019-05-02
Pintu belakang terus muncul dalam Peranti CISCO (2018-07-19)
Peralatan Huwai 5G Diharamkan kerana AS Mengetahui bagaimana Pintu Belakang yang Menggoda
AS mendapati Huawei mempunyai akses pintu belakang kepada Rangkaian 5Gnya
Bahagian yang sukar untuk mempertahankan daripada kelemahan ini ialah pengeluar mungkin tidak menyedari pintu belakang dalam perkakasan atau perisian mereka yang berlaku daripada kelemahan. Pada masa lain, mereka terpaksa meletakkan kelemahan di sana oleh negara bangsa di mana mereka beroperasi. Ini mungkin membuatkan anda berasa tidak senang sebagai pemilik SMB, tetapi terdapat beberapa amalan yang boleh melindungi anda daripada beberapa jenis pintu belakang ini:
Akhirnya, jika negara bangsa mahu masuk ke rangkaian anda, mereka mungkin akan mendapat akses sedemikian. Langkah-langkah di atas bersama-sama dengan Dasar Latihan dan Tadbir Urus seharusnya membantu SMB anda kekal selamat daripada orang lain yang cuba menceroboh masuk.
https://youtube.com/watch?v=hE8e0jO35sghttps%3A
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Bayangkan diri anda di lebuh raya, memecut kira-kira 20 meter melebihi had dengan lalu lintas yang lain. Di hadapan, brek...
Maklumat Lanjut
Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

