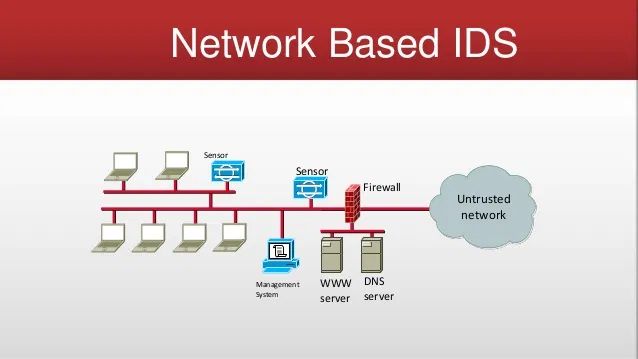
Sistem Pengesanan Pencerobohan Berasaskan Rangkaian (NIDS), atau IDS Berasaskan Rangkaian, ialah perkakasan keselamatan yang diletakkan secara strategik untuk memantau trafik rangkaian kritikal. IDS Berasaskan Rangkaian Tradisional menganalisis trafik rangkaian yang lalu dan memadankan trafik tersebut dengan perpustakaan serangan yang diketahui dalam sistemnya. Sistem yang lebih baharu menggunakan kecerdasan buatan (aka heuristik) untuk menganalisis trafik untuk corak minat. Apabila serangan dikenal pasti, atau corak minat ditemui, amaran biasanya dihantar ke Pusat Operasi Keselamatan (aka: SOC) yang menyemak amaran dan menilainya untuk kesahihan dan peningkatan seterusnya.
Sumber: Sistem Pengesanan Pencerobohan Rangkaian Wiki
Istilah Berkaitan: Penghidu Paket , Sistem Pencegahan Pencerobohan
Perkhidmatan Pengesanan Pencerobohan Rangkaian ialah cadangan lanjutan dan mahal untuk ia berfungsi dengan betul dan berkesan dalam persekitaran syarikat. Ia sering digunakan dalam Pusat Data dengan penyedia Pengehosan Awan untuk menyediakan tahap jaminan keselamatan siber yang lebih tinggi pada rangkaian kritikal mereka. Walau bagaimanapun, dalam arena SMB, ia selalunya terlalu mahal untuk menjadi praktikal. Selain itu, ia menyediakan perkhidmatan keselamatan yang hanya sesuai jika semua perkhidmatan, proses dan dasar kematangan keselamatan siber Tahap 1, 2 dan 3 anda telah disediakan. Kebanyakan SMB tidak beroperasi dengan tahap kematangan ini. Oleh itu, saya jarang mengesyorkan IDS atau IPS (Perkhidmatan Pencegahan Pencerobohan) yang lebih mahal dalam ruang rangkaian SMB. Pengecualian kepada panduan am ini terpakai, terutamanya dalam industri terkawal dalam kewangan tinggi, contohnya kontraktor pertahanan yang mencari pensijilan peringkat tinggi.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

