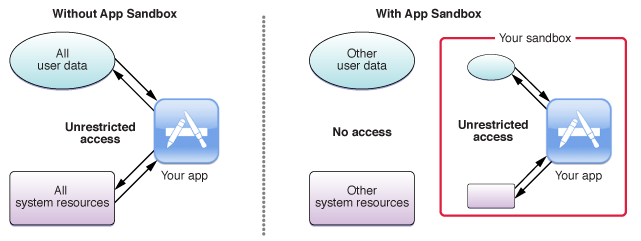
Sandboxing ialah istilah keselamatan siber yang berkaitan dengan pelbagai teknik yang digunakan untuk melindungi rangkaian dan infrastruktur pengkomputeran anda daripada dikompromikan oleh perisian hasad (aka: Perisian Hasad ).
Dalam satu kaedah, kotak pasir menyediakan persekitaran operasi yang dikeraskan khas untuk aplikasi pihak ke-3 untuk dilaksanakan yang diasingkan daripada sumber dan program sistem kritikal. Dalam kaedah lain, e-mel penyelesaian perlindungan SPAM membuka lampiran menggunakan "Kotak Pasir Lampiran", dan perhatikan tingkah laku berniat jahat, sebelum membenarkan lampiran melalui peti masuk pekerja.
Kotak pasir, sama ada digunakan untuk melindungi Sistem Pengendalian anda atau e-mel anda, menyediakan satu lagi lapisan keselamatan yang boleh menghalang sesetengah perisian hasad daripada memasuki perniagaan anda dan membahayakan anda. Tetapi amaran, dalam kes Kotak Pasir E-mel, penggodam tahu penyelesaian ini wujud dan telah membina teknik pengelakan untuk bersembunyi daripada kekangan kotak pasir SPAM!
Sumber: TechTerms
Istilah Berkaitan: Hak Pentadbir , Keistimewaan Paling Rendah , Perisian Hasad
Artikel Berkaitan : Lapan perkara yang perlu dipertimbangkan sebelum memilih penyelesaian sandboxing
Pemilik SMB yang mempersoalkan sama ada untuk menggunakan teknik Kotak Pasir untuk perlindungan e-mel harus bertanya sama ada penyelesaian SPAM mereka menyokong perkara ini. Jika tersedia, dayakannya. Tidak mempunyai penyelesaian SPAM yang melindungi anda? Itu tidak bagus, anda perlukan satu…jadi dapatkan satu. Berkenaan dengan Kotak Pasir, tidak ada salahnya untuk memeriksa lampiran sebelum mereka sampai kepada pengguna e-mel anda dengan penyelesaian Kotak Pasir.
Untuk Kotak Pasir aplikasi, tidak banyak yang perlu dilakukan oleh SMB kerana kotak pasir aplikasi dikawal dan dilaksanakan oleh vendor aplikasi itu sendiri. Apa yang anda boleh lakukan ialah bertanya kepada vendor anda tentang penilaian aplikasi yang mereka lakukan dan memantau kelemahan kritikal dalam aplikasi mereka.
Tiada penyelesaian yang 100% kalis penuh, itulah sebabnya anda juga harus menyediakan latihan kesedaran kepada kakitangan anda untuk mengesan dan mengelakkan lampiran berniat jahat yang mungkin mereka terima dalam kempen pancingan data. Banyak kali, lampiran hanya tersedia di belakang tapak log masuk Google Drive atau Microsoft SharePoint jadi tiada apa-apa untuk diperiksa dalam kotak pasir. Walau bagaimanapun, apabila pengguna anda memberikan bukti kelayakan mereka untuk mengakses fail, mereka berkemungkinan besar memberikan kelayakan mereka kepada penggodam melalui persediaan tapak web palsu untuk menuai kelayakan!
Kotak Pasir dalam Keselamatan Siber: Bagaimanakah Ia Sesuai dengan Timbunan Anda?
Keselamatan E-mel Semakan SC Labs
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Bayangkan diri anda di lebuh raya, memecut kira-kira 20 meter melebihi had dengan lalu lintas yang lain. Di hadapan, brek...
Maklumat Lanjut
Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

