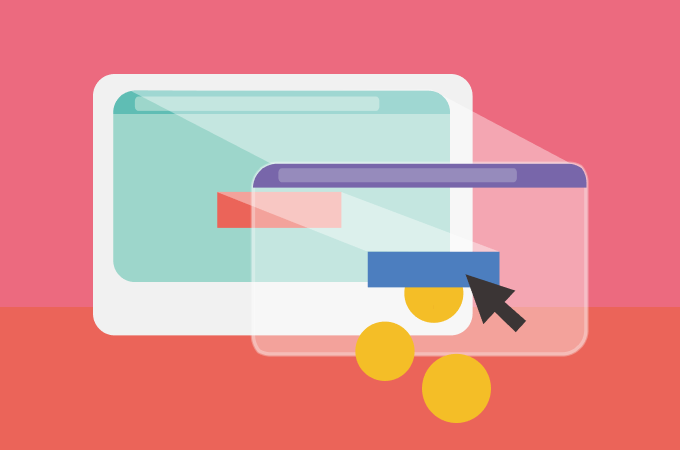
Clickjacking , juga dikenali sebagai " Serangan Pembaikan UI ", ialah apabila penyerang menggunakan berbilang lapisan lutsinar atau samar-samar untuk memperdaya pengguna supaya mengklik butang atau pautan pada halaman lain sedangkan mereka berhasrat untuk mengklik pada halaman peringkat atas. Oleh itu, penyerang "merampas" klik yang dimaksudkan untuk halaman mereka dan menghalakannya ke halaman lain, kemungkinan besar dimiliki oleh aplikasi, domain atau kedua-duanya yang lain.
Menggunakan teknik yang serupa, ketukan kekunci juga boleh dirampas. Dengan gabungan helaian gaya, iframe dan kotak teks yang direka dengan teliti, pengguna boleh diajak untuk mempercayai bahawa mereka sedang menaip kata laluan ke e-mel atau akaun bank mereka, tetapi sebaliknya menaip ke dalam bingkai halimunan yang dikawal oleh penyerang.
Salah satu contoh Clickjacking yang paling terkenal ialah serangan terhadap halaman tetapan pemalam Adobe Flash . Dengan memuatkan halaman ini ke dalam iframe yang tidak kelihatan, penyerang boleh memperdaya pengguna untuk mengubah tetapan keselamatan Flash, memberikan kebenaran untuk sebarang animasi Flash menggunakan mikrofon dan kamera komputer.
Walaupun mungkin sukar bagi Pemilik PKS biasa untuk mengambil tindakan bagi mencegah perkara ini daripada berlaku, terdapat beberapa perkara yang boleh dibantu oleh kakitangan IT anda untuk menyediakannya. Menurut OWASP , terdapat tiga strategi utama yang boleh digunakan untuk mempertahankan diri daripada serangan ini:
Ambil perhatian bahawa mekanisme ini semuanya bebas antara satu sama lain, dan jika boleh lebih daripada satu daripadanya harus dilaksanakan untuk memberikan pertahanan secara mendalam. Sebagai tambahan kepada tindakan ini, langkah asas ini harus disediakan untuk melindungi pengguna anda:
Sumber:
Membaca tambahan:
PortSwigger – Cari Kerentanan Clickjacking
Security Boulevard – Mencegah Serangan Clickjacking
Terma Berkaitan:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat Lanjut
Kebanyakan ujian pancingan data berbohong kepada pekerja anda. Yang ini memberi salam dahulu! HootPhish memberitahu orang ramai terlebih dahulu: ini...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

