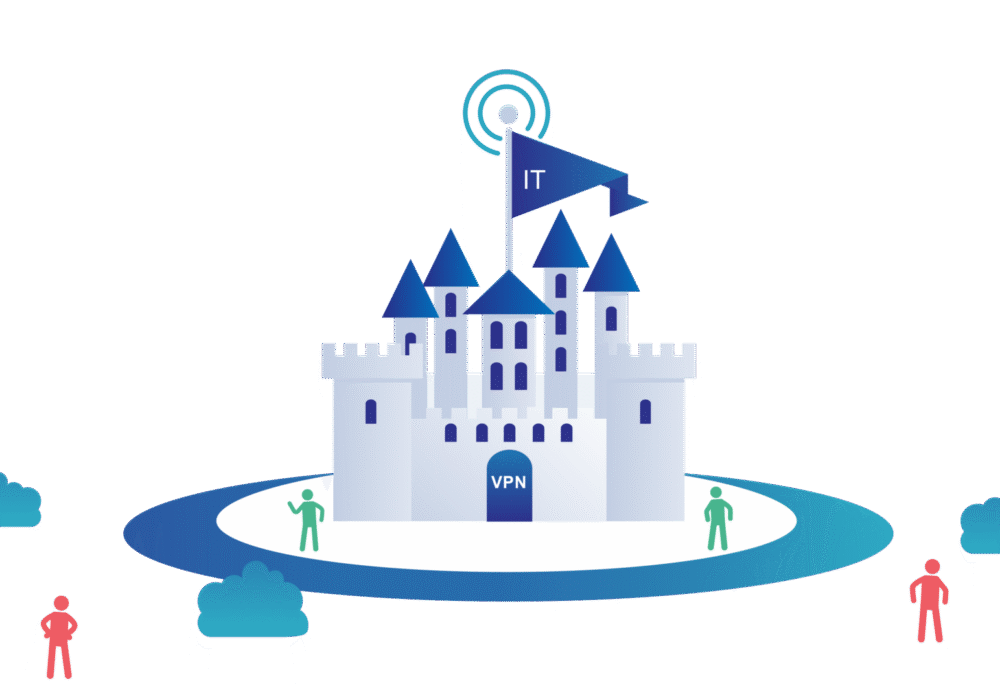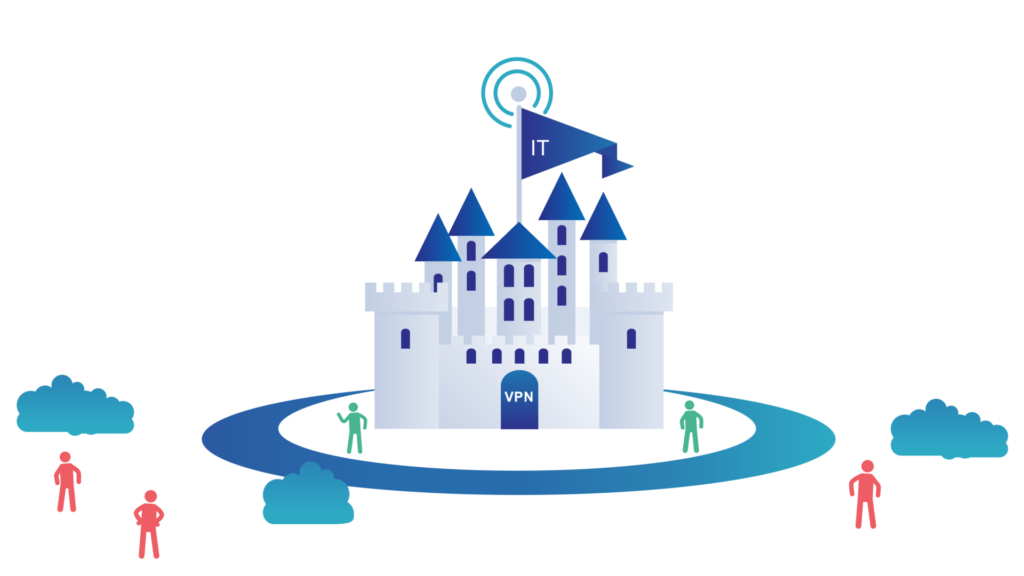
Castle-And-Moat merujuk kepada model keselamatan rangkaian di mana tiada sesiapa di luar rangkaian yang dapat mengakses data di dalam, tetapi semua orang di dalam rangkaian boleh. Bayangkan rangkaian organisasi sebagai istana dan tembok api rangkaian sebagai parit. Sebaik sahaja jambatan angkat diturunkan dan seseorang melintasinya, mereka mempunyai kebebasan di dalam kawasan istana. Begitu juga, sebaik sahaja pengguna bersambung ke rangkaian dalam model ini, mereka dapat mengakses semua aplikasi dan data dalam rangkaian tersebut.
Organisasi yang menggunakan model ini memperuntukkan banyak sumber untuk mempertahankan perimeter rangkaian mereka, sama seperti sebuah istana mungkin meletakkan paling banyak pengawal berhampiran jambatan angkat. Mereka menggunakan tembok api , sistem pengesanan pencerobohan (IDS) , sistem pencegahan pencerobohan (IPS) dan alat keselamatan lain yang menghentikan banyak ancaman luaran. Walau bagaimanapun, jika istana boleh dicerobohi melalui pembetung (atau kecacatan rangkaian dalam perkhidmatan yang didayakan Internet yang serupa dengan pelanggaran Exchange Server Mac 2021 ) maka pendekatan Castle and Moat tidak berkesan dalam menghentikan serangan siber.
Kemudian ada isu ancaman orang dalam. Jika seseorang menjadi ingin tahu siapa yang sudah berada di dalam dinding istana, adakah mereka dibenarkan untuk melihat dan mengakses apa sahaja yang mereka inginkan?
Castle-and-Moat bukan lagi strategi keselamatan siber yang sesuai. Istilah ini digunakan untuk membezakan seni bina rangkaian tradisional dengan model kepercayaan sifar.
Dengan metodologi keselamatan Castle-and-Moat yang semakin ketinggalan zaman, adalah disyorkan untuk mula menggunakan pendekatan Zero-Trust. Model keselamatan maklumat Zero Trust menyingkirkan strategi lama yang membuatkan organisasi tertumpu pada mempertahankan perimeter mereka sambil menganggap semua yang ada di dalamnya tidak menimbulkan ancaman. Pakar berpendapat bahawa pendekatan castle-and-moat tidak berkesan. Game of Thrones membuktikan perkara ini benar berkali-kali; sesiapa sahaja yang dapat melepasi tembok istana boleh dan akan membunuh anda. Dalam dunia kita, pelanggaran data yang paling merosakkan berlaku apabila penggodam mendapat akses di dalam tembok api korporat dan kemudian dapat bergerak melalui sistem dalaman tanpa banyak tentangan.
Penyedia Perkhidmatan Terurus IT (MSP) boleh membantu anda dengan Sifar Kepercayaan. Mereka boleh menggunakan Pengesahan Dua Faktor , Pengurusan Akses Identiti (IAM), ' keistimewaan paling rendah ' pada folder pelayan fail, penyingkiran hak pentadbiran ke stesen kerja tempatan dan juga segmentasi rangkaian.
Zero Trust ialah model yang sukar tetapi perlu untuk diguna pakai oleh SMB: rangkaian mesti dibahagikan, pengesahan dua faktor didayakan dan digabungkan dengan Identiti yang kukuh dan perlindungan pengurusan akses, dan anda mesti mengikut prinsip Least Privilege untuk akses kepada data kritikal dan sensitif.
Sebagai tambahan kepada perlindungan ini, CyberHoot juga mengesyorkan SMB mengambil langkah berikut untuk menjamin perniagaan mereka. Langkah-langkah ini memberikan banyak nilai untuk kos dan pelaburan masa yang mereka perlukan (terutamanya apabila dihantar melalui CyberHoot).
Kebanyakan cadangan ini terbina dalam CyberHoot. Dengan CyberHoot, anda boleh mentadbir, melatih, menilai dan menguji pekerja anda. Lawati CyberHoot.com dan daftar untuk perkhidmatan kami hari ini. Sekurang-kurangnya terus belajar dengan mendaftar dalam surat berita Keselamatan Siber bulanan kami untuk mengikuti kemas kini keselamatan siber semasa.
Sumber:
Membaca tambahan:
Beralih daripada Castle-and-Moat kepada Model Zero-Trust
Terma Berkaitan:
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.