Pengarang : Katie Boquetti | Editorial : Craig Taylor
Saya masih ingat zaman awal carian. Dogpile , Ask Jeeves , AltaVista , dan kemudian Google tiba dan mengubah segala-galanya. Selama bertahun-tahun, carian hanya berfungsi. Anda menaip soalan dan mempercayai jawapan berhampiran bahagian atas.
Akhir-akhir ini kepercayaan itu semakin berkurangan. Google kini meletakkan tiga, empat, malah lima iklan vendor di atas hasil sebenar, dan saya mendapati diri saya terlepas pandang semua perkara itu dan bertanya kepada AI kegemaran saya. Anggap sahaja ia nostalgia, tetapi saya merindui zaman apabila bahagian atas halaman carian Google merupakan tempat yang boleh dipercayai.
Artikel di bawah merupakan peringatan bahawa kekacauan bukanlah perkara terburuk yang menunggu di bahagian atas carian Google. Penjenayah kini membina halaman vendor palsu, disalin ke logo dan butang muat turun, untuk memasukkan perisian hasad ke komputer anda. Penyelesaian untuk ini terdapat dalam dua bahagian, satu cara lama dan satu cara teknikal. Bahagian cara lama adalah mudah. Berhenti mempercayai hasil carian, dapatkan perisian anda terus dari halaman vendor rasmi, dan ucapkan terima kasih kepada orang dalam pasukan anda yang berhenti sejenak untuk bertanya sebelum memasang. Bahagian teknikal melindungi anda apabila satu tabiat tergelincir. Tanggalkan hak pentadbir harian daripada akaun orang anda. Akaun pengguna standard menyekat kebanyakan perisian hasad ini, kerana serangan itu memerlukan hak pentadbir untuk mematikan pertahanan anda dan melumpuhkan kemas kini anda. Tabiat yang baik memastikan klik berisiko jarang berlaku, dan keistimewaan paling minimum memastikan satu kesilapan tidak mendedahkan seluruh mesin.
Kongsikan maklumat ini dengan orang yang masih menaip nama jenama dalam bar carian dan klik hasil carian pertama. Mereka akan berterima kasih kepada anda untuknya.
Dan ingat: Ketawa. Belajar. dan Bersorak!
Craig
Microsoft menerbitkan kajian tentang kempen perisian hasad aktif dengan persediaan yang mudah. Seseorang mencari perisian popular, mengklik hasil berhampiran bahagian atas halaman, tiba di halaman yang kelihatan sama seperti tapak vendor sebenar dan memuat turun pemasang. Fail tersebut berjalan. Tiada apa yang kelihatan salah pada skrin. Di bawahnya, pemasang mematikan Kemas Kini Windows, menambah pengecualian Microsoft Defender dan membuka sambungan kembali kepada penyerang. Semuanya hasil yang buruk.
Terdapat banyak berita baik di sini. Kebanyakan alat keselamatan akan mengesan pemasang ini sebelum ia dijalankan. Jika salah satu daripadanya terlepas, pengguna standard tanpa hak pentadbir akan menyekat kebanyakan perkara yang cuba dilakukan oleh pemasang. Dan apabila pasukan anda tahu di mana untuk mendapatkan perisian yang sah, ancaman ini tidak akan sampai ke desktop anda sama sekali.
Penyerang mendaftarkan domain yang hampir dengan nama jenama sebenar menggunakan pengakhiran kod negara seperti .com.cn dan .hl.cn. Mereka menyalin halaman vendor sehingga ke susun atur, logo dan butang muat turun hijau yang besar. Jenama yang disamarkan termasuk pelayar web, editor PDF, pembaca e-buku, aplikasi pemetaan minda, perakam skrin, utiliti cakera, alat terjemahan dan perkakasan permainan.
Satu butiran menjadikan penyekatan lebih sukar daripada biasa. Fail ZIP yang dimuat turun mengekalkan nama yang sama setiap kali, manakala kandungannya berubah dengan setiap permintaan. Setiap pelawat menerima fail yang sedikit berbeza, jadi alat keselamatan yang mencari cap jari fail buruk yang diketahui tidak mempunyai padanan. Pengesanan perlu memberi tumpuan kepada tingkah laku selepas pemasangan.
Mangsa yang disahkan bekerja dalam bidang penjagaan kesihatan, pembuatan, permainan, teknologi, logistik, kerajaan dan pendidikan. Microsoft mengaitkan aktiviti tersebut dengan keyakinan sederhana kepada kumpulan yang dikesan sebagai Silver Fox, yang dikenali kerana halaman muat turun vendor palsu sejak beberapa tahun lalu.
Pemasang membuat beberapa perubahan senyap pada komputer.
Microsoft Defender mengesan aktiviti tersebut dan memulakan pembendungan automatik, jadi matlamat akhir kempen ini tetap tidak diketahui.
Mematikan Kemas Kini Windows akan menyebabkan kerosakan jangka panjang yang paling banyak dalam senarai ini. Komputer yang telah dinyahdayakan kemas kini akan terus berfungsi, terus membuka e-mel dan terus kelihatan sihat kepada penggunanya. Setiap tampalan keselamatan baharu akan melangkau mesin. Beberapa minggu kemudian, komputer yang sama akan terdedah kepada kecacatan yang telah dibaiki pada setiap desktop lain di pejabat anda.
Anggap pelaporan tampalan sebagai isyarat keselamatan, bukan sebagai tugas pengemasan IT. Mesin yang senyap dalam laporan kemas kini anda telah mendapat perhatian yang lebih teliti.
Setiap langkah di bawah memberi anda tiga peringkat. Kebaikan membantu anda bergerak hari ini dengan sedikit atau tanpa kos. Kebaikan menambah perlindungan yang lebih kukuh dengan usaha yang sederhana. Kebaikan memberi anda perlindungan yang paling banyak, dan ia memerlukan lebih banyak masa dan wang untuk berdiri dan terus berlari.
Mulakan dengan Baik pada setiap baris minggu ini. Anda akan mengakhiri hari dengan lebih selamat daripada yang anda mulakan, dan anda akan membina ke arah Lebih Baik dan Terbaik mengikut garis masa anda sendiri.
Jika mesin menunjukkan tanda-tanda ini, pembinaan semula mengatasi pembersihan. Perisian hasad akan mengalih keluar salinan bayangan, mengunci foldernya sendiri dan mengganggu pengemaskinian, jadi pembersihan separa akan meninggalkan masalah. Ubah imej peranti, tukar kata laluan yang digunakan padanya dan teruskan dengan yakin.
Pilih tindakan Baik daripada setiap langkah di atas dan laksanakannya hari ini. Beritahu pasukan anda tentang serangan ini, dan jelaskan kepada mereka tentang perlindungan yang anda tambahkan bagi pihak mereka. Minta semua orang untuk mempelajari satu-satunya maklumat yang boleh dipercayai, iaitu alamat web, dan untuk bertanya kepada anda sebelum memasang apa-apa yang baharu. Langkah Baik mengambil masa beberapa minit, bukan petang, dan setiap satu menjadikan organisasi anda lebih selamat malam ini berbanding pagi ini. Bina tabiat, ganjaran orang ramai kerana bertanya sebelum memasang, dan teruskan bersorak.
Bagaimanakah saya boleh mengenal pasti tapak muat turun palsu sebelum mengklik?
Lihat alamat web dan bukannya reka bentuk halaman, kerana reka bentuknya adalah salinan yang hampir sempurna. Akhiran kod negara yang ganjil, nama jenama yang bersempang dan subdomain yang tidak dikenali adalah tanda biasa. Penyelesaian yang lebih kukuh adalah dengan berhenti bergantung pada pandangan mata. Dapatkan perisian daripada sumber terurus seperti katalog layan diri atau halaman vendor rasmi, supaya hasil carian palsu tidak akan muncul.
Mengapakah cap jari fail yang berubah penting?
Banyak alat keselamatan mengenal pasti fail rosak melalui nilai hash yang unik. Apabila pelayan membina salinan baharu perisian hasad untuk setiap muat turun, setiap mangsa mendapat fail yang unik, jadi sekatan berasaskan hash tidak pernah mendapat perhatian. Pengesanan berasaskan tingkah laku sebaliknya menanggung beban.
Seberapa berisikokah perkhidmatan Kemas Kini Windows yang dilumpuhkan?
Satu kompromi bertukar menjadi pendedahan terbuka. Komputer kelihatan dan terasa normal sambil terlepas setiap tampalan yang dikeluarkan sejak itu. Mesin dalam keadaan ini memberi penyerang jalan yang boleh dipercayai beberapa bulan kemudian.
Adakah Microsoft Defender melindungi saya di sini?
Sebahagiannya. Defender mengesan kempen ini dan membendungnya dalam kes yang dikaji oleh Microsoft. Perisian hasad masih cuba menambah folder pengecualiannya sendiri menggunakan hak SISTEM, jadi perlindungan bergantung pada perlindungan gangguan yang diaktifkan, perubahan pengecualian disemak dan kakitangan bekerja tanpa hak pentadbir yang tidak perlu.
Adakah ini hanya menjadi kebimbangan syarikat yang beroperasi di China?
Impak yang dilaporkan tertumpu pada operasi yang berpangkalan di China dan pengguna yang berbahasa Cina, memandangkan halaman palsu menggunakan kandungan bahasa Cina. Teknik ini laris digunakan. Kempen pemasang palsu yang menyasarkan jenama bahasa Inggeris muncul secara berkala, dan tingkah laku selepas pemasangan berfungsi sama pada mana-mana komputer Windows.
Bagaimana pula dengan pekerja yang memasang perisian di rumah pada komputer riba tempat kerja?
Nasihat yang sama, penghantaran yang lebih pantas. Orang ramai memasang alatan peribadi pada peranti kerja kerana mereka cuba menyelesaikan sesuatu. Berikan mereka katalog layan diri untuk memasang alatan yang diluluskan dengan satu klik, cara mudah untuk meminta penambahan dan akaun standard tanpa hak pentadbir. Lencongan enjin carian yang berisiko akan hilang dan satu klik sesat akan menyebabkan kerosakan yang jauh lebih sedikit.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat Lanjut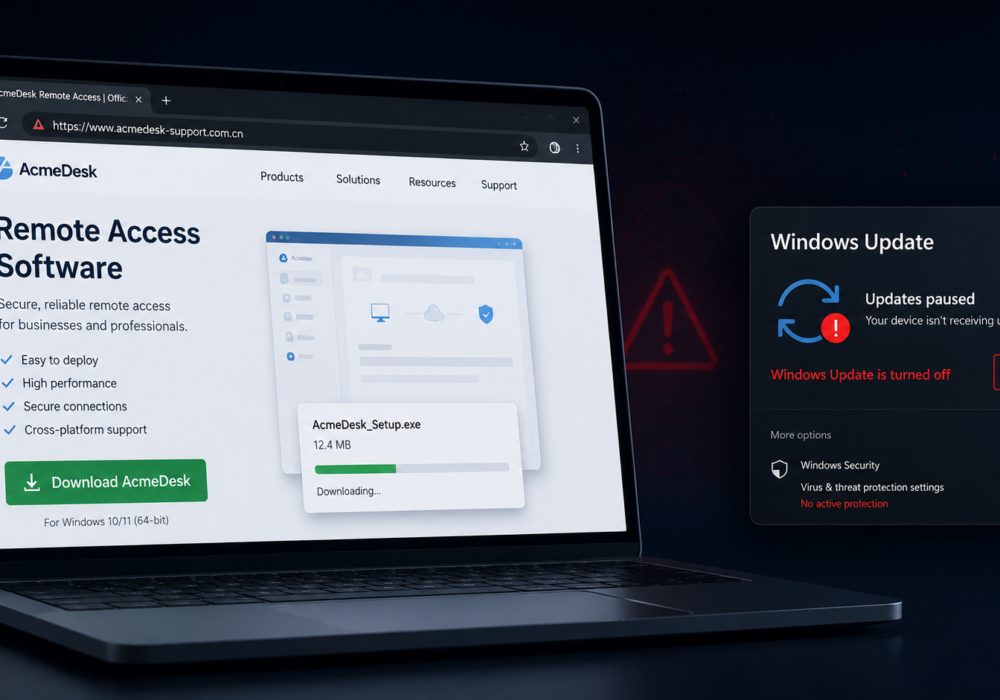
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya masih ingat zaman awal...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.