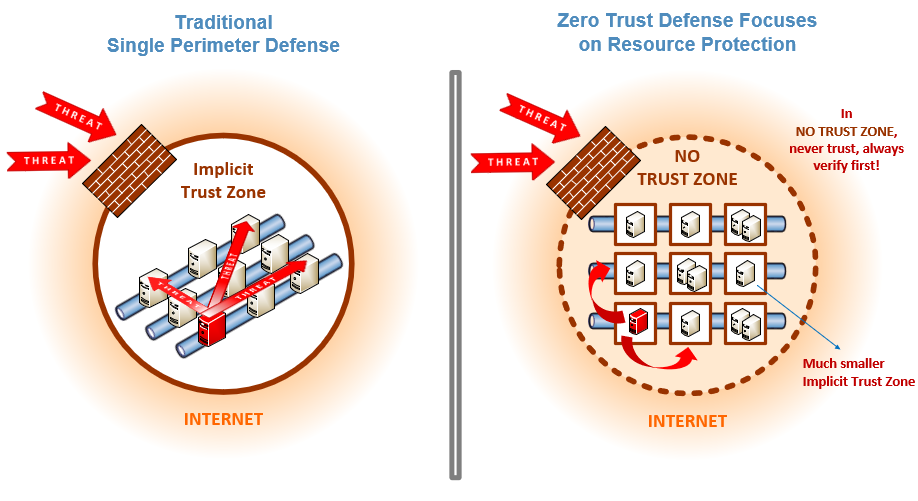
제로 트러스트 는 조직이 경계 안팎 의 모든 것을 무조건 신뢰해서는 안 되며 , 시스템에 연결하려는 모든 시도를 접근 권한 부여 전에 철저히 검증해야 한다는 신념에 기반한 보안 전략입니다. 제로 트러스트는 "절대 신뢰하지 말고 항상 검증하라"는 원칙에 따라 네트워크 분할, 측면 이동 방지, 레이어 7 위협 방지, 세분화된 사용자 접근 제어 등을 통해 현대 디지털 환경을 보호하도록 설계되었습니다.
제로 트러스트 정보 보안 모델은 조직이 경계선 방어에만 집중하고 내부에 있는 모든 것은 위협이 되지 않는다고 가정하는 기존의 '성곽과 해자' 전략을 버립니다. 많은 전문가들은 이러한 접근 방식이 더 이상 효과적이지 않다고 주장합니다. 드라마 '왕좌의 게임'에서 여러 차례 보여주듯이, 성벽을 뚫고 들어올 수 있는 사람은 누구든 당신을 죽일 수 있습니다. 현실 세계에서 가장 심각한 데이터 유출 사고는 해커가 기업 방화벽을 뚫고 내부 시스템에 아무런 저항 없이 침투했을 때 발생합니다.
전문가들에 따르면, 많은 IT 기업들이 이미 제로 트러스트의 여러 측면을 구현하고 있습니다. 이들은 흔히 2단계 인증 , ID 접근 관리(IAM), 그리고 ' 최소 권한 ' 원칙을 도입하고 있습니다.
선제적인 제로 트러스트 (절대 신뢰하지 않고 항상 검증하는) 접근 방식을 권장합니다. 제로 트러스트 정보 보안 모델은 조직이 경계선 방어에만 집중하고 내부에 있는 모든 것은 위협이 되지 않는다고 가정하는 기존의 '성곽과 해자' 전략을 버립니다. 전문가들은 성곽과 해자 방식이 효과가 없다고 주장합니다. 드라마 '왕좌의 게임'에서 여러 차례 입증되었듯이, 성벽을 뚫고 들어올 수 있는 사람은 누구든 당신을 죽일 수 있습니다. 현실 세계에서 가장 심각한 데이터 유출 사고는 해커가 기업 방화벽을 뚫고 내부 시스템을 큰 저항 없이 이동할 수 있게 되었을 때 발생합니다.
전문가들에 따르면, 많은 IT 기업들이 이미 제로 트러스트의 여러 측면을 구현하고 있습니다. 이들은 흔히 2단계 인증 , ID 접근 관리(IAM), 그리고 ' 최소 권한 ' 원칙을 도입하고 있습니다.
제로 트러스트는 중소기업이 도입하기 어렵지만 필수적인 모델입니다. 제로 트러스트를 활용하면 네트워크가 세분화되고, 이는 종종 업무 분업으로 인해 발생합니다. 중소기업은 이중 인증, 강력한 신원 및 접근 관리(IAM) 보안을 도입해야 하며, 중요하고 민감한 데이터에 접근할 때는 항상 최소 권한 원칙을 준수해야 합니다.
이러한 보호 외에도 CyberHoot은 중소기업이 비즈니스 보안을 위해 다음 조치를 취할 것을 권장합니다. 이러한 조치는 (특히 CyberHoot을 통해 제공될 경우) 필요한 비용과 시간 투자 대비 상당한 가치를 제공합니다.
이러한 권장 사항 대부분은 CyberHoot에 포함되어 있습니다. CyberHoot을 사용하면 직원을 관리, 교육, 평가 및 테스트할 수 있습니다. 지금 바로 CyberHoot.com을 방문하여 서비스에 가입하세요. 최소한 매월 발행되는 사이버 보안 뉴스레터를 구독하여 최신 사이버 보안 정보를 받아보세요.
출처 :
추가 독서 과제 :
2021년 5월 사이버 보안 행정 명령(제로 트러스트 아키텍처)
관련 용어:
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.



대부분의 피싱 테스트는 직원들을 속입니다. 하지만 HootPhish는 먼저 인사를 건넵니다! HootPhish는 사람들에게 처음부터 이렇게 말합니다. "이 테스트는..."
더보기
