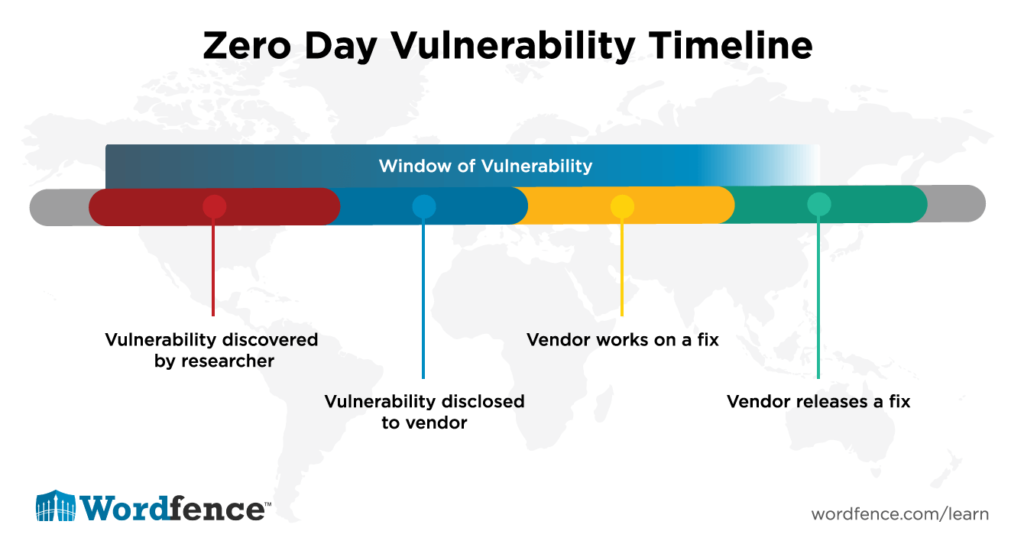
제로 데이 취약점은 소프트웨어 공급업체나 해당 취약점 이 발견된 기업조차 알지 못하는 보안 결함이며, 아직 패치가 배포되지 않은 상태입니다 . "제로데이"라는 용어는 개발자가 소프트웨어 또는 하드웨어에서 최근에 발견된 보안 결함을 수정할 시간이 "제로데이"에 불과했다는 의미입니다. "제로데이 공격"은 하드웨어 또는 소프트웨어 개발자가 아직 패치하지 않았거나 심지어 알지 못하는 취약점을 해커가 악용하는 경우 발생합니다. 이러한 공격을 통해 해커는 소프트웨어 또는 하드웨어의 "제로데이" 취약점을 통해 시스템에 침입할 수 있습니다.
2014년 7월, 구글은 "제로데이 이니셔티브(Zero Day Initiative)"를 시작했습니다. 이는 구글 보안 분석가들로 구성된 프로그램으로, 제로데이 취약점을 찾아내는 임무를 맡았습니다. 이 팀의 이름은 "프로젝트 제로(Project Zero)"입니다. 프로젝트 제로 연구원들은 하드웨어 및 소프트웨어 솔루션의 취약점을 찾아 제품 제조업체에 보고합니다. 이들은 보안 결함을 수정하고, 취약점이 메워지면 패치를 공개합니다.
프로젝트 제로는 버그 바운티 프로그램 과 유사합니다 . 버그 바운티 프로그램은 많은 웹사이트, 조직 및 소프트웨어 개발자가 제공하는 프로그램으로, 개인이 공급업체의 제품에서 버그나 취약점을 보고하면 인정과 금전적 보상을 받을 수 있습니다.
관련 용어: 버그 바운티 프로그램 , 책임 있는 정보 공개 , 취약점
관련 수치 :
해커, WordPress 플러그인의 제로데이 취약점을 악용해 악성 관리자 계정 생성
미쓰비시 전기, 바이러스 백신 소프트웨어의 제로데이 취약점으로 인한 데이터 침해 사고 발생
출처 :
"구글의 비밀 버그 사냥 해커팀, '프로젝트 제로'를 만나보세요"
기업이 제로데이 취약점에 대응하는 방식은 하드웨어(HW) 또는 소프트웨어(SW)를 직접 개발하는지, 아니면 다른 회사의 하드웨어와 소프트웨어를 사용하는지에 따라 달라집니다.
하드웨어나 소프트웨어를 개발하지 않는 기업의 경우, 사용하는 하드웨어와 소프트웨어에 대한 보안 취약점 발표에 대응하기 위해 취약점 경고 관리 정책 및 프로세스를 마련해 두는 것이 중요합니다. 이 프로세스는 직면한 위험의 심각도 또는 규모에 따라 장비를 얼마나 빠르게 패치해야 하는지를 정의합니다. 네트워크 전체 가 침해당할 위험이 있고, 공격 코드가 유포되고, 공격 대상 서비스에 인터넷 포트와 프로토콜이 열려 있는 경우, 정책에는 "다른 모든 작업을 중단하고 즉시 패치하십시오"라고 명시해야 합니다. AI 기반 제로데이 취약점 탐지 도구의 등장과 빠른 속도를 고려할 때, 자동 패치 기능을 활성화하는 것이 좋습니다. AI가 몇 분 또는 몇 시간 내에 새로운 중요 패치를 역분석할 수 있으므로, 패치를 미루는 것은 침해를 초래할 수 있습니다. 가동 중단이 발생하더라도 이를 고려하여 VAMP(취약점 탐지 및 대응 계획) 프로세스를 업데이트하십시오. 저희 생각에는 침해를 당하는 것보다 가동 중단으로 인한 서비스 중단이 훨씬 낫습니다.
새로운 접근 방식: 하드웨어 또는 소프트웨어를 개발하는 기업이라면 AI 제로데이 취약점 탐지 도구를 직접 찾아 활용해야 합니다. 코드를 공개하지 마세요 하드웨어와 소프트웨어에서 AI로 인해 발생하는 버그를 해결할 때까지는 그렇습니다.
이전 접근 방식: 하드웨어 또는 소프트웨어를 개발하는 기업의 경우, 개발 프로세스에 버그 현상금 및 책임 있는 버그 공개 프로그램 또는 프로세스를 구축해야 합니다. 웹사이트에 소프트웨어의 심각한 버그를 보고하는 방법과 적절한 보고 절차를 명시하십시오.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집글: 저는 다음과 같은 축복을 받았습니다...
더보기