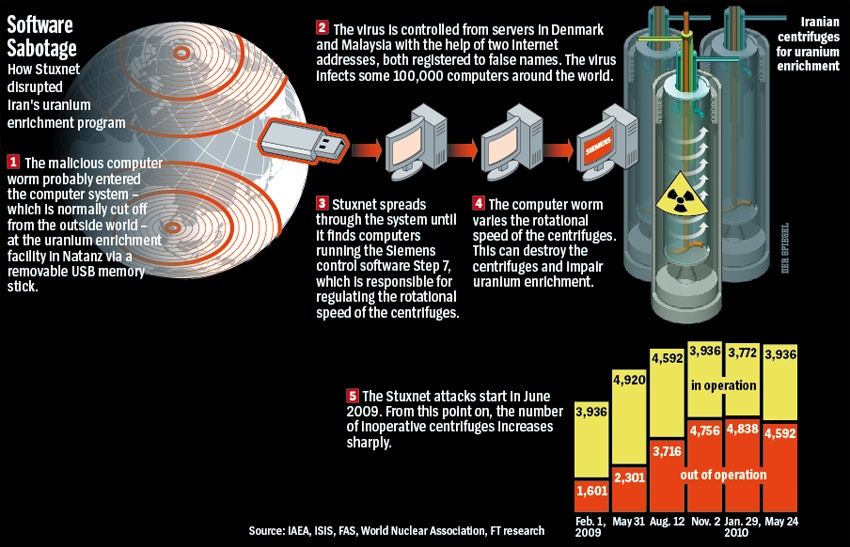
스턱스넷 은 2010년에 발견된 컴퓨터 웜 으로 , 많은 전문가들은 적어도 2005년부터 개발이 진행되어 왔다고 보고 있습니다. 스턱스넷은 SCADA(감독 제어 및 데이터 수집) 시스템을 표적으로 삼았으며, 많은 전문가들은 이란 핵 프로그램에 막대한 피해를 입힌 악성 소프트웨어라고 생각합니다. 미국과 이스라엘은 사이버 공격의 배후임을 공식적으로 인정하지 않았지만, 이 악성 소프트웨어는 두 나라가 개발한 무기라는 것이 널리 알려져 있습니다.
스턱스넷(Stuxnet) 악성코드는 핵 물질을 분리하는 가스 원심분리기의 특정 공정을 제어하는 SCADA 시스템을 표적으로 삼았습니다. 스턱스넷은 이란 핵 원심분리기의 약 25%를 감염시켜 200,000만 대 이상의 컴퓨터를 감염시켰고, 1,000대의 컴퓨터가 물리적으로 작동 불능 상태로 악화되었습니다.
스턱스넷 바이러스가 풀려나 핵폭탄에 필요한 원자재를 정제하는 데 사용되는 원심분리기를 손상시켜 이란의 핵 프로그램을 지연시키는 목표를 달성하자 미국과 이스라엘은 목적을 달성했고 그게 끝이었던 걸까요?
절대 안 됩니다! 당대 가장 정교한 악성 소프트웨어를 세계 4위의 사이버 공격 능력을 자랑하는 국가의 시스템에 유포하는 것은, 그들이 당신의 무기(스턱스넷)를 " 리버스 엔지니어링 "할 수 있게 된다는 것을 의미합니다. 그렇게 되면 이란은 이 악성 소프트웨어를 자신들의 목적을 위해 무기화할 수 있습니다.
초기에 컴퓨터 과학 윤리학자들과 스턱스넷 바이러스 포렌식 조사관들은 이란이 불법적으로 취득한 지멘스 원심분리기에만 영향을 미치는 이러한 "정당한 도구" 사용의 장단점과 두 가지 전쟁 법칙, 즉 비례성과 재량권을 준수하는지 여부에 대해 논쟁을 벌였습니다. 그러나 이후 윤리학자들은 이러한 첨단 악성코드의 세계화와 비대칭 공격의 사용은 재고되어야 한다고 지적했습니다. 비록 그 목적은 일시적이었지만, 이 악성코드에 담긴 지식은 매우 중요하며(4개의 제로데이 취약점이 표적이 되었습니다), 만약 잘못된 손에 들어갈 경우 전 세계에 잠재적으로 피해를 입힐 수 있습니다. 포렌식 연구원인 랄프 랭너는 이 새로운 사이버 무기를 "'정당한 전쟁' 접근법의 교과서적인 사례로 볼 수 있습니다. 아무도 죽이지 않았습니다. 이는 다행스러운 일입니다. 하지만 이는 단기적인 관점일 뿐입니다. 장기적으로는 판도라의 상자를 연 셈입니다."라고 말했습니다.
관련 용어 : ILOVEYOU 바이러스 , 멜리사 바이러스 , 리버스 엔지니어링
추가 자료 :
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

고속도로에서 제한 속도보다 약 20km/h 정도 빠른 속도로 달리고 있다고 상상해 보세요. 갑자기 앞쪽에서 브레이크를 밟아야 하는데...
더보기
무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기

