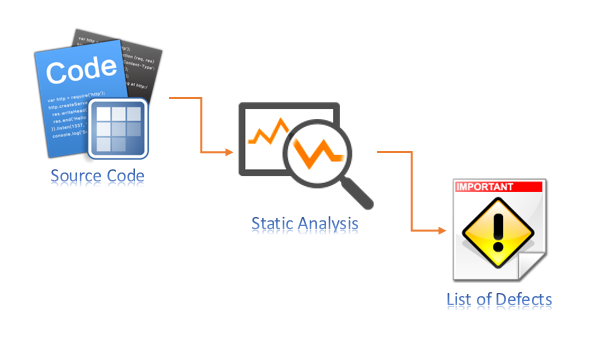
정적 코드 분석 은 프로그램이 실행되지 않는 상태에서 소프트웨어 코드를 분석하는 것입니다. 실행 중이거나 컴파일되어 실행되는 코드를 분석하는 것을 동적 코드 분석 이라고 합니다. 정적 코드 분석 방법은 소스 코드, 바이트 코드 또는 애플리케이션 바이너리를 검사하여 보안 취약점을 찾습니다 . 정적 분석은 프로그램의 결과물이 아닌 프로그램의 내부 구조를 살펴봅니다.
출처: 베라코드
추가 정보: 2020년 트렌드: 정적 코드 분석 소프트웨어 시장, 2020년부터 2025년까지 전 세계적으로 엄청난 성장세
코딩 오류는 프로덕션 환경에 적용되기 전에 포착하는 것이 좋습니다. 정적 코드 분석은 소프트웨어 개발 수명 주기의 초기 단계에서 버그를 감지할 수 있어 동적 코드 분석보다 비용 효율성이 더 높은 철저한 접근 방식입니다. 정적 코드 분석은 동적 테스트에서는 발견되지 않는 오류도 찾아낼 수 있습니다. 반면 동적 코드 분석은 정적 분석만으로는 파악하기 어려운 미묘한 결함과 취약점을 드러낼 수 있습니다. 개발 기업은 주요 코딩 프로젝트 또는 출시 일정에 맞춰 일관되고 정기적으로 정적 코드 분석 예산을 책정해야 합니다.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.



대부분의 피싱 테스트는 직원들을 속입니다. 하지만 HootPhish는 먼저 인사를 건넵니다! HootPhish는 사람들에게 처음부터 이렇게 말합니다. "이 테스트는..."
더보기
