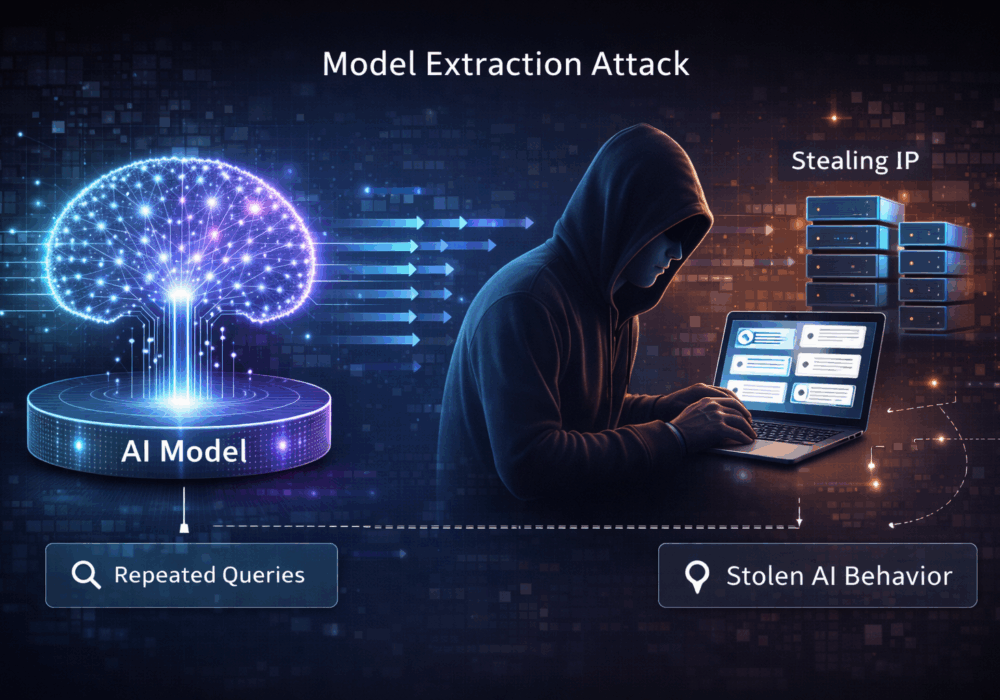
모델 추출 공격은 공격자가 호스팅된 머신러닝 또는 AI 모델에 반복적으로 질의하여 모델 의 내부 동작을 추론, 복제 또는 근사화하는 기술입니다 . 시간이 지남에 따라 공격자는 원본 모델과 매우 유사한 대체 모델을 구축하여 모델의 코드나 가중치에 직접 접근하지 않고도 지적 재산을 효과적으로 탈취할 수 있습니다.
이러한 공격은 다음을 악용합니다.
- 공개 또는 준공개 모델 API
- 예측 가능한 출력
- 속도 제한, 모니터링 또는 반응 무작위화의 부족
목표는 데이터 절도가 아니라 모델 절도 입니다.
이것이 중소기업에 의미하는 바는 무엇일까요?
중소기업의 경우, 특히 AI 기반 기능을 외부에 제공할 때 모델 추출은 종종 눈에 띄지 않는 위험 요소가 될 수 있습니다.
주요 의미는 다음과 같습니다.
- 경쟁우위 상실
AI 모델에 독점적인 워크플로, 가격 책정 논리 또는 도메인 전문 지식이 포함되어 있는 경우, 추출된 모델은 경쟁업체에게 해당 가치를 복제할 수 있습니다.
- 지적 재산의 무단 재사용
공격자는 사용자의 동의나 출처 표기 없이 복제된 모델을 재판매, 재사용 또는 임베드할 수 있습니다.
- 비용 증가
추출 공격에 사용되는 과도한 자동 쿼리는 API 사용량과 인프라 비용을 증가시킬 수 있습니다.
- 안전에 대한 잘못된 가정
많은 중소기업들은 "모델 가중치를 노출하지 않는 것"만으로 충분하다고 생각합니다. 하지만 실제로는 행동 패턴만으로도 역분석이 가능합니다.
중소기업의 경우, 적절한 보호 조치가 마련되지 않으면 모델 추출은 AI를 자산에서 부담으로 바꿔놓을 수 있습니다.
이것이 MSP에게 의미하는 바는 무엇일까요?
관리형 서비스 제공업체의 경우, 이해관계는 더욱 크고 광범위합니다.
주요 고려 사항은 다음과 같습니다.
- 고객 IP 노출
MSP가 구축했거나 고객별 프로세스에 맞춰 학습된 맞춤형 모델은 복제 및 오용될 수 있습니다.
- 다중 임차인 위험
격리 수준이 낮거나 추론 엔드포인트를 공유하는 경우 클라이언트 간 추론 및 정보 유출 위험이 증가합니다.
- 계약 및 법적 책임
고객은 공격자의 정교함과 관계없이 MSP가 자사 소유의 AI 시스템을 보호하지 못한 것에 대해 책임을 물을 수 있습니다.
- 서비스 남용 감지
추출 공격은 특별히 모니터링하지 않는 한 일반적인 사용 패턴과 유사하여 쉽게 간과될 수 있습니다.
- 평판 손상
MSP는 데이터뿐만 아니라 데이터를 처리하는 시스템까지 보호해야 할 책임이 있습니다.
실용적인 테이크아웃
모델 추출 공격은 모델이 어떻게 구축되었는지가 아니라 모델의 동작 방식을 표적으로 삼습니다.
중소기업 및 MSP(관리형 서비스 제공업체)를 위한 정보:
- 모델을 다음과 같이 취급하십시오. 보호 가능한 지적 재산
- 구현 속도 제한, 쿼리 모니터링 및 이상 탐지
- 고음질 출력물을 불필요하게 노출하지 마십시오.
- 적절한 경우 응답 속도 제한 또는 약간의 출력 무작위화를 사용하십시오.
- 위험 평가 및 고객 계약에 AI 모델 보호 내용을 포함시키십시오.
추가 독서 과제 :
CyberHoot에는 여러분이 활용할 수 있는 다른 자료들도 있습니다. 아래는 모든 자료의 링크입니다. 언제든 편하게 확인해 보세요.
지금 CyberHoot으로 귀하의 사업을 보호하세요!