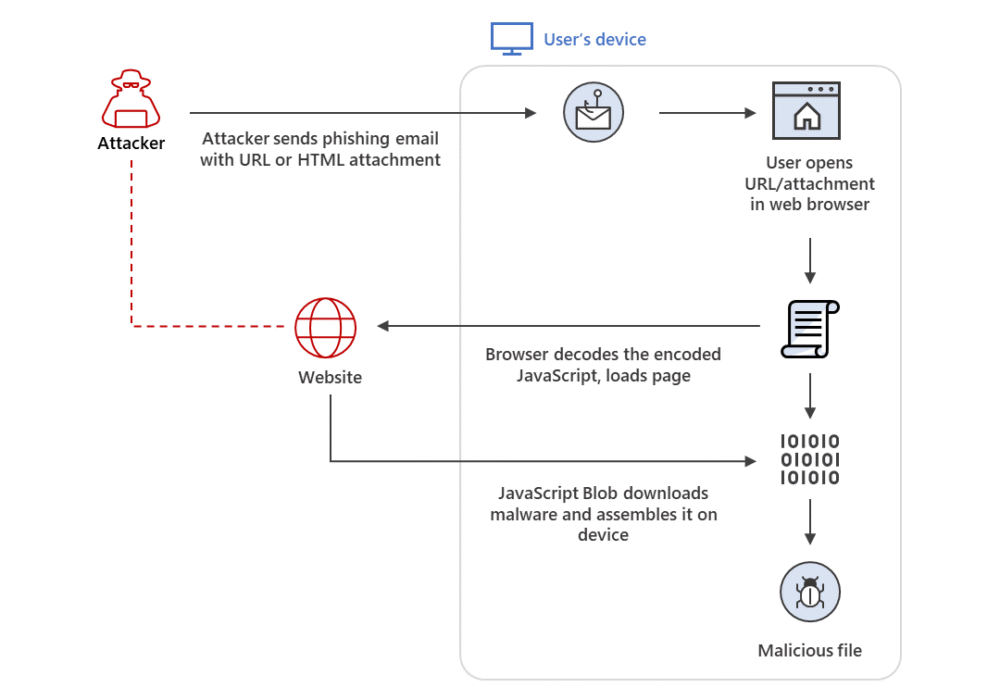
HTML 스머글링 은 합법적인 HTML5 및 JavaScript 기능을 이용하여 뱅킹 악성코드, 원격 접속 트로이목마(RAT) 및 기타 악성 페이로드를 배포하는 교묘한 악성코드 유포 기법입니다 . 이름에서 알 수 있듯이, HTML 스머글링은 공격자가 특수하게 제작된 HTML 첨부 파일이나 웹 페이지 안에 암호화된 악성 스크립트를 숨겨 기업의 일반적인 방어 체계를 우회하여 침투시키는 방식입니다. 피해 사용자가 웹 브라우저에서 해당 HTML을 열면 브라우저는 무해한 스크립트를 디코딩한 후 인터넷에 접속하여 실제 악성 스크립트를 다운로드합니다. 그러면 피해자의 기기에 위험한 악성코드가 생성되거나 재구성됩니다. 이 과정에서 모든 통신은 암호화되어 있기 때문에 악성코드가 대상 사용자의 컴퓨터에 몰래 침투하게 됩니다.
HTML 스머글링은 HTML5 앵커 태그의 'download' 속성을 통해 가능합니다. 사용자가 HTML 링크를 클릭하면 'href' 태그에 참조된 파일이 다운로드됩니다. 예:
사용자가 링크를 클릭하면 'evil.doc' 파일이 기기에 'innocent.doc'라는 이름으로 저장됩니다. Javascript를 사용하면 동일한 작업을 수행할 수 있습니다.
var myAnchorElement = document.createElement('a'); myAnchorElement.download = 'innocent.doc';
이러한 공격을 통해 회사 방어망을 뚫고 악성코드를 몰래 침투시키는 것은 해킹과 회사 방어 체계의 군비 경쟁을 보여주는 한 예입니다. 일반적인 기업에 더 많은 방어 체계가 구축될수록 해커들은 이러한 보호 장치를 우회하기 위해 더욱 정교한 기술을 사용합니다. 중소기업은 이러한 공격을 막기 위해 무엇을 할 수 있을까요? 계속해서 알아보겠습니다.
HTML 스머글링과 같은 공격에 효과적으로 대응할 수 있는 두 가지 기본 원칙이 있습니다. 첫째, 공격자가 네트워크에 침입했을 때 측면 이동을 최소화하기 위해 네트워크 분할을 구현하는 것을 고려하십시오. 둘째, 최소 권한 원칙 (최종 사용자의 관리자 권한 제거)을 적용하십시오. 해커가 최종 사용자의 컴퓨터를 공격하려 할 때, 악용할 권한이 없기 때문에 실패할 가능성이 높습니다. 설령 공격에 성공하더라도 사용자의 컴퓨터는 모든 기능에 접근할 수 없으므로 잠재적 피해를 최소화할 수 있습니다(최소한 초기에는). 이 밖에도 보안 인식 교육을 통해 이러한 공격 유형을 조기에 발견하고 예방할 수 있습니다. 기업에서 비용 부담 없이 취할 수 있는 더 많은 보안 조치에 대해서는 계속 읽어보세요.
다음 권장 사항은 귀하와 귀사의 비즈니스가 일상적으로 직면할 수 있는 다양한 위협으로부터 안전하게 보호받을 수 있도록 도와줄 것입니다. 아래 나열된 모든 제안은 CyberHoot의 vCISO 프로그램 개발 서비스를 통해 얻을 수 있습니다.
사이버 보험을 제외한 이러한 권장 사항은 모두 CyberHoot의 제품과 가상 최고 정보 보안 책임자(CISO) 서비스에 포함되어 있습니다. CyberHoot을 통해 직원을 관리, 교육, 평가 및 테스트할 수 있습니다. 지금 바로 CyberHoot.com을 방문하여 서비스에 가입하세요. 최소한 매월 발행되는 사이버 보안 뉴스레터를 구독하여 최신 사이버 보안 정보를 받아보세요.
출처 :
추가 독서 과제 :
관련 용어:
CyberHoot에는 여러분이 활용할 수 있는 다른 자료들도 있습니다. 아래는 모든 자료의 링크입니다. 언제든 편하게 확인해 보세요.
참고: 뉴스레터를 구독하시려면 위의 링크(인포그래픽 제외) 중 하나를 클릭하여 페이지 오른쪽에서 이메일 주소를 입력하고 ' 뉴스레터 받기'를 클릭하세요.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

고속도로에서 제한 속도보다 약 20km/h 정도 빠른 속도로 달리고 있다고 상상해 보세요. 갑자기 앞쪽에서 브레이크를 밟아야 하는데...
더보기
무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기