블로그 > 15페이지

사이버


가입을 저장할 수 없습니다. 다시 시도하십시오.
거의 다 됐어요! 받은 편지함을 확인하고 링크를 클릭하여 구독을 확정하세요.
RFC 1918

RFC 1918

RFC 1918은 Request for Comment 1918이라고도 불리며, 인터넷 엔지니어링 태스크포스(IETF)의...

더보기
보곤

보곤

보곤은 인터넷에서 공식적으로 사용하도록 아직 할당되지 않은 IP 주소(IPv4 또는 IPv6)입니다.

더보기
대체 불가능한 토큰 (NFT)

대체 불가능한 토큰 (NFT)

NFT(비대체성 토큰)는 고유하고 쉽게 검증 가능한 디지털 자산으로, 다음을 나타낼 수 있습니다.

더보기
탈옥

탈옥

탈옥은 제조업체나 통신사의 운영 체제를 악용하는 것으로, 종종 다음을 통해 제거됩니다.

더보기
평균 고장 시간(MTTF)

평균 고장 시간(MTTF)

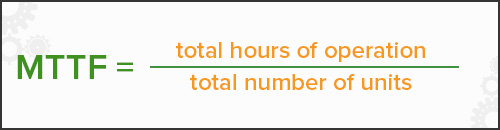
평균 고장 시간(MTTF) 또는 때때로 평균 고장 시간(MTFF)이라고도 불리는 것은...

더보기
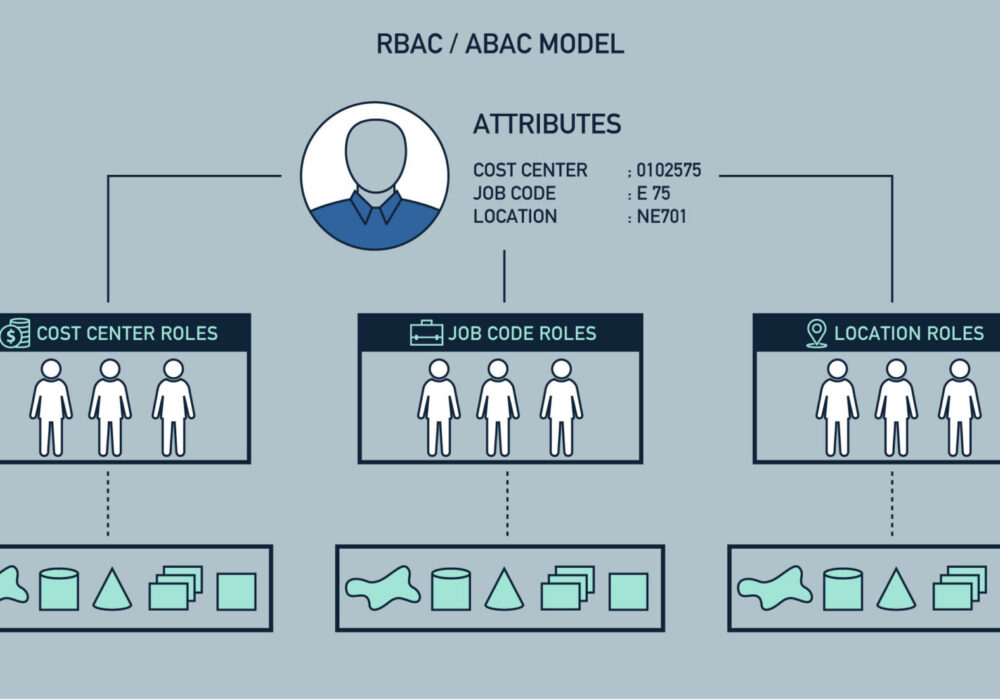
RBAC (역할 기반 액세스 제어)

RBAC (역할 기반 액세스 제어)

역할 기반 접근 제어(RBAC)는 역할에 따라 네트워크 접근을 제한하는 전략입니다.

더보기
누출

누출

독스웨어(Doxware)라고도 알려진 리크웨어는 더욱 강력하고 위험한 새로운 형태의 랜섬웨어입니다.

더보기
패킷

패킷

패킷은 인터넷이나 기타...에서 출발지와 목적지 사이에 라우팅되는 데이터 단위입니다.

더보기
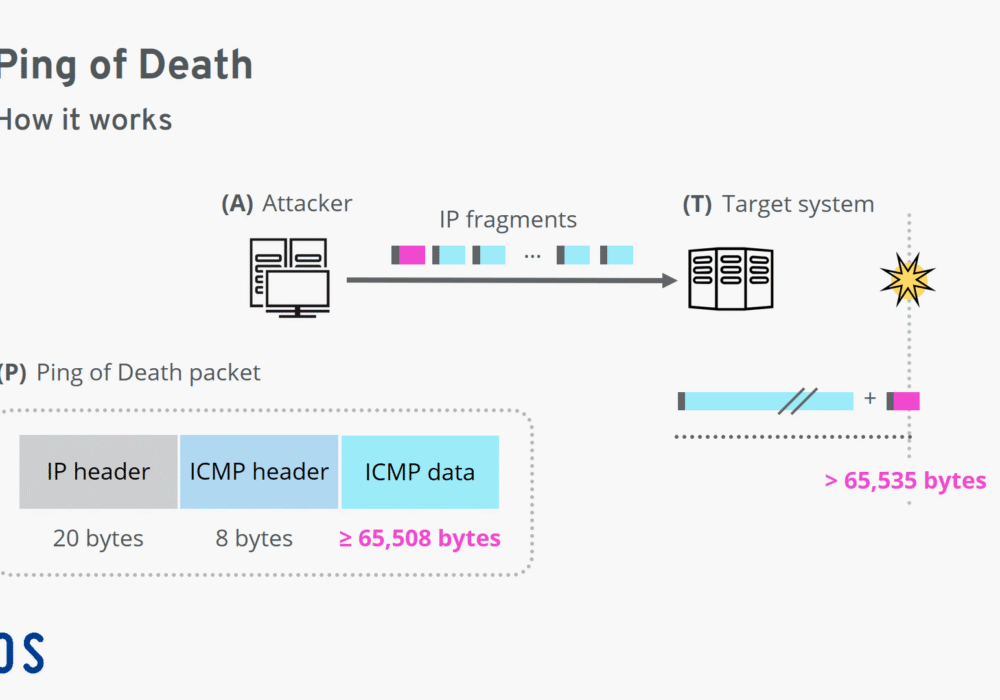
죽음의 핑(PoD)

죽음의 핑(PoD)

Ping of Death(PoD)는 의도적으로 IP 패킷을 전송하는 서비스 거부(DoS) 공격의 한 유형입니다.

더보기
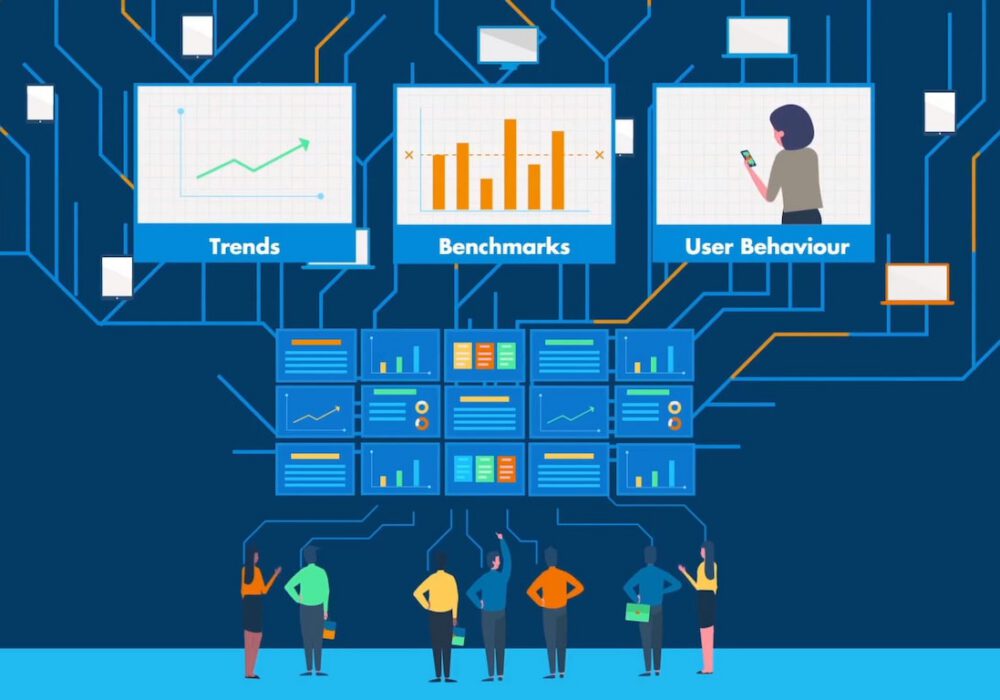
합성 거래 모니터링(STM)

합성 거래 모니터링(STM)

합성 거래 모니터링(STM)은 합성 모니터링이라고도 불리며, 웹 모니터링 도구입니다.

더보기
일반적인 취약점 및 노출(CVE)

일반적인 취약점 및 노출(CVE)

CVE(일반적인 취약점 및 노출)는 컴퓨터 보안 결함을 중요도 순으로 나열한 목록입니다.

더보기
환자 후기

누가 이야기하고 있는지 확인하세요 사이버후트

"Craig와 CyberHoot 팀은 훌륭한 비즈니스 파트너입니다! 항상 제품 개선에 적극적이며, 저희 팀의 배포 관련 질문에 기꺼이 답변해 드립니다. 저도 CyberHoot 보안 시스템의 최종 사용자입니다..."
마리사 젤폰드, TekDoc, 영업 및 계정 관리 이사
"Single Digits는 CyberHoot을 통해 인식 교육 및 정책 거버넌스 요구 사항을 충족했습니다. CyberHoot은 간단하고 효과적이었기 때문입니다. 45분 분량의 교육 영상과 수십 개의 꼼수 문제를 요구하는 다른 LMS 시스템과 달리, 저희 직원들은 짧은 시간 안에 중요한 교육을 받을 수 있습니다..."
존 넬슨, Single Digits, 엔지니어링 부사장
"CyberHoot을 사용한 것은 SAT와 관련하여 내린 최고의 결정 중 하나였습니다. 완전 자동화되었고, 교육이 흥미로웠으며, 다른 업체에 비해 직원 참여도가 높았습니다."
맥스 크라이더, 크리에이티브 테크, HIPAA 규정 준수 책임자
"CyberHoot의 사이버 인식 교육은 강력한 보안 문화를 구축하고자 하는 기업들에게 획기적인 변화를 가져올 것입니다."
크리스 화이트, cyberSuite, 사이버 자문 책임자
"CyberHoot 덕분에 고객에게 매력적이고 효과적인 보안 인식 교육 프로그램을 제공할 수 있었습니다. 프로그램을 처음 접한 고객이 매우 만족해했는데, 이는 프로그램의 우수성을 입증하는 것입니다. CyberHoot 팀은 고객 지원에 있어 탁월한 역량을 보여주었습니다."

오스카 누네즈, DSI, IT 솔루션 아키텍트