HowTo: Google Workspace에서 Avanan 허용 목록 추가

2025년 6월 21일 | 어떻게, MSP, 플랫폼, 기술 HowTo: Google Workspace에서 Avanan 허용 목록 추가

이 HowTo 문서에서는 Avanan의 허용 목록을 구성하여 공격 피싱 테스트가 최종 사용자에게 도달하도록 하는 방법을 설명합니다.

경고 : CyberHoot은 고객을 대상으로 가짜 이메일 공격(피싱)을 지원합니다. 이 방법은 직원들의 클릭률을 낮추기 위해 부정적 강화 방식을 사용합니다. 최상의 효과를 위해서는 긍정적 강화 , 교육적 접근, 그리고 실제와 유사한 HootPhish 피싱 시뮬레이션을 병행하는 것이 좋습니다.

Cyberhoot.com 도메인 허용 목록

이 실습에서는 G Suite 관리 콘솔에서 새로 생성하거나 기존에 존재하는 허용 목록에 CyberHoot.com 도메인을 추가합니다 . 도메인 이름: cyberhoot.com
  1. 혜택 이용(Benefits Access) 또는 퍼소니파이 헬스 앱(Personify App)을 https://admin.google.com 선택 앱.
  2. 앱 -> Gmail -> 스팸/피싱/맬웨어
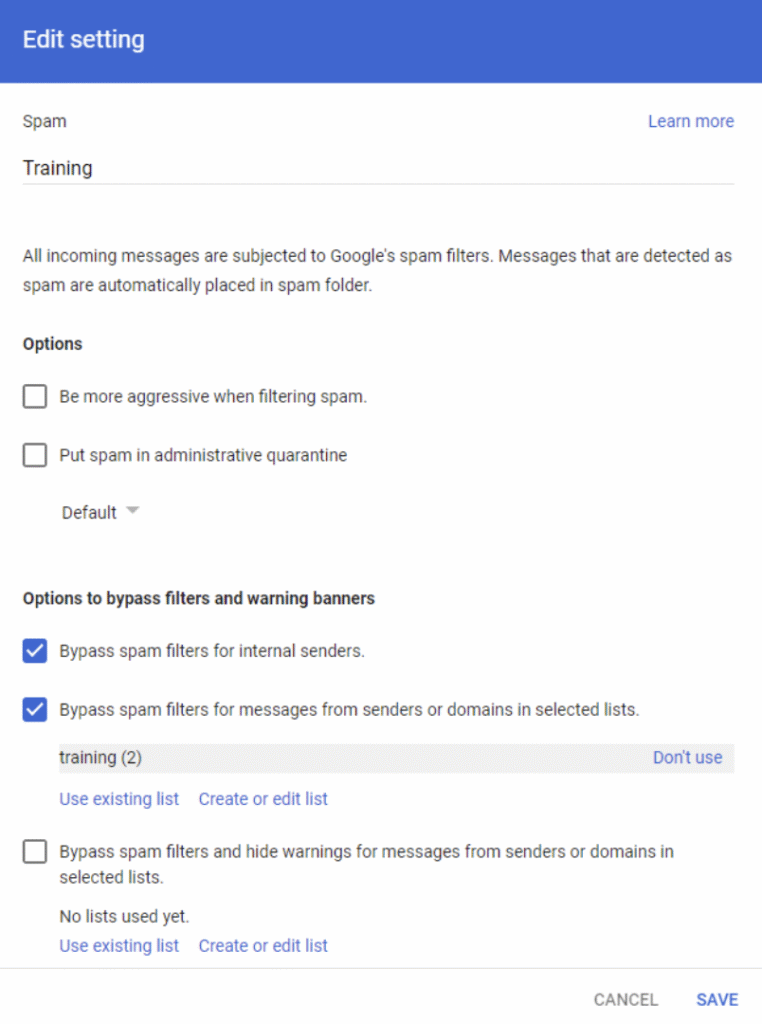
  3. 스팸
  4. 기존 규칙을 편집하거나 새 규칙을 추가합니다.
  5. cyberhoot.com을 사용하려면 교육 규칙을 추가하거나 기존 교육 규칙을 편집하세요.
  6. 규칙이 선택되었는지 확인하세요

IP별로 CyberHoot 허용 목록 추가

1. https://admin.google.com 에 로그인 하고 앱을 선택하세요.
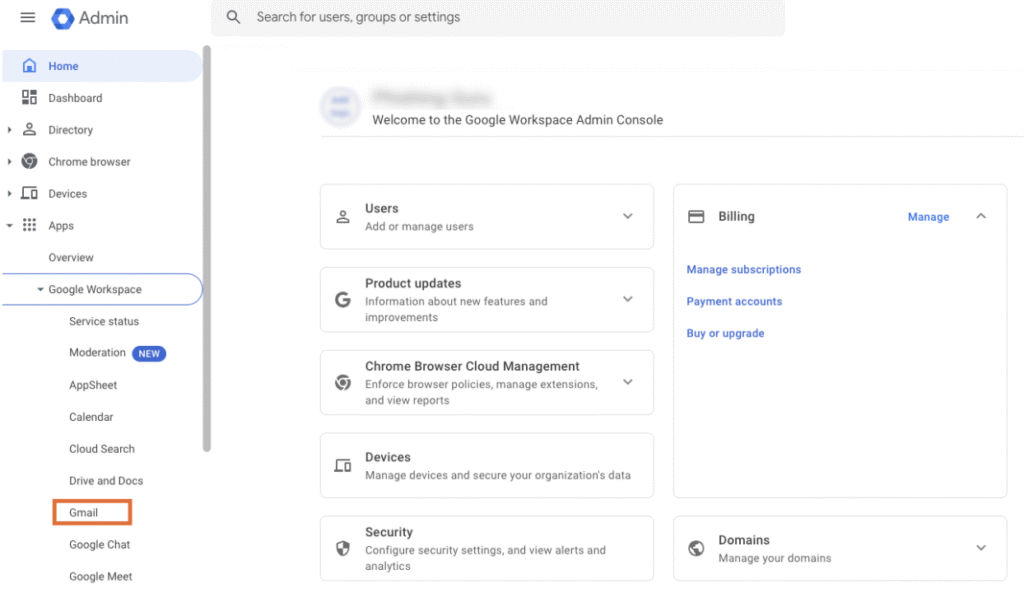
2. G Suite를 선택하세요.
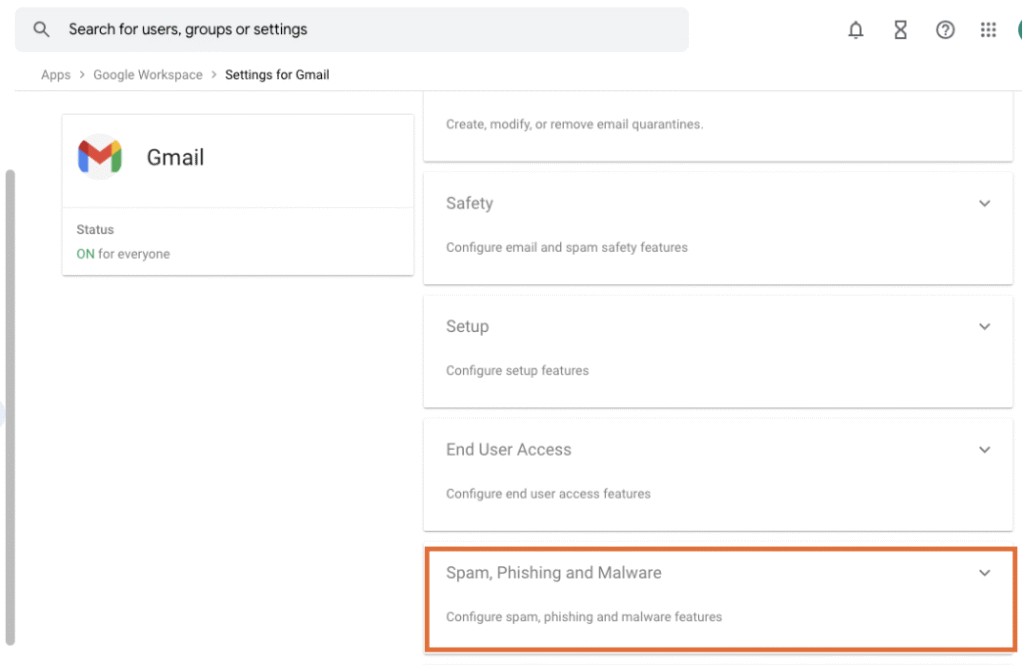
3. Gmail을 선택하세요.
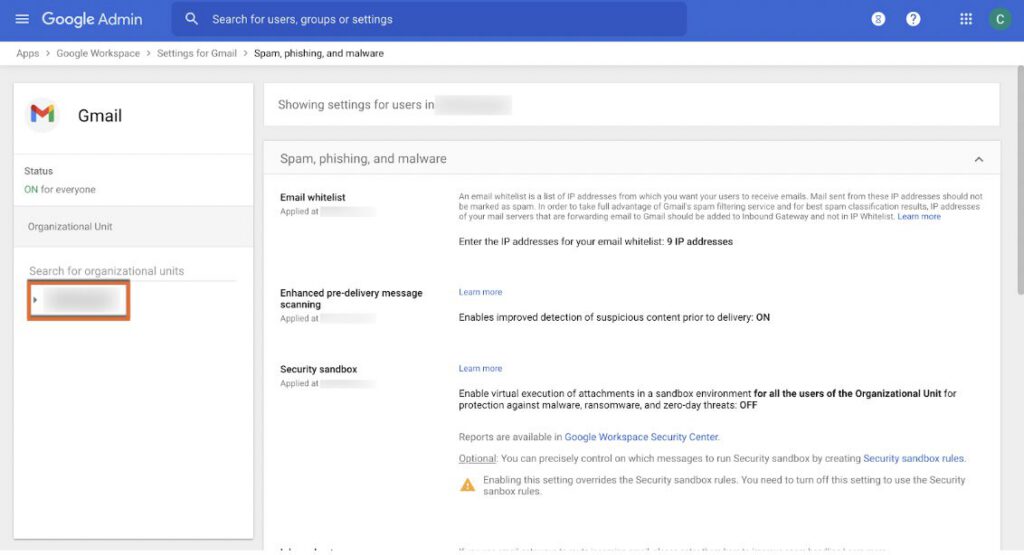
4. 고급 설정을 선택하세요.
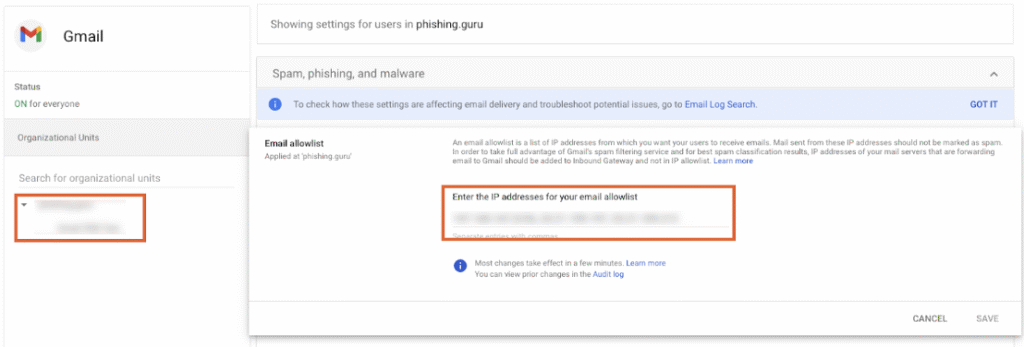
5. 조직 섹션에서 도메인을 선택하십시오. 조직 단위(OU)는 선택하지 마십시오.

참고 : G Suite는 개별 IP 주소에 대한 허용 목록을 허용하지 않으며, 전체 도메인에 대해서만 허용 목록을 허용합니다.
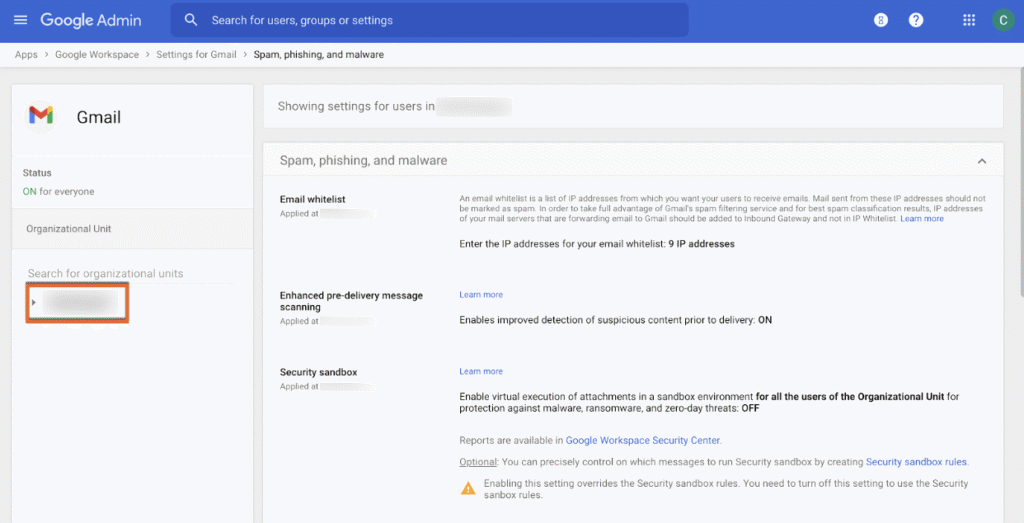
6. 이메일 허용 목록 섹션에 당사의 IP 주소를 입력하십시오.
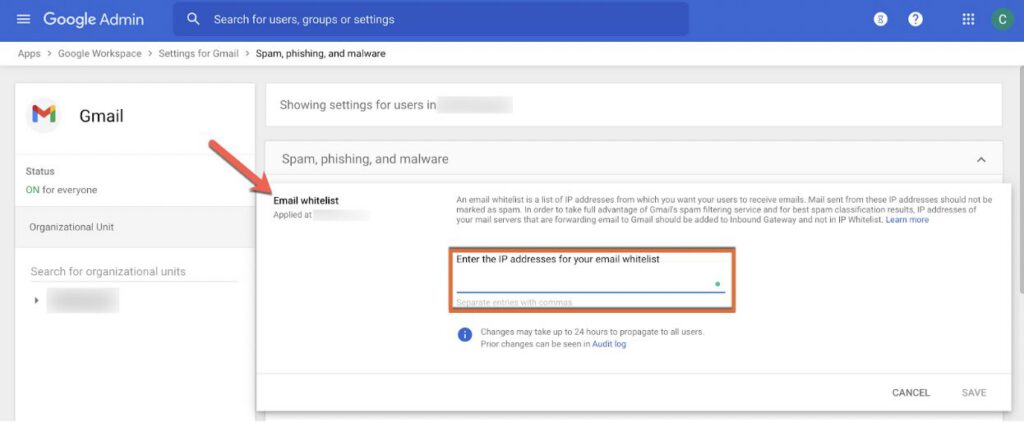
7. 저장을 클릭하세요.
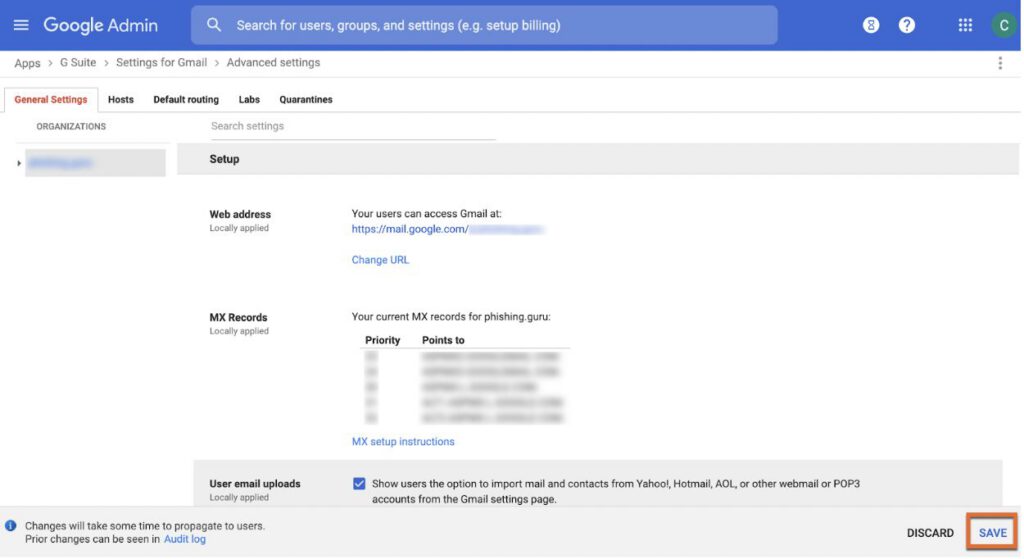
Cyberhoot IP를 인바운드 게이트웨이로 추가

참고: 이 방법을 사용하면 CyberHoot에서 제작한 모의 피싱 이메일이 Gmail 배너 경고에서 제외되는 것을 확인했습니다. 하지만 이는 Google에서 권장하는 허용 목록 설정 방법은 아닙니다.

영상 링크: https://youtu.be/7IhKiz4gTXQ
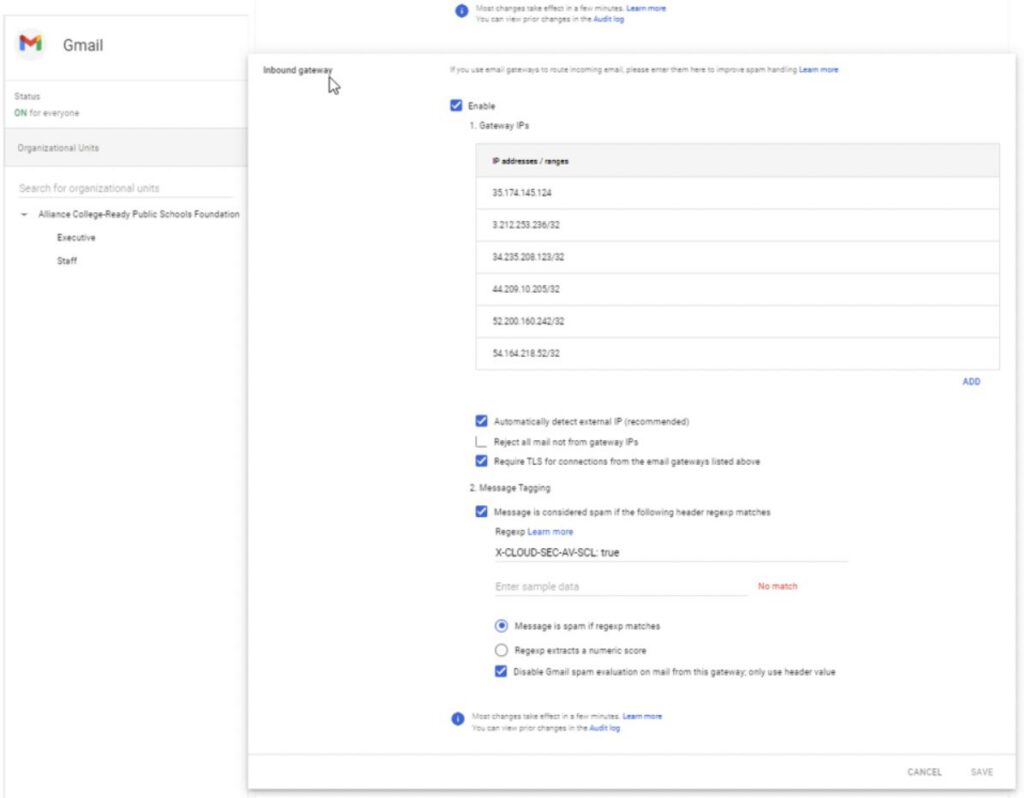
  1. Google 관리 콘솔에 로그인하세요.
  2. 로 이동 앱 > G Suite > Gmail > 고급 설정.
  3. $XNUMX Million 미만 일반 설정, 왼쪽에서 최상위 조직(일반적으로 기본 도메인)을 선택합니다.
  4. 아래로 스크롤하여 인바운드 게이트웨이 설정은 아래에 있습니다 스팸 섹션. 설정 위에 마우스를 올려놓고 클릭하세요. 편집 단추. 이것은 열립니다 인바운드 게이트웨이 화면을 표시합니다.
  5. 구성 인바운드 게이트웨이 아래 설정을 사용하세요:
    1. 게이트웨이 IP
    2. 중요 : 떠나 게이트웨이 IP가 아닌 모든 메일 거부 option 체크. 이 항목을 체크하면 모든 이메일이 고객에게 전송되지 않습니다.
    3. 체크 위에 나열된 이메일 게이트웨이에서의 연결에는 TLS가 필요합니다.
    4. 메시지 태그
      이미 "X-CLOUD-SEC-AV-SCL: true"가 표시되어야 합니다. 아무것도 없으면 그대로 두고 대신 임의의 내용을 입력할 수 있습니다. - jlakdfuadoflualdsfj
    5. 선택 이 게이트웨이에서 메일에 대한 Gmail 스팸 평가를 비활성화합니다. 헤더 값만 사용합니다. 옵션을 선택합니다.
    6. 클릭 구하다 버튼을 클릭합니다.

Avanan의 경우 Avanan 규칙을 생성하거나 수정하세요.

  1. Gmail -> 설정 -> 규정 준수
  2. 콘텐츠 규정 준수로 스크롤 다운
  3. 규칙
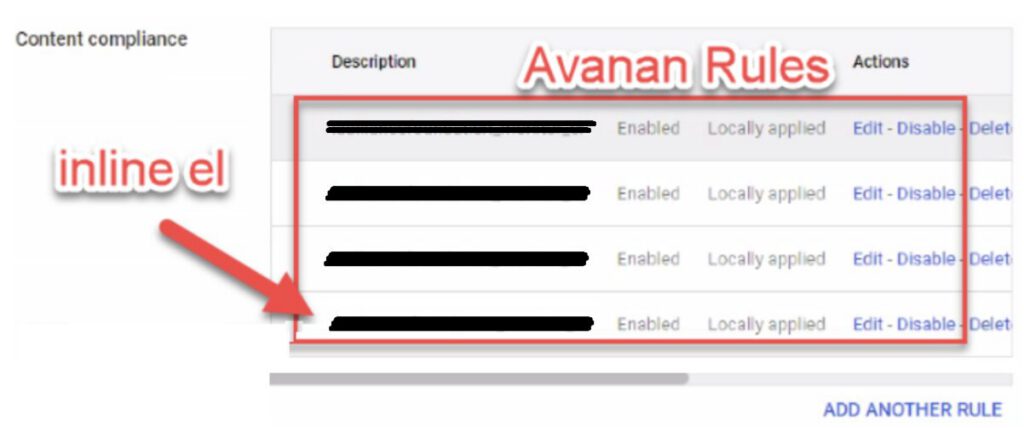
    1. Avanan이 적용되어 있으면 4개의 Avanan 규칙이 표시됩니다. 편집해야 하는 규칙은 "_inline)ei"로 끝나는 마지막 규칙입니다.

4. 바이패스 규칙은 "범위 내에 있음"이고 인라인 규칙은 "범위 내에 없음"임을 기억하십시오.

5. 규칙 이름: 보안 인식 우회 
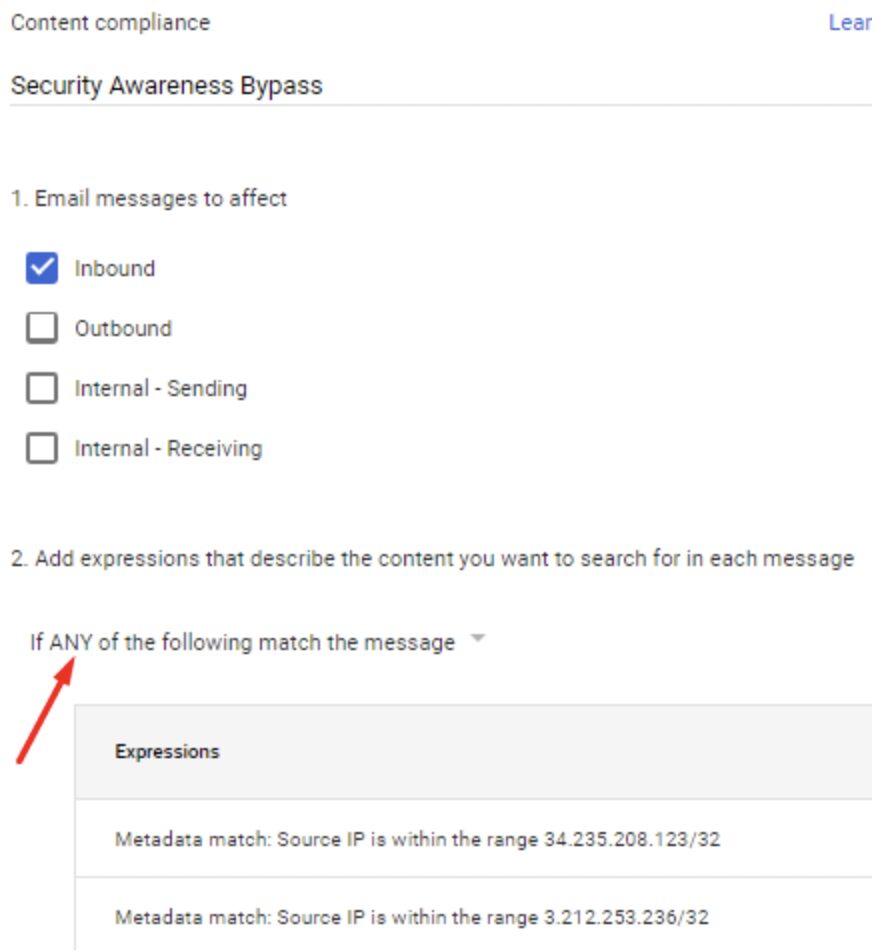
  1. 본국으로 돌아가는
  2. If 다음 중 하나 메시지와 일치하다
    • 메타데이터 일치: 소스 업 안에있다 범위
  3. 일치하는 경우
    1. 메시지 수정
    2. 사용자 정의 헤더 추가
      • AVAAN PORTAL IP와 일치하도록 값을 변경해야 합니다. 예: 세입자 이름 된다 ~을 위한 — 메시지 헤더 'X-CLOUD-SEC-AV-INFO'를 설정합니다(메시지 헤더 'X-CLOUD-SEC-AV-INFO' 설정 — CLOUD-SEC-AV-INFO에만 붙여넣기) 값을 지정합니다. '테넌트 이름,google_mail,인라인'
        • (세입자 이름을 변경하는 것을 잊지 마세요)
        • CLOUD-SEC-AV-INFO에만 붙여넣으세요. 그렇지 않으면 두 개의 x가 표시됩니다.

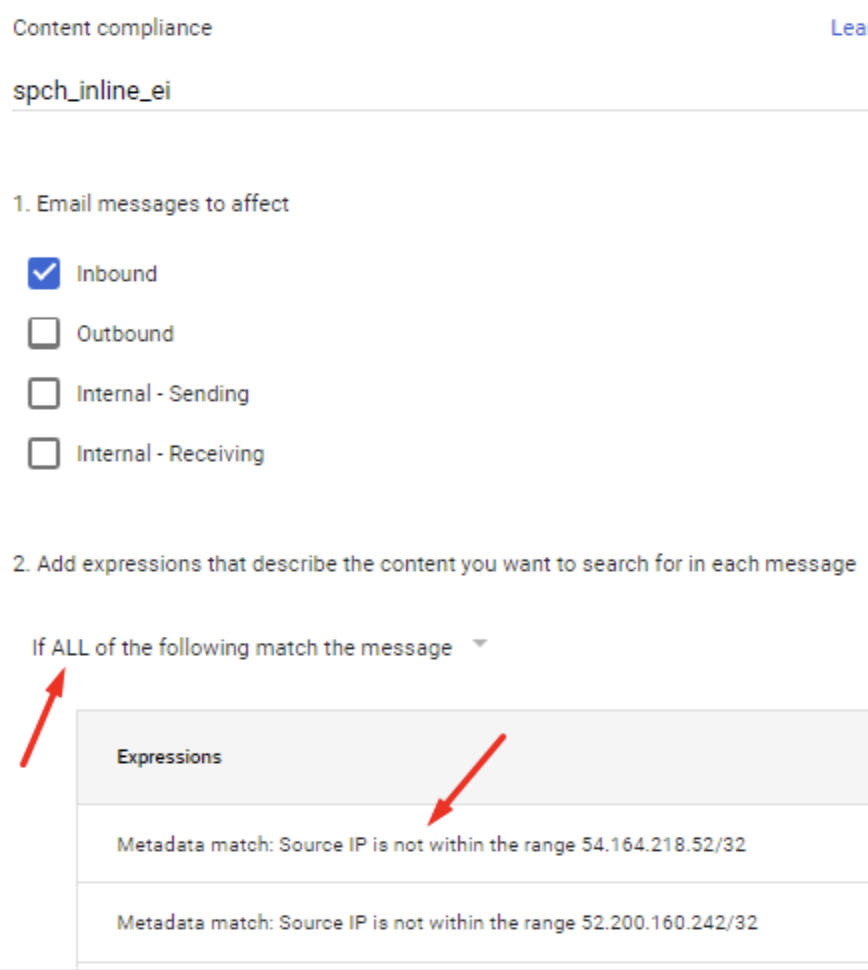
6. 기존 Avanan 규정 준수 규칙 “xyz_inline_el” 편집

이 설정이 ' 모두' 로 되어 있는지 확인하세요 . '없음'으로 설정하면 이메일 수신이 제대로 되지 않습니다.

Cyberhoot의 IP를 "범위 내 아님"으로 포함하도록 메타데이터 일치 및 소스 IP만 변경합니다.
최근 블로그

최신 정보를 놓치지 마세요 보안 통찰력

최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

악성 브라우저 확장 프로그램: 브라우저를 깨끗하게 유지하는 방법

악성 브라우저 확장 프로그램: 브라우저를 깨끗하게 유지하는 방법

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: “권력은 부패하기 마련이다…”

더보기
당신의 일정에 불청객이 나타났습니다.

당신의 일정에 불청객이 나타났습니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집: 수년간 우리는 훈련시켜 왔습니다...

더보기
특허받은 피싱 테스트 (자기소개 포함)

특허받은 피싱 테스트 (자기소개 포함)

대부분의 피싱 테스트는 직원들을 속입니다. 하지만 HootPhish는 먼저 인사를 건넵니다! HootPhish는 사람들에게 처음부터 이렇게 말합니다. "이 테스트는..."

더보기