CyberHoot의 '내 과제' 페이지에 접속하려고 하면 인증 이메일이 끝없이 반복되는 문제를 겪고 계신가요? 이러한 문제를 일으키는 일반적인 요인 중 하나는 Mimecast, Barracuda, Microsoft Outlook과 같은 공급업체의 링크 필터링/인증 또는 보호 서비스입니다. 이러한 제품에서는 사용자가 실제 대상 웹사이트에 접속하기 전에 이메일 링크를 다시 작성하여 테스트합니다. 이는 CyberHoot의 비밀번호 없는 교육 과제 접근 기능을 방해하고 있습니다.
사용자에게 문제가 발생하고 조직에서 URL 보호 도구를 사용하는 경우 CyberHoot.com에 대한 URL 보호 도구에 면제를 작성해야 합니다.
아래에서 두 가지 일반적인 솔루션인 Barracuda와 Mimecast에 대한 지침을 확인하실 수 있습니다. 회사에서 다른 솔루션을 사용하는 경우 CyberHoot에 지침과 스크린샷을 보내주시면 다른 사용자들도 활용할 수 있도록 이 페이지에 추가하겠습니다.
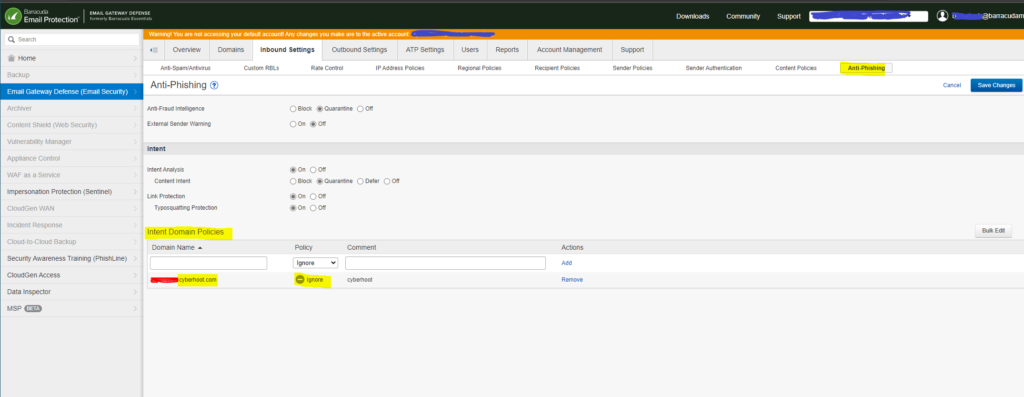
Barracuda를 사용하는 경우 아래 이미지와 같이 Barracuda 이메일 보호 설정 영역에 들어가세요. CyberHoot에서 오는 링크를 '무시'하도록 '의도 도메인 정책'을 설정해야 합니다. 아래 그림과 같이 회사의 사용자 지정 CyberHoot URL인 [회사명].cyberhoot.com을 해당 규칙에 입력할 수 있습니다(클라이언트 URL은 난독화 처리).
Mimecast를 사용하는 경우 다음 지침을 따르세요.
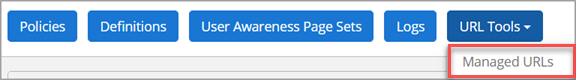
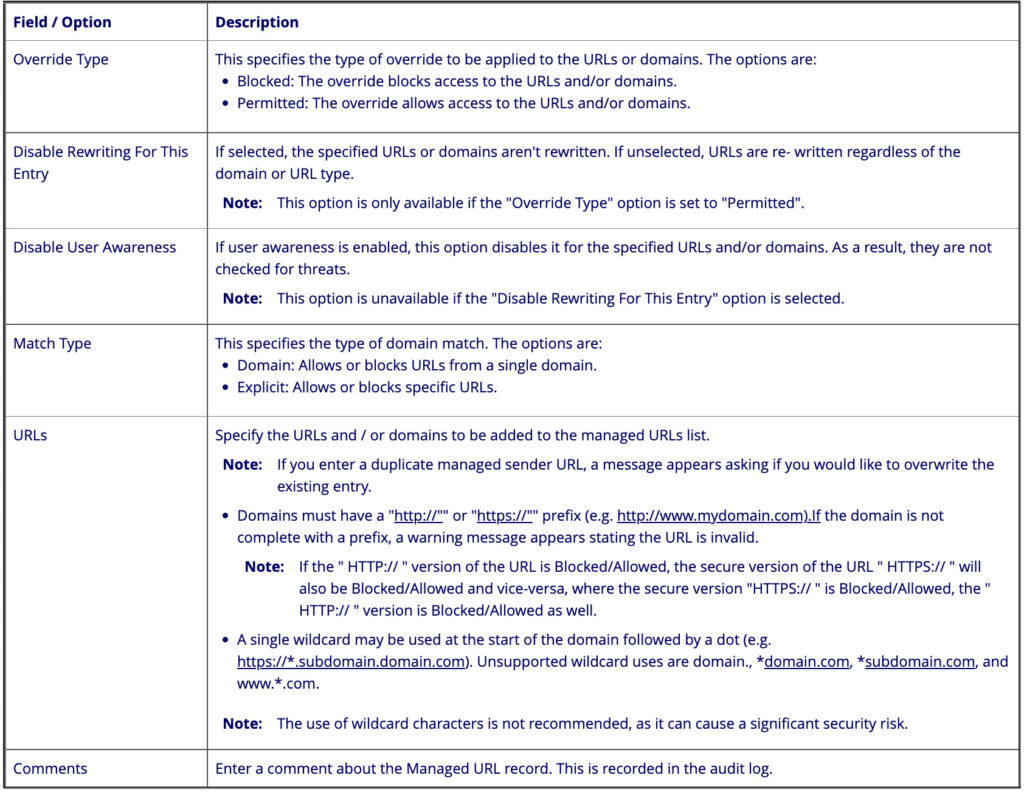
관리되는 URL이 나열되면 목록에 하나 이상의 URL 및/또는 도메인을 추가할 수 있습니다.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.



대부분의 피싱 테스트는 직원들을 속입니다. 하지만 HootPhish는 먼저 인사를 건넵니다! HootPhish는 사람들에게 처음부터 이렇게 말합니다. "이 테스트는..."
더보기