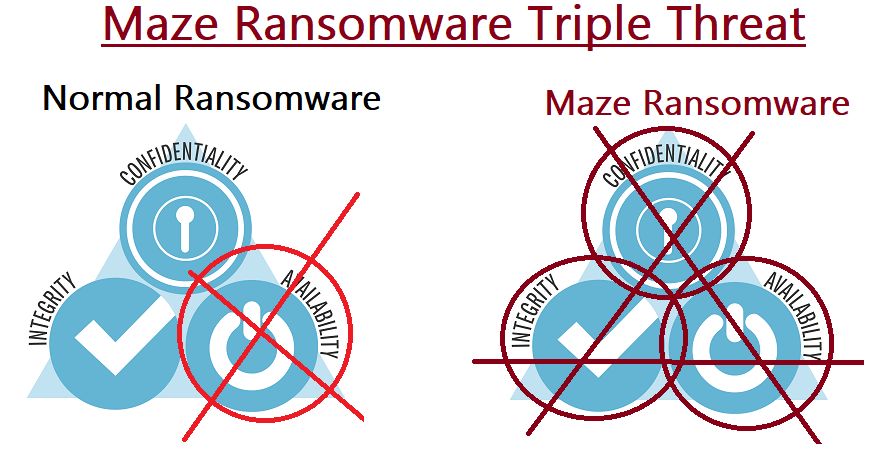
랜섬웨어는 해킹 그룹이 기업을 공격하는 데 사용하는 도구로 점점 더 널리 사용되고 있으며, 최근 코그니전트(Cognizant) 와 그 고객사들이 MAZE 랜섬웨어에 감염된 사례가 이를 증명합니다. 언뜻 보면 이번 사건도 기업, 정부 기관, 비영리 단체를 대상으로 한 수많은 랜섬웨어 공격 중 하나로 치부할 수 있습니다. 그러나 MAZE는 단순한 랜섬웨어 공격이 아닙니다. 데이터 보안에 삼중 위협을 가합니다. 해커들은 데이터에 접근하여 데이터를 변경할 수 있으며(데이터 무결성 손상 ) , 특히 몸값을 지불하지 않는 기업의 경우 MAZE는 데이터를 유출하여 인터넷에 공개함으로써 데이터의 기밀성을 위협합니다 . 사이버후트(CyberHoot)는 이러한 상황으로 인해 백업을 통해 데이터를 복원할 수 있음에도 불구하고 더 많은 기업들이 몸값을 지불할 수밖에 없게 될 것이라고 예측합니다.
랜섬웨어는 일반적으로 데이터를 암호화하고 복호화 키를 비트 코인으로 요구하는 방식으로 데이터 접근성을 차단합니다. 자금력이 풍부하지만 백업 시스템이 부실한 기업은 " 복호화 키 " 를 얻기 위해 수만 달러에서 수십만 달러를 지불해야 할 수도 있습니다 . 이러한 전통적인 랜섬웨어 공격 방식은 해커들에게 매우 성공적이었습니다. 다음은 하임달 시큐리티(Heimdal Security) 의 2019년 랜섬웨어 지불 통계입니다.
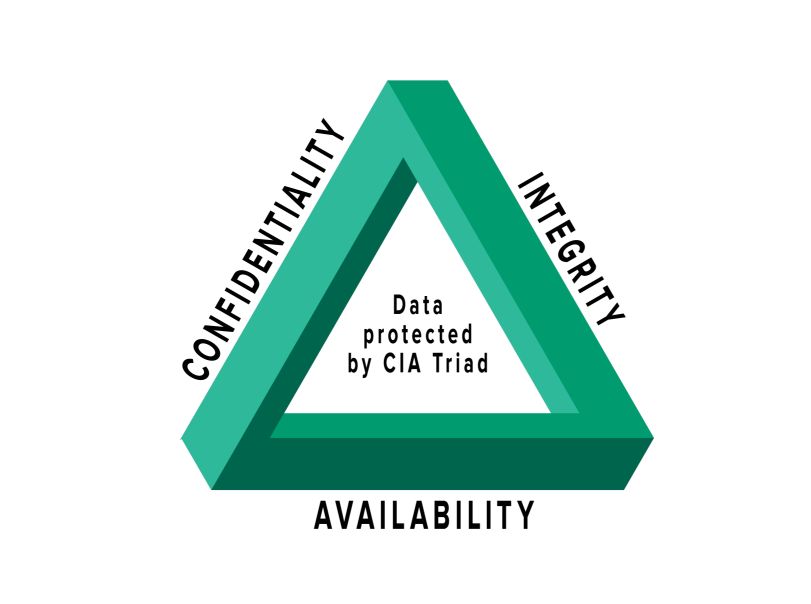
Maze 랜섬웨어는 세 가지 데이터 보호 원칙(가용성, 기밀성, 무결성)을 모두 위험에 빠뜨립니다. 데이터가 암호화되어 있고 키를 가지고 있지 않기 때문에 가용성이 위험합니다. 견고한 백업 전략을 통해 대부분의 기업은 랜섬웨어 공격으로부터 며칠, 심지어 몇 시간 안에 복구할 수 있습니다. 그러나 MAZE와 그 개발자들은 이러한 사실을 인지하고, 적시에 비용을 지불하지 않을 경우 데이터를 외부로 유출하여 온라인에 공개함으로써 데이터 기밀성을 확보하기 위해 노력하고 있습니다.
MAZE는 해커가 사용자의 데이터를 인터넷으로 전송하여 대중에 공개할 수 있도록 합니다. 뿐만 아니라, 해커는 데이터를 조작하여 데이터 무결성을 침해할 수도 있습니다. 온라인에 게시된 데이터가 정확하고 사실임을 확신할 수 있을까요?
MAZE는 기업 데이터에 삼중 위협을 가합니다. 기밀 데이터가 공개적으로 노출될 수 있고, 데이터 무결성을 손상시키는 방식으로 변경될 수 있으며, 확실한 백업이 없으면 데이터 손실( 가용성 저하 )이 발생할 수 있습니다.
네, 중소기업(SMB)은 MAZE 랜섬웨어에 대해 반드시 경계해야 합니다. 해커들은 보통 가장 쉬운 방법으로 기업을 공격합니다. 2단계 인증이 설정되어 있지 않은 VPN을 발견하면 , 다크 웹에서 직원 비밀번호를 알아내어 간단히 로그인한 후 MAZE 랜섬웨어를 심어놓습니다. 만약 그게 불가능하다면, 아주 교묘한 피싱 공격을 감행합니다. 사이버후트(CyberHoot)의 기사 에서 코로나19 관련 악랄한 피싱 공격에 대한 자세한 내용을 확인해 보세요.
아래에 설명된 표준 사이버 보안 모범 사례는 MAZE를 비롯한 여러 온라인 위협에 대한 위험을 줄이는 데 도움이 됩니다. 너무 늦기 전에, 그리고 침해당하기 전에 지금 바로 조치를 취하십시오.
사업을 소유하고 있다면 다음과 같은 일을 해야 합니다.
CyberHoot에는 이러한 모든 권장 사항이 포함되어 있습니다. CyberHoot을 사용하면 직원을 관리, 교육, 보험 및 테스트할 수 있습니다. 지금 바로 CyberHoot.com을 방문하여 서비스에 가입하세요. 최소한 매월 발행되는 사이버 보안 뉴스레터를 구독하여 지속적으로 학습하세요.
관련 기사: 앨라배마 시, 해커들에게 300,000만 달러 몸값 지불
https://youtube.com/watch?v=MTed3ffpmNY
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

고속도로에서 제한 속도보다 약 20km/h 정도 빠른 속도로 달리고 있다고 상상해 보세요. 갑자기 앞쪽에서 브레이크를 밟아야 하는데...
더보기
무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기

