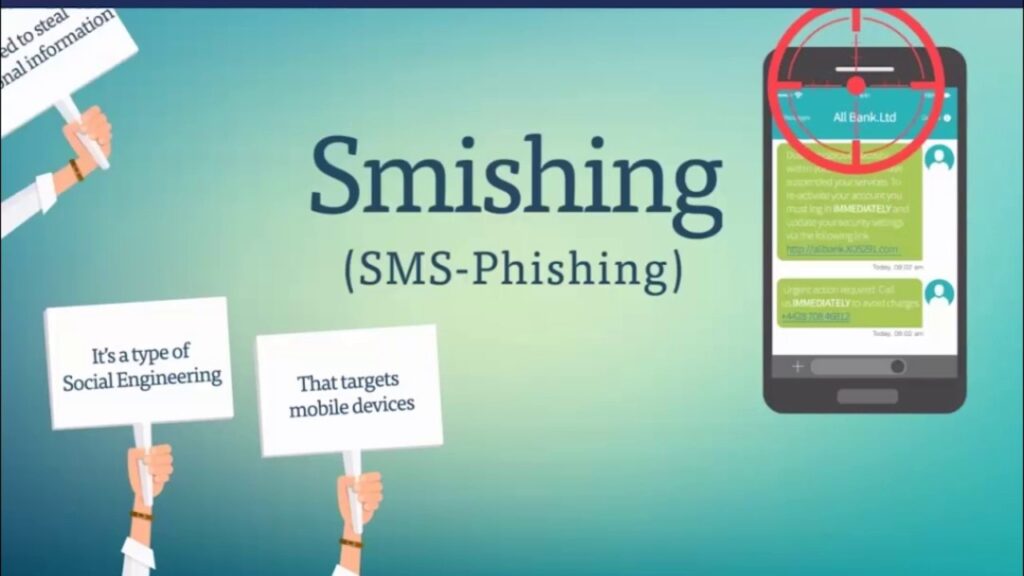
많은 사람들이 피싱 에 대해 알고 있습니다. 피싱은 해커의 의도대로 개인을 속여 행동하게 만드는 사회공학적 수법 입니다 . 해커는 사용자가 이메일에 있는 악성 링크를 클릭하도록 유도하여 악성 파일을 다운로드하거나 개인 정보를 탈취하는 웹사이트로 리디렉션되도록 합니다. 스미싱은 피싱보다 덜 알려진 수법으로, 문자 메시지(SMS)를 통해 스마트폰 사용자를 대상으로 합니다. 스미싱이 성공하면 수신자는 특정 행동을 하도록 유도됩니다. 피싱 공격과 마찬가지로 사기 사이트를 방문하여 개인 정보를 제공하거나, 휴대전화를 손상시키거나 개인 정보를 탈취할 수 있는 악성 애플리케이션을 다운로드하게 될 수 있습니다. 간단히 말해, 스미싱은 문자 메시지를 이용한 피싱입니다.
왜 피싱이 아닌 스미싱인가?
해커들은 사용자 데이터를 탈취하기 위한 새로운 방법을 끊임없이 찾아내고 있습니다. 해커들이 스미싱 공격을 사용하는 이유는 사람들이 이메일보다 문자 메시지를 더 신뢰하는 경향이 있기 때문입니다. 대부분의 사람들은 이메일에 포함된 링크를 클릭할 때 발생하는 보안 위험을 인지하고 있지만, 문자 메시지의 경우에는 그렇지 않습니다. TechTalk의 연구에 따르면 일반적인 문자 메시지의 98%가 읽히고 20%만이 답장을 받는 반면, 일반적인 이메일은 45%가 읽히고 6%만이 답장을 받는 것으로 나타났습니다. 해커들이 스미싱 공격을 점점 더 빈번하게 사용하는 것은 당연한 결과입니다.
스미싱 권장 사항
일반적으로 모르는 사람이 보낸 문자 메시지에는 답장하지 않는 것이 좋습니다. 안전을 위한 최선의 방법입니다. 특히 "5000"이나 "452-981"처럼 전화번호처럼 보이지 않는 번호에서 문자 메시지가 온 경우에는 더욱 그렇습니다. 이는 문자 메시지가 실제로는 휴대전화로 전송된 이메일일 수 있음을 의미합니다. 휴대전화를 사용할 때는 다음과 같은 기본적인 예방 조치를 취해야 합니다.
상대방이 누구인지 알지 못하는 한 휴대폰에 있는 링크는 클릭하지 마세요. 친구로부터 링크가 담긴 문자 메시지를 받았더라도 클릭하기 전에 상대방이 링크를 보낸 의도가 맞는지 확인하는 것이 좋습니다.
풀서비스 인터넷 보안 제품군은 노트북과 데스크톱뿐만 아니라 휴대폰에도 적합합니다. '노턴 시큐어 VPN'과 같은 VPN은 모바일 기기에도 권장되는 옵션입니다. 이 VPN은 휴대폰과 인터넷 간의 모든 통신을 보호하고 암호화합니다.
문자 메시지에서 앱을 설치하지 마세요. 기기에 설치하는 모든 앱은 공식 앱 스토어에서 직접 받아야 합니다. 이러한 프로그램은 시장에 출시되기 전에 엄격한 테스트 절차를 거칩니다. 문자 메시지의 안전성이 의심스럽다면 절대 열지 마세요.
설정을 업데이트하거나 가입하지 않은 서비스 구독을 취소해야 한다는 문자 메시지를 받으면 무시하세요. 신용카드나 직불카드 명세서에 승인되지 않은 청구 내역이 표시되면 은행이나 신용카드사에 문의하세요. 은행이나 신용카드사는 당신을 도와줄 것입니다.
받는 문자 메시지는 대부분 아무 문제 없을 것입니다. 하지만 단 한 번의 악성 메시지만으로도 데이터와 보안이 위협받을 수 있습니다. 약간의 상식과 주의만 있다면 스미싱 피해자가 되지 않을 수 있습니다.
추가 사이버 보안 권장 사항
이전의 스미싱 보안 권장 사항을 따라야 할 뿐만 아니라, CyberHoot에서는 온라인에서 일상 생활을 안전하게 유지하는 데 도움이 되는 다른 방법도 추천하고 있습니다.
직원들에게 사이버 보안 기본 사항을 교육하여 온라인 상호작용 시 직면하는 위협(피싱, 스미싱, 소셜 엔지니어링)을 더욱 잘 인식하도록 돕습니다.