2022년 5월 16일 : 사이버후트(CyberHoot)는 소닉월(SonicWall)이 발표한 보안 권고 사항을 조사했습니다. 해당 권고 사항은 소닉월의 Secure Mobile Access(SMA) 1000 어플라이언스에서 발견된 세 가지 보안 취약점, 특히 심각도가 높은 인증 우회 취약점을 경고하고 있습니다. 이 취약점은 마임캐스트(Mimecast) 공격 보안팀의 톰 와이어트(Tom Wyatt)가 발견하고 보고한 것으로 알려졌습니다.
이는 사이버 보안 포렌식 및 컨설팅 회사인 Mandiant가 SonicWall의 이메일 보안 솔루션에서 발견한 세 가지 심각한 제로데이 취약점(자세한 내용은 여기 참조)에 이은 것입니다.
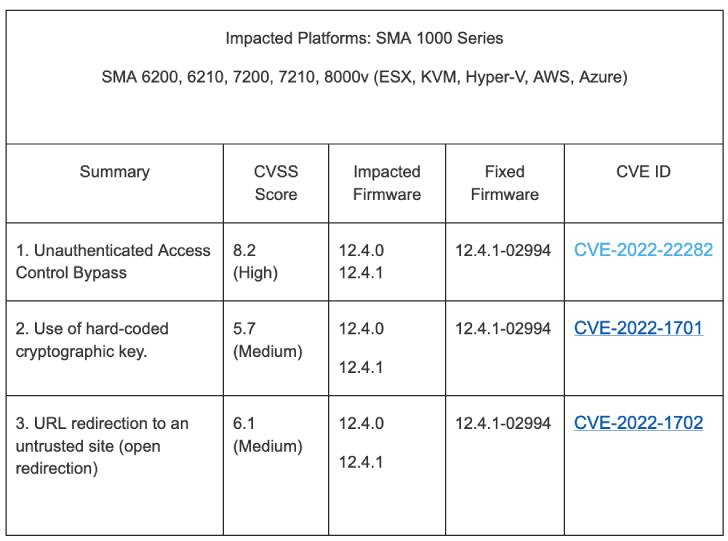
문제의 취약점은 펌웨어 버전 12.4.0 및 12.4.1을 실행하는 SMA 6200, 6210, 7200, 7210 및 8000v에 영향을 미칩니다. 취약점 목록은 다음과 같습니다.
이러한 버그를 성공적으로 악용하면 공격자는 내부 리소스에 무단으로 접근 하거나 잠재적 피해자를 악성 웹사이트로 리디렉션할 수 있습니다.
SonicWall은 이러한 결함이 12.4.0 이전 버전을 실행하는 SMA 1000 시리즈, SMA 100 시리즈, 중앙 관리 서버(CMS) 및 원격 액세스 클라이언트에는 영향을 미치지 않는다고 밝혔습니다.
아직 이러한 취약점이 실제 공격에 악용되고 있다는 증거는 없지만, SonicWall 장비가 과거 랜섬웨어 공격의 주요 표적이 된 사례가 있다는 점을 고려하여 사용자는 가능한 한 빨리 패치를 적용하는 것이 좋습니다.
CyberHoot 서비스 구독자이신 경우, 취약점 경보 관리 프로세스 문서가 포함된 정책 및 프로세스 라이브러리를 이용하실 수 있습니다. 이 문서는 이러한 상황에 어떻게 대응해야 하는지, 그리고 대응 기간은 어떻게 되는지에 대해 설명합니다. 아직 VAMP와 유사한 프로세스를 도입하지 않으셨다면, 지금이 시작하기에 좋은 시기입니다.
아래의 권장 사항은 귀사의 전반적인 보안 태세를 강화하는 데 도움이 될 것입니다. 이러한 조치도 고려해 보세요.
다음 권장 사항은 귀하와 귀사의 비즈니스가 일상적으로 직면할 수 있는 다양한 위협으로부터 안전하게 보호받을 수 있도록 도와줄 것입니다. 아래 나열된 모든 제안은 CyberHoot의 vCISO 프로그램 개발 서비스를 통해 얻을 수 있습니다.
사이버 보험을 제외한 이러한 권장 사항은 모두 CyberHoot의 제품과 가상 최고 정보 보안 책임자(CISO) 서비스에 포함되어 있습니다. CyberHoot을 통해 직원을 관리, 교육, 평가 및 테스트할 수 있습니다. 지금 바로 CyberHoot.com을 방문하여 서비스에 가입하세요. 최소한 매월 발행되는 사이버 보안 뉴스레터를 구독하여 최신 사이버 보안 정보를 받아보세요.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.


대부분의 피싱 테스트는 직원들을 속입니다. 하지만 HootPhish는 먼저 인사를 건넵니다! HootPhish는 사람들에게 처음부터 이렇게 말합니다. "이 테스트는..."
더보기
심각도: 치명적 (CVSS 9.2) | 발행일: 2026년 10월 22일 | 10월 21일, PHP에서 두 가지 심각한 결함이 발견되었습니다...
더보기
