CyberHoot의 2월 사이버보안 뉴스레터에 오신 것을 환영합니다!
공격자들은 더 이상 비밀번호만 노리지 않습니다. 세션 토큰, 잘못 구성된 클라우드 서비스, 심지어 팀에서 매일 사용하는 AI 도구까지 노리고 있습니다. 보안 경계가 점점 허술해지고 있으며, 브라우저는 조용히 또 다른 취약점으로 자리 잡았습니다.
하지만 다행히도 좋은 소식이 있습니다. 이번 달에 언급된 위험 요소들은 모두 예방 가능합니다. 이러한 위험 요소들이 어떻게 작용하는지 명확히 이해하면 예상치 못한 상황을 예방 조치와 강력한 방어 체계로 전환할 수 있습니다.
이번 달 사이버후트에서는 여러분의 관심을 끌 만한 네 가지 새로운 이슈를 살펴보겠습니다. 이 이슈들은 자극적이기 때문이 아니라, 실질적이고 시의적절하며 해결 가능하기 때문입니다.
악성 브라우저 확장 프로그램이 비밀번호 입력이나 다단계 인증(MFA) 없이 ChatGPT 세션 토큰을 탈취하고 있습니다 . 공격자가 유효한 세션 토큰을 확보하면 마치 정식으로 로그인한 것처럼 사용자를 사칭할 수 있습니다. 이 공격의 기술적 원리, 기존 보안 조치를 우회하는 방법, 그리고 조직 보호를 위해 지금 바로 구현해야 할 보안 조치에 대해 설명드리겠습니다.
최근 한 고위 사이버 보안 책임자가 AI 관련 실수를 저질렀 는데, 이는 기술적 지식 부족 때문이 아니라 공개된 AI 도구를 안전하게 사용하는 데 있어 부주의함 때문이었습니다. 이 사건은 분명한 교훈을 줍니다. 경험이 풍부한 전문가조차도 안전장치 없이 민감한 데이터를 노출시킬 수 있다는 것입니다. 이번 글에서는 사건의 전말을 분석하고, AI 도구 사용을 금지하지 않으면서도 안전하고 책임감 있게 사용할 수 있는 실질적인 방안을 제시합니다.
Google Workspace는 현대 비즈니스 운영의 핵심 기반으로 자리 잡고 있지만, 흔히 발생하는 보안 허점으로 인해 예방 가능한 침해 사고가 계속 발생하고 있습니다 . 관리자 역할 구분이 미흡하거나 조건부 액세스 정책이 누락되는 등, 사소한 설정 오류가 큰 위험으로 이어질 수 있습니다. 본 보고서에서는 가장 빈번하게 발생하는 취약점을 파악하고, 그 중요성을 설명하며, 우선순위가 정해진 해결 방안 체크리스트를 제공합니다.
마지막으로, MongoBleed는 87,000개의 인터넷에 노출된 MongoDB 데이터베이스를 노출시켰습니다 . 이는 정교한 제로데이 공격이 아니라 단순한 데이터 노출 문제였습니다. 이 글에서는 어떤 기업이 가장 위험에 처해 있는지, 취약점 여부를 확인하는 방법, 즉시 취해야 할 패치 조치, 그리고 장기적인 보안 강화 전략을 통해 데이터가 다음번 뉴스 헤드라인을 장식하는 것을 방지하는 방법을 다룹니다.
계속 읽어보시고, 규율을 지키며, 조직의 사이버 보안을 강화하세요.
크레이그
CEO 겸 공동 창업자, 사이버후트
CyberHoot이 마음에 드시나요? 여러분의 도움이 필요합니다. 아래 링크를 통해 리뷰를 남겨주세요!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
– K12 시스템 관리 레딧 스레드
CyberHoot 리뷰를 작성하는 방법에 대한 자세한 내용은 아래의 간단한 동영상 개요를 참조하세요. 참고: 허위 리뷰를 방지하기 위해 각 리뷰 웹사이트는 이메일 계정 등록 절차를 통해 본인 인증을 요구합니다.
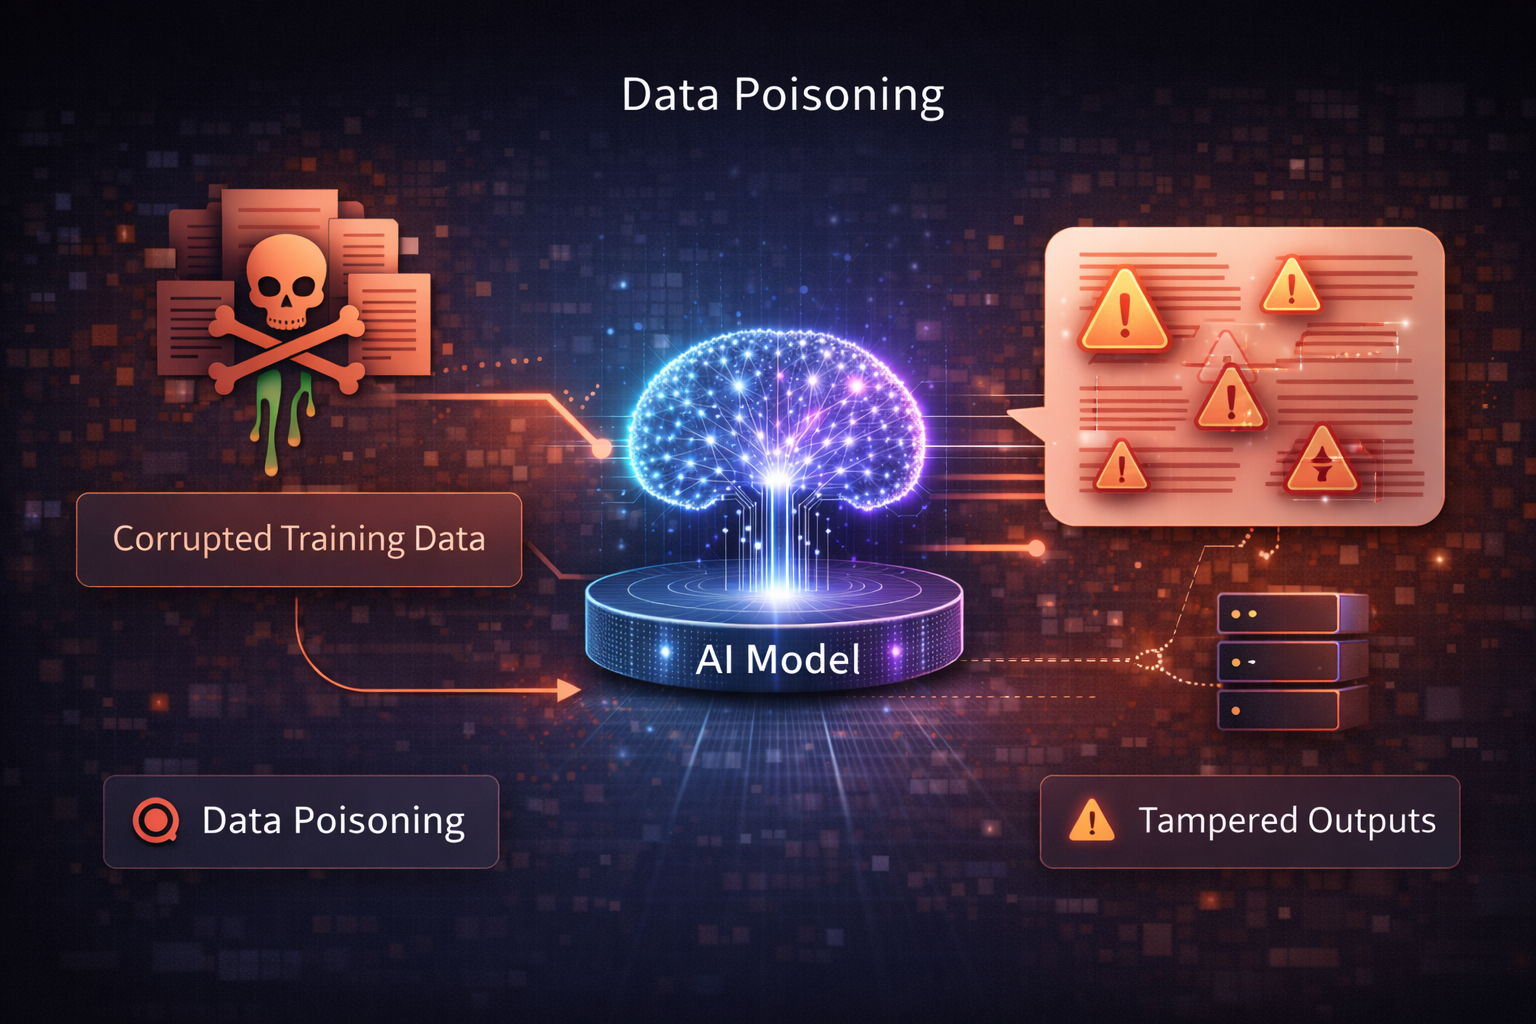
데이터 포이즈닝 은 공격자가 인공지능 모델의 훈련, 미세 조정 또는 피드백 과정에 악의적이고, 오해의 소지가 있거나, 편향된 데이터를 의도적으로 주입하여 모델의 동작 방식에 영향을 미치는 공격입니다 . 목표는 모델이 전반적으로 또는 특정 조건에서 부정확하거나, 안전하지 않거나, 편향되거나, 공격자가 제어하는 출력을 생성하도록 만드는 것 입니다.
프롬프트 기반 공격과 달리 데이터 오염 공격은 학습 과정 자체 를 표적으로 삼습니다 . 오염된 데이터가 모델에 통합되면 정상적인 사용자에게조차 악의적인 동작을 보일 수 있습니다.
CyberHoot의 새로운 ChatBot 셀프 서비스 지원이 이제 관리자 인터페이스와 CyberHoot 웹사이트에서 24시간 연중무휴 지원을 제공합니다. 화면 오른쪽 하단에 위치한 이 지능형 지원 도구를 사용하면 이메일 답변을 기다리지 않고도 즉시 답변을 찾고, 문제를 해결하고, 관련 자료에 접근할 수 있습니다.
추가적인 도움이 필요하면 언제든지 support@cyberhoot.com으로 지원팀에 문의하실 수 있습니다.
지금 바로 CyberHoot 추천 프로그램에 등록하고, 여러분의 추천 링크를 통해 가입한 회원이 발생시키는 모든 수익의 20%를 1년간 받아보세요. 추천 파트너가 되면 금전적 보상뿐만 아니라, 다른 사람들이 사이버 보안에 더욱 신경 쓰고 위협으로부터 자신을 보호하도록 돕는다는 뿌듯함도 누릴 수 있습니다. 망설이지 말고 지금 바로 https://cyberhoot.com/referral-program/ 에서 등록하세요.
Autopilot 대시보드를 통한 추천:
더욱 안전하고 안전한 세상을 만들기 위한 CyberHoot의 사명에 함께하세요! CyberHoot Autopilot을 친구에게 추천하면 첫 달 무료 이용 혜택을 드립니다. 추천 링크를 통해 신규 가입하는 모든 분에게 계정에 한 달 무료 이용권이 추가됩니다. 이 혜택은 CyberHoot 최초 가입 회원에게만 제공됩니다.
최근 사이버 공격, 피싱 이메일, 또는 소셜 엔지니어링 전화로 인해 아찔한 순간을 겪은 분을 알고 계신가요? CyberHoot의 무료 사이버 보안 교육을 추천해 드립니다. 6개의 동영상(각 동영상은 3~4분)과 긍정 강화, 초현실적인 피싱 시뮬레이션 중 하나를 무료로 제공합니다.
CyberHoot 백서 다운로드 – HootPhish가 AttackPhish를 어떻게 개선하는지
완전히 새로운: 2025년 사이버 보안 통계 인포그래픽
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기