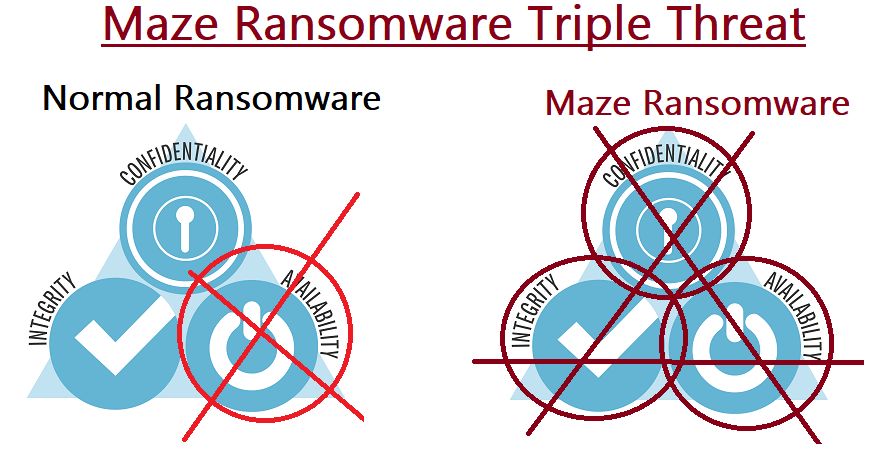
Il ransomware è diventato sempre più diffuso come strumento utilizzato dai gruppi di hacker per attaccare qualsiasi tipo di azienda, come dimostra il recente attacco subito da Cognizant e da alcuni suoi clienti da parte del ransomware MAZE. A prima vista, si potrebbe liquidare questo evento come l'ennesimo attacco ransomware contro aziende, enti governativi e organizzazioni non profit. Tuttavia, non si tratta di un semplice attacco ransomware. MAZE rappresenta una triplice minaccia per la sicurezza dei dati. Gli hacker hanno accesso ai dati e possono modificarli (compromettendone l' integrità ). Ancora più importante, per le aziende che si rifiutano di pagare il riscatto, MAZE esporta i dati e li diffonde su Internet, mettendo a repentaglio la riservatezza delle informazioni . CyberHoot prevede che questo costringerà molte altre aziende a pagare il riscatto, nonostante la possibilità di ripristinare i dati dai backup.
Il ransomware, tradizionalmente, prende di mira la disponibilità dei dati crittografandoli e vendendo la chiave di decrittazione in cambio di un riscatto in bitcoin . Le aziende con grandi disponibilità finanziarie, ma con backup inadeguati, possono aspettarsi di pagare decine o centinaia di migliaia di dollari per ottenere la loro " chiave di decrittazione ". Questa forma tradizionale di attacco ransomware si è rivelata molto efficace per gli hacker. Ecco le statistiche del 2019 sui pagamenti di riscatto per attacchi ransomware, secondo Heimdal Security :
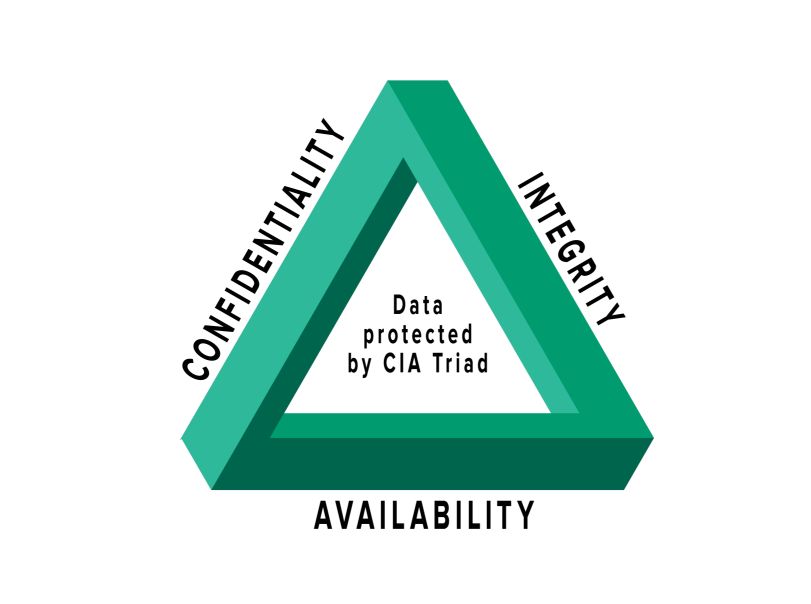
Il ransomware Maze mette a rischio tutti e tre i principi di protezione dei dati (disponibilità, riservatezza e integrità). La disponibilità è a rischio perché i dati sono crittografati e non si possiede la chiave. Una solida strategia di backup aiuta la maggior parte delle aziende a riprendersi da un attacco ransomware in pochi giorni, se non ore. Tuttavia, MAZE e i suoi autori lo hanno riconosciuto e stanno quindi prendendo di mira la riservatezza dei dati esportandoli e rendendoli pubblici online se non si paga tempestivamente.
MAZE esporta i tuoi dati su Internet, consentendo agli hacker di renderli pubblici. Non solo, potrebbero anche alterarli, compromettendone l'integrità. Possiamo essere certi che i dati pubblicati online siano corretti e veritieri?
MAZE rappresenta una triplice minaccia per i dati aziendali. I dati riservati possono essere esposti pubblicamente. Possono essere alterati, compromettendone l'integrità. Senza backup affidabili, si rischia la perdita dei dati ( disponibilità ).
Sì. Le PMI dovrebbero assolutamente preoccuparsi del ransomware MAZE. Gli hacker di solito cercano la via più semplice per compromettere le aziende bersaglio. Se riescono a trovare una VPN che non è configurata per l'autenticazione a due fattori , sfrutteranno questa vulnerabilità trovando la password di un dipendente sul dark web, accedendo direttamente al sistema e installando il ransomware MAZE. Se ciò non è possibile, lanceranno attacchi di phishing molto insidiosi . Dai un'occhiata all'articolo di CyberHoot che descrive in dettaglio gli spietati attacchi di phishing legati al COVID-19 qui.
Le migliori pratiche standard di sicurezza informatica, descritte di seguito, ti aiuteranno a ridurre i rischi legati a MAZE e a molte altre minacce online. Agisci ora prima che sia troppo tardi e che la tua sicurezza venga compromessa.
Se possiedi un'attività, devi fare queste cose:
Tutte queste raccomandazioni sono integrate in CyberHoot. Con CyberHoot puoi gestire, formare, assicurare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Per rimanere sempre aggiornato, iscriviti alle nostre newsletter mensili sulla sicurezza informatica.
Letture correlate: Una città dell'Alabama paga un riscatto di 300,000 dollari agli hacker
https://youtube.com/watch?v=MTed3ffpmNY
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

