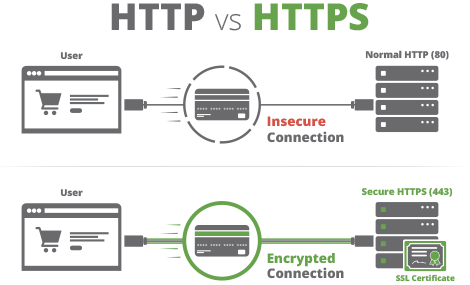
Il Secure Socket Layer (SSL) è un protocollo di sicurezza sviluppato da Netscape negli anni '1990 per inviare informazioni in modo sicuro (crittografato) su Internet. In passato, i siti web potevano utilizzare SSL solo per le aree protette, come le pagine di accesso degli utenti o le pagine di pagamento online. Oggi, SSL è stato deprecato (sostituito) da un nuovo standard per la crittografia del traffico web online, noto come Transport Layer Encryption (TLS). Questo protocollo ha sostituito SSL e ha subito diverse evoluzioni. Lo standard attuale è TLS versione 1.3 e tutti i siti web dovrebbero migrare a questa versione il prima possibile.
I siti web utilizzano SSL e ora TLS per crittografare tutti i dati trasmessi tra il browser e il sito web di destinazione. Questo impedisce agli hacker di intercettare e leggere le trasmissioni. Saprai di essere protetto da SSL o TLS quando visiti un sito web e nella barra degli indirizzi del tuo browser viene visualizzato il simbolo di un lucchetto.
SSL e TLS eseguono la crittografia utilizzando speciali certificati digitali che riconducono all'identità e al proprietario dell'azienda o del commerciante in questione. Questo consente agli acquirenti online di avere la certezza che il sito web sia sicuro e affidabile.
Fonte: TechTerms – SSL , TechTerms – Certificato SSL
Letture aggiuntive: Cosa fare con il certificato SSL durante la fusione di un dominio
Termini correlati: Crittografia , Hacker , Transport Layer Security (TLS)
La crittografia SSL e ora anche TLS sono le fondamenta di Internet. Informare i dipendenti sulle ragioni per cui utilizzare la crittografia è fondamentale per evitare siti web non sicuri che al momento non la utilizzano. Formare gli utenti su questo e altri argomenti è il modo più semplice e migliore per creare una cultura della sicurezza informatica nella tua azienda e ridurre i rischi per la tua attività derivanti da una violazione della sicurezza informatica catastrofica e dannosa per l'immagine aziendale. Se ospiti un sito web, assicurati di acquistare un certificato SSL/TLS da un emittente di certificati affidabile. Chiedi allo sviluppatore del tuo sito web se stai utilizzando la versione più sicura di TLS (versione 1.3) per proteggere le comunicazioni del tuo sito web. Infine, sappi che esistono tre (3) diversi tipi di certificati SSL/TLS (con costi diversi): DV, OV ed EV. Offrono diversi livelli di autenticazione, ma la stessa forma di crittografia standard del settore. La chiave per scegliere il certificato SSL/TLS giusto è decidere il livello di autenticazione necessario. I siti web più piccoli che non raccolgono informazioni sugli utenti potrebbero trarre vantaggio dal risparmio su un certificato DV. I siti web aziendali e i siti di e-commerce dovrebbero optare per un certificato OV o EV a seconda delle dimensioni e delle esigenze di autenticazione.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

