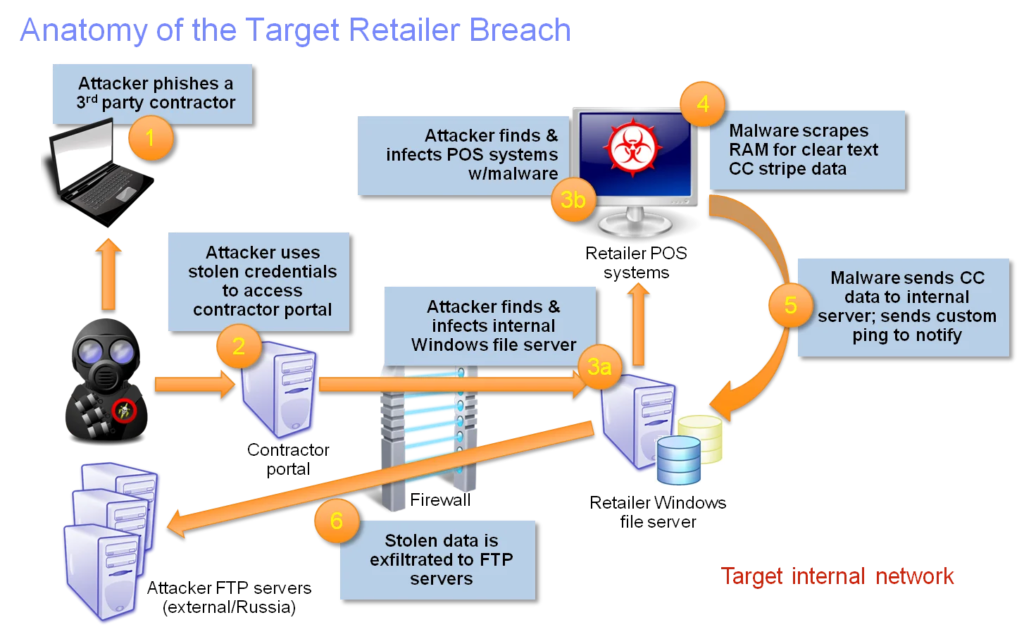
Un'intrusione nel POS è un attacco che si verifica al dispositivo POS (Point of Sale). Il dispositivo POS nei negozi al dettaglio elabora le transazioni con carta di credito al momento del pagamento. I dispositivi più recenti consentono di avvicinare o inserire la carta di credito per addebitare l'importo della merce. I terminali POS più vecchi richiedono ancora lo strisciamento della banda magnetica per completare la vendita. La maggior parte dei dispositivi POS utilizza una variante di Windows o Unix. Il malware può essere eseguito su entrambi questi sistemi operativi, consentendo agli hacker di rubare i dati della carta di credito.
I moderni dispositivi POS (tap and insert) crittografano i dati ricevuti dal chip della carta di credito prima di inviarli dal dispositivo POS stesso a un fornitore di servizi di sottoscrizione del commerciante che convalida la validità della carta e invia un messaggio di sì (approvato) o di no (rifiutato) al software del punto vendita del punto vendita, che registra la transazione e stampa una ricevuta.
I vecchi dispositivi POS leggono la banda magnetica sul retro della carta, non crittografano le informazioni raccolte e le inviano per l'approvazione o il rifiuto. Questi dispositivi POS sono molto più facili da rubare rispetto ai più moderni dispositivi Tap and Insert.
Apple Pay e Google Pay vanno oltre, fornendo un numero di carta di credito fittizio al dispositivo POS, che viene poi inviato a un sottoscrittore del commerciante per la compensazione. Il commerciante in questione ha il numero di carta di credito originale in archivio per l'elaborazione e crea tabelle per abbinare il numero di carta falso o fittizio alla persona che effettua l'acquisto in questione. Questo approccio complesso alle transazioni con carta di credito è il metodo più sicuro in uso oggi, perché protegge il numero di carta originale del titolare da qualsiasi traccia di una transazione con carta di credito locale presso il punto vendita, impedendo così agli hacker di rubare il numero di carta di credito.
Fonte: TrendMicro
Letture aggiuntive: Un primo sguardo al malware Target Intrusion
Perché Google Pay e Apple Pay sono più sicuri delle carte di credito tradizionali
Termini correlati: Malware , Crittografia
Le intrusioni nei POS rappresentano una seria preoccupazione per i rivenditori, che possono perdere una notevole quantità di affari durante e dopo una violazione. I rivenditori dovrebbero aggiornare i propri sistemi POS con dispositivi contactless (compatibili con RFID) che crittografano le informazioni della carta di credito prima di lasciare il dispositivo POS e inviarle per l'approvazione a un sottoscrittore del commerciante. A partire da ottobre 2018, la responsabilità è passata dai sottoscrittori del commerciante a qualsiasi rivenditore che non avesse aggiornato i propri dispositivi POS a dispositivi compatibili con Tap, Chip e PIN. I consumatori dovrebbero controllare regolarmente l'estratto conto della propria carta di credito per individuare eventuali frodi. Molte società di carte di credito, ad esempio Capital One, dispongono di strumenti di monitoraggio dei furti di identità che avvisano l'utente non appena viene effettuato un acquisto non in linea con le proprie abitudini di acquisto. Essere vigili aiuterà a identificare rapidamente i problemi e a porvi rimedio immediatamente. A differenza delle carte di debito, che possono impiegare settimane per recuperare il denaro rubato, i fornitori di carte di credito hanno una mentalità che prevede prima il ripristino dei fondi e poi la dimostrazione della frode, il che significa che i consumatori possono facilmente recuperare qualsiasi frode con una semplice telefonata. Le carte di credito sono più sicure per il recupero delle frodi, ma probabilmente incoraggiano le persone a spendere di più rispetto alle carte di debito. CyberHoot non può consigliarti su questa decisione.
https://www.youtube.com/watch?v=n6zixRxBeGs
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

In sintesi: l'intelligenza artificiale può rendere i noti attacchi informatici più rapidi e facili da scalare. Restano comunque fondamentali solide basi di sicurezza...
Leggi di più
Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di piùOffri ai tuoi collaboratori una visione più acuta, grazie a un approccio positivo che supera i tradizionali test di phishing.


