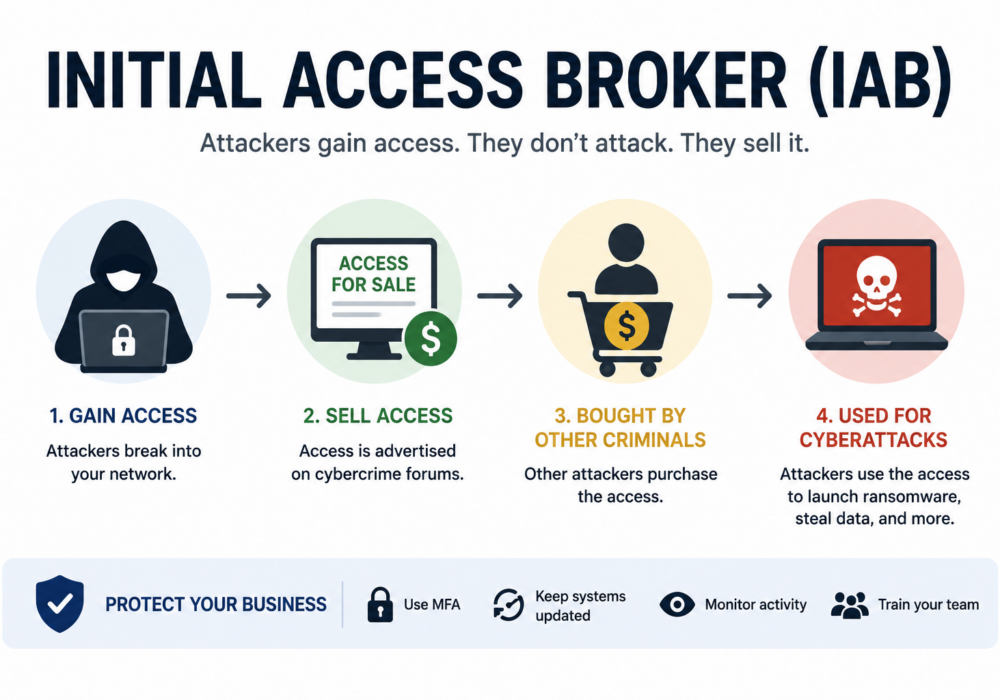
Un Initial Access Broker (IAB) è un cybercriminale specializzato nell'introdursi illegalmente nelle organizzazioni e nel vendere tale accesso ad altri malintenzionati. Invece di condurre attacchi ransomware o rubare dati direttamente, gli Initial Access Broker si concentrano sull'ottenimento di accessi non autorizzati alle reti e sul profitto derivante dalla vendita di tali accessi sui mercati clandestini del cybercrimine.
Pensate a un Initial Access Broker come all'"agente immobiliare" del cybercrimine: non sempre commette il reato finale, ma fornisce le chiavi a chi lo farà.
Una tipica operazione di Initial Access Broker segue questi passaggi:
Alcuni broker si specializzano in settori o organizzazioni specifici in base alle dimensioni, al fatturato o alla posizione geografica.
I broker di accesso iniziale sfruttano comunemente:
Le piccole e medie imprese sono obiettivi appetibili perché spesso dispongono di minori controlli di sicurezza e di dati aziendali preziosi.
Se un comitato consultivo interno (IAB) ottiene l'accesso, l'organizzazione potrebbe in seguito riscontrare:
Molte organizzazioni non si rendono conto che l'accesso alla loro rete è stato venduto finché un secondo gruppo non lancia l'attacco vero e proprio.
I fornitori di servizi gestiti (MSP) sono particolarmente preziosi perché una singola violazione può fornire accesso a decine o addirittura centinaia di ambienti dei clienti.
Un account MSP acquistato potrebbe consentire agli aggressori di:
Per questo motivo, gli account amministratore MSP sono tra le risorse più ricercate sui mercati della criminalità informatica.
Le organizzazioni possono ridurre il rischio attraverso:
L'individuazione precoce è fondamentale perché prevenire la compromissione iniziale impedisce agli aggressori di accedere al sistema prima che l'accesso venga venduto.
Sebbene spesso lavorino insieme, i loro ruoli sono diversi:
| Broker di accesso iniziale | Operatore di ransomware |
|---|---|
| Ottiene accesso non autorizzato | Sfrutta quell'accesso per lanciare ransomware |
| Vende l'accesso ad altri criminali | Crittografa i dati e richiede il pagamento |
| Specializzato in infiltrazione | Specializzato in estorsioni |
| Solitamente attacca molte organizzazioni | Acquisto dell'accesso alle vittime selezionate |
Un Initial Access Broker (IAB) è un criminale informatico che ottiene accesso non autorizzato alle organizzazioni e vende tale accesso ad altri aggressori. Per le PMI, ciò significa che anche una falla di sicurezza apparentemente minore può diventare il punto di partenza per ransomware, furto di dati o frode. Per i MSP (Managed Service Provider), il rischio è ancora maggiore perché gli account amministratore compromessi possono fornire agli aggressori l'accesso a numerosi ambienti dei clienti. Un'autenticazione forte, un monitoraggio continuo e l'applicazione tempestiva delle patch sono difese essenziali contro gli IAB e dimostrano il valore continuo della sicurezza informatica, identificando le minacce prima che si trasformino in incidenti.
Letture aggiuntive:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Gravità: CRITICA (CVSS 9.2) | Data di emissione: 22 ottobre 2026 Il 21 ottobre sono state scoperte due vulnerabilità critiche in PHP,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Anche prima che Claude Code realizzasse...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.