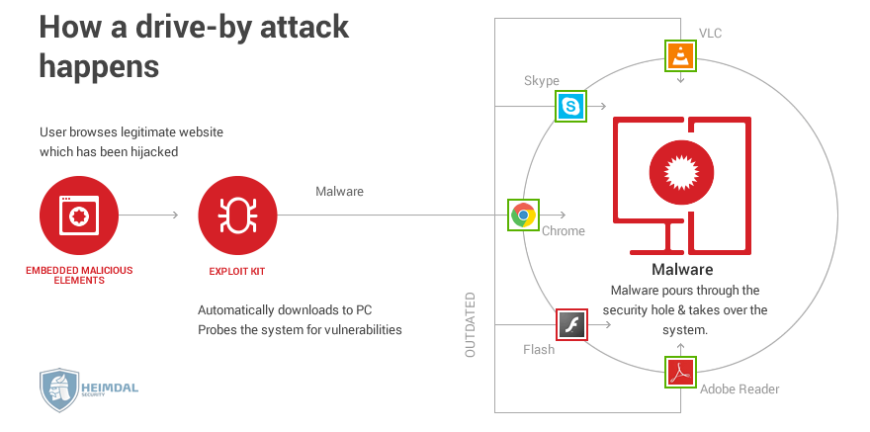
Un download drive-by è il download involontario di codice dannoso sul computer o sul dispositivo mobile, che può compromettere la sicurezza del sistema e rendere l'utente vulnerabile a ulteriori attacchi da parte degli hacker. Molti attacchi informatici richiedono un'azione da parte dell'utente per essere attivati, mentre un download drive-by non dipende affatto dall'utente. È sufficiente che un utente ignaro visiti una pagina web compromessa. Potrebbe trattarsi, ad esempio, di un sito di notizie recentemente compromesso, dove il codice dannoso viene scaricato segretamente in background sul dispositivo dell'utente.
Prove recenti pubblicate dal team di ricerca sulle vulnerabilità di Google, Project Zero, hanno dimostrato che anche i dispositivi di telefonia mobile possono essere hackerati tramite download drive-by, oltre ai computer desktop e laptop.
Fonte: McAfee
Lettura correlata:
Chrome bloccherà presto il malvertising drive-by-download
Un'analisi approfondita delle catene di exploit iOS
La cosa più importante per una PMI è assicurarsi che i browser web e i sistemi operativi di tutti i dipendenti siano completamente aggiornati per ridurre la probabilità di installazioni dannose indesiderate. In secondo luogo, esistono nuovi servizi DNS (Domain Name Service) di Cisco (Umbrella) e WebRoot che controllano le richieste DNS e bloccano automaticamente l'accesso a siti web noti per essere dannosi. Chiedete al vostro Managed Service Provider (MSP) se supporta l'implementazione di una di queste soluzioni DNS. In terzo luogo, e altrettanto importante quanto l'aggiornamento, è fornire ai dipendenti una formazione sulla consapevolezza di come determinare se un sito web è sicuro (e su molti altri argomenti). A partire da luglio 2019, tutti i siti web dovrebbero mostrare un simbolo di lucchetto, che indica la registrazione di un certificato Secure Socket Layer (SSL). Ciò garantisce che tutte le comunicazioni tra il computer e il sito web siano crittografate in modo sicuro. Questi registri SSL verificano l'identità del proprietario di un sito web prima di rilasciare un certificato SSL. Tuttavia, avere un certificato SSL non garantisce che il sito web non sia stato compromesso. Potrebbe comunque diffondere malware sui computer degli utenti. Ciò che permette è una rapida segnalazione di una violazione al proprietario del sito web, basandosi sulle informazioni di contatto presenti nel suo certificato, riducendo il tempo in cui rimane online dopo la violazione. Infine, esistono alcuni plugin di ricerca sicura per i browser che forniscono informazioni sulla reputazione dei siti web restituiti da una ricerca su Google o Bing; questi sono chiamati estensioni del browser. Un esempio è lo strumento di ricerca sicura di McAfee chiamato Web Advisor . Alcune di queste estensioni del browser possono essere complesse da gestire, installare e supportare, quindi quest'ultimo consiglio va usato con cautela. CyberHoot lo raccomanda agli utenti esperti piuttosto che ai dipendenti di tutti i giorni.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di piùOffri ai tuoi collaboratori una visione più acuta, grazie a un approccio positivo che supera i tradizionali test di phishing.

