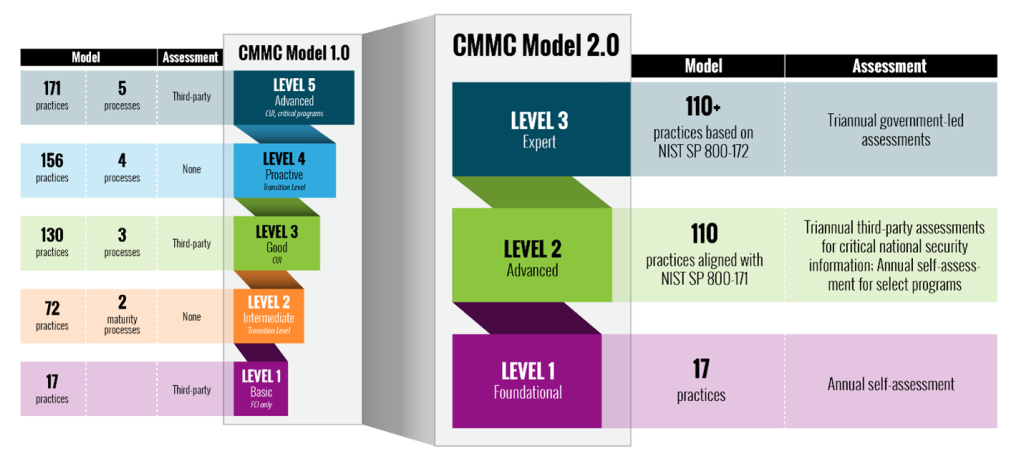
Il Cybersecurity Maturity Model Certification (CMMC) è un sistema di livelli di conformità che aiuta il governo, in particolare il Dipartimento della Difesa (DoD) , a determinare se un'organizzazione dispone delle misure di sicurezza necessarie per gestire in modo sicuro le informazioni non classificate controllate ( CUI ) o altri dati critici per l'attività aziendale. Le aziende interessate a collaborare con il DoD devono essere certificate CMMC e rispettare le normative CMMC specifiche. Inizialmente, il CMMC prevedeva cinque livelli di certificazione; tuttavia, come illustrato di seguito, con la versione 2.0 rilasciata a gennaio 2022, i livelli sono stati ridotti a tre livelli distinti, come descritto di seguito.
Il Livello 1 è quello che la maggior parte delle aziende dovrebbe già aver raggiunto; include sistemi di sicurezza di base, gestione efficace delle password e software antivirus . Il Livello 3 comprende metodi proattivi per rilevare e mitigare le minacce prima che si manifestino, nonché sistemi e processi per verificare l'infrastruttura, identificare le lacune e correggerle. Un sistema di Livello 3 viene costantemente ottimizzato.
La certificazione CMMC è richiesta dalle organizzazioni che operano con informazioni del Dipartimento della Difesa. Se l'organizzazione opera con informazioni classificate, potrebbe aver bisogno solo di un'autorizzazione di Livello 2 o inferiore. Se l'organizzazione opera con informazioni classificate, probabilmente avrà bisogno di un'autorizzazione di Livello 3.
Se sei interessato a collaborare con la pubblica amministrazione, la tua organizzazione potrebbe aver bisogno della conformità al CMMC. I requisiti di conformità al CMMC variano a seconda del contratto: molti contratti richiedono solo la conformità di Livello 1 o Livello 2, ma alcuni richiedono anche il Livello 3.
Anche se non lavori con il governo, ma prevedi di lavorare nel settore della Difesa in futuro, dovresti comunque iniziare il tuo percorso per il CMMC. Molti stimano che un'organizzazione possa impiegare dai 12 ai 18 mesi per raggiungere il livello 2 del CMMC e ancora di più per il livello 3.
Dovresti anche rivolgerti a un consulente CMMC per aiutarti a prepararti. Molte strade possono essere percorse, ma si rischia di trovarsi in un vicolo cieco. Restano ancora da definire altre decisioni relative alla conformità CMMC, in particolare chi può autocertificare la conformità di Livello 2 e chi dovrà essere certificato da un ente di certificazione autorizzato.
I principi fondamentali della conformità CMMC si riferiscono a best practice di sicurezza proattive e coerenti basate sugli obiettivi di controllo NIST 800-171. Si tratta di controlli su cui la maggior parte delle organizzazioni dovrebbe concentrarsi per implementare un solido programma di sicurezza informatica di difesa approfondita e per la più totale tranquillità.
I seguenti ulteriori consigli aiuteranno la tua organizzazione a intraprendere il percorso giusto verso la conformità al CMMC.
Ulteriori raccomandazioni sulla sicurezza informatica
Inoltre, i suggerimenti che seguono vi aiuteranno a proteggere voi e la vostra azienda dalle varie minacce che potreste incontrare quotidianamente. Tutti i suggerimenti elencati di seguito possono essere implementati avvalendosi dei servizi di sviluppo del programma vCISO di CyberHoot.
Tutte queste raccomandazioni sono integrate nel prodotto CyberHoot o nei servizi vCISO di CyberHoot. Con CyberHoot puoi gestire, formare, valutare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Inoltre, continua ad aggiornarti iscrivendoti alle nostre newsletter mensili sulla sicurezza informatica per rimanere sempre al passo con le ultime novità in materia.
Fonti:
Letture aggiuntive:
Proteggere la base industriale della difesa
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Nota: se desideri iscriverti alla nostra newsletter, visita uno qualsiasi dei link qui sopra (ad eccezione delle infografiche), inserisci il tuo indirizzo email sul lato destro della pagina e clicca su " Inviami newsletter".
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

