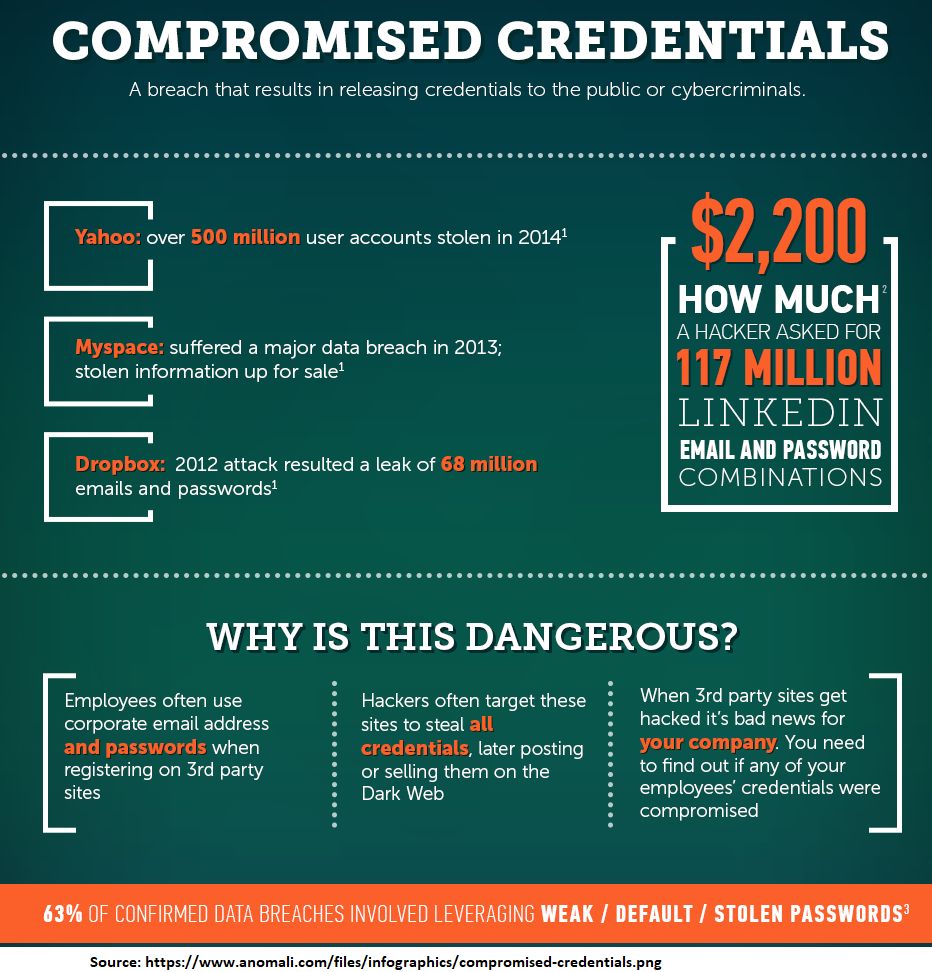
La compromissione delle credenziali si verifica quando il nome utente e la password di un utente ignaro vengono in possesso di un hacker. Tali credenziali sono state compromesse. La compromissione può avvenire in molti modi diversi. Due dei più comuni sono i siti web violati, come mostrato nel grafico sopra (Yahoo, Myspace e DropBox sono esempi di violazioni su larga scala).
Un altro modo è il risultato di una campagna di phishing di successo in cui i dipendenti tentano di aprire un documento o un file inviato da un collega o un partner commerciale e vengono immediatamente richieste le credenziali Google o Microsoft. In realtà, ciò che accade è che ci si trova su un sito web di un hacker che ruberà le credenziali del proprio account email se le si inseriscono.
Le conseguenze possono essere devastanti. Gli hacker sanno che, una volta ottenuto l'accesso all'account email di un dipendente, possono inviare un altro attacco di phishing per rubare le credenziali di altre persone a TUTTI gli indirizzi email presenti in quell'account compromesso. È questo che rende questi attacchi così devastanti, rapidi ed efficaci. Per maggiori informazioni su un evento reale, leggi l'articolo del blog intitolato: Attacco Domino.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.