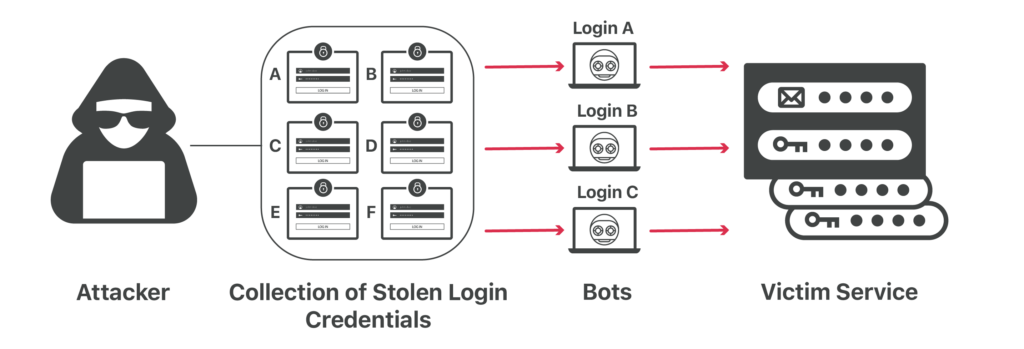
Il credential stuffing è l'inserimento automatico di credenziali di accesso (nome utente e password) rubate in una funzione di autenticazione web, con l'obiettivo di ottenere l'accesso non autorizzato agli account degli utenti. Una volta ottenuto l'accesso, gli hacker prendono rapidamente il controllo dell'account. A questo punto, possono effettuare transazioni finanziarie fraudolente; nel caso di un account di posta elettronica, possono analizzare le cartelle "Posta inviata" e "Elementi eliminati" alla ricerca di ogni singolo indirizzo email disponibile. È probabile che prendano di mira queste persone con nuovi attacchi di phishing, fingendosi la vittima legittima del loro account.
Generalmente, gli hacker ottengono queste credenziali rubate quando gli utenti cliccano su link di phishing e inseriscono le proprie informazioni di accesso su falsi siti web. In alternativa, possono acquistare database di nomi utente e password sul dark web. Infine, gli hacker professionisti violano siti web popolari e rubano il database delle password, sperando che non sia stato crittografato correttamente con password "salate" e sottoposte a hashing iterativo.
Fonte: Secret Security Wiki
Letture aggiuntive: La minaccia in continua evoluzione del "credential stuffing" (sovraccarico di credenziali)
Termini correlati: Phishing , Spear-Phishing , Cavallo di Troia
Il credential stuffing è un altro attacco informatico che può essere mitigato attraverso un'adeguata formazione e consapevolezza sulla sicurezza informatica. Formare i dipendenti e utilizzare i nuovi test anti-phishing di CyberHoot può ridurre la probabilità che si verifichi una violazione della sicurezza dovuta all'inserimento delle credenziali da parte di un utente su un sito dannoso. Il modo migliore per difendersi da questo tipo di attacco è attraverso un'adeguata gestione delle password e la formazione di dipendenti e personale sui pericoli del phishing. Una corretta gestione delle password può essere semplificata seguendo questi passaggi:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.