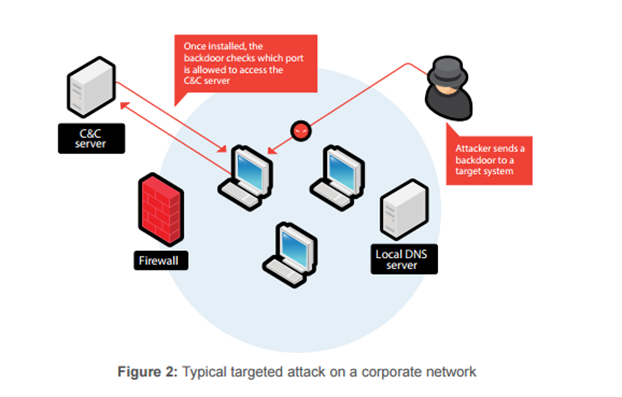
Nel mondo della sicurezza informatica, una backdoor si riferisce a una strategia utilizzata per aggirare le normali misure di sicurezza e ottenere l'accesso privilegiato a un sistema informatico, una rete o un'applicazione software. Le backdoor vengono utilizzate sia da utenti autorizzati che da utenti non autorizzati ( hacker e Stati ). Gli utenti non autorizzati, se scoprono una backdoor (o in alcuni casi se la trovano già presente), possono rubare dati sensibili, installare ulteriore malware e compromettere i dispositivi. Quando le backdoor non sono già integrate in un dispositivo dal produttore, vengono installate dai criminali informatici tramite phishing o tecniche di ingegneria sociale, che convincono i dipendenti a scaricare e installare malware backdoor sui propri computer.
Le backdoor possono anche essere inserite dai produttori di hardware come mezzo deliberato per ottenere accesso alla propria tecnologia una volta implementata. Questo può essere utilizzato in modo benefico per assistere i clienti che sono bloccati fuori dai dispositivi o per risolvere eventuali problemi software. Può anche essere utilizzato in modo dannoso dagli stati. Molti articoli qui sotto citano sia CISCO (azienda statunitense) che Huawei (azienda cinese) che presumibilmente integrano backdoor nei loro prodotti hardware.
Ancora più preoccupante è la recente rivelazione di Edward Snowden, secondo cui la NSA potrebbe aver inserito una backdoor nella crittografia a curve ellittiche, minando di fatto la fiducia riposta nei nostri algoritmi di crittografia. Queste backdoor avrebbero presumibilmente permesso alla NSA di spiare le comunicazioni crittografate in tutto il mondo.
Fonte: Malwarebytes , CyberHoot
Letture aggiuntive :
Scoperto un sinistro backdoor segreto nelle apparecchiature CISCO 2019-05-02
Le backdoor continuano ad apparire nei dispositivi CISCO (2018/07/19)
Gli Stati Uniti scoprono che Huawei ha accesso backdoor alle sue reti 5G
La difficoltà nel difendersi da questa vulnerabilità è che il produttore potrebbe non essere a conoscenza di una backdoor nel suo hardware o software derivante da una vulnerabilità. Altre volte, è costretto a collocare la vulnerabilità lì per colpa dello Stato in cui opera. Questo potrebbe metterti a disagio come proprietario di una PMI, ma esistono alcune pratiche che possono proteggerti da alcuni di questi tipi di backdoor:
In definitiva, se uno stato nazionale volesse accedere alla vostra rete, probabilmente otterrebbe tale accesso. Le misure di cui sopra, insieme alle politiche di formazione e governance, dovrebbero aiutare la vostra PMI a rimanere al sicuro da chiunque altro tenti di intrusione.
https://youtube.com/watch?v=hE8e0jO35sghttps%3A
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

