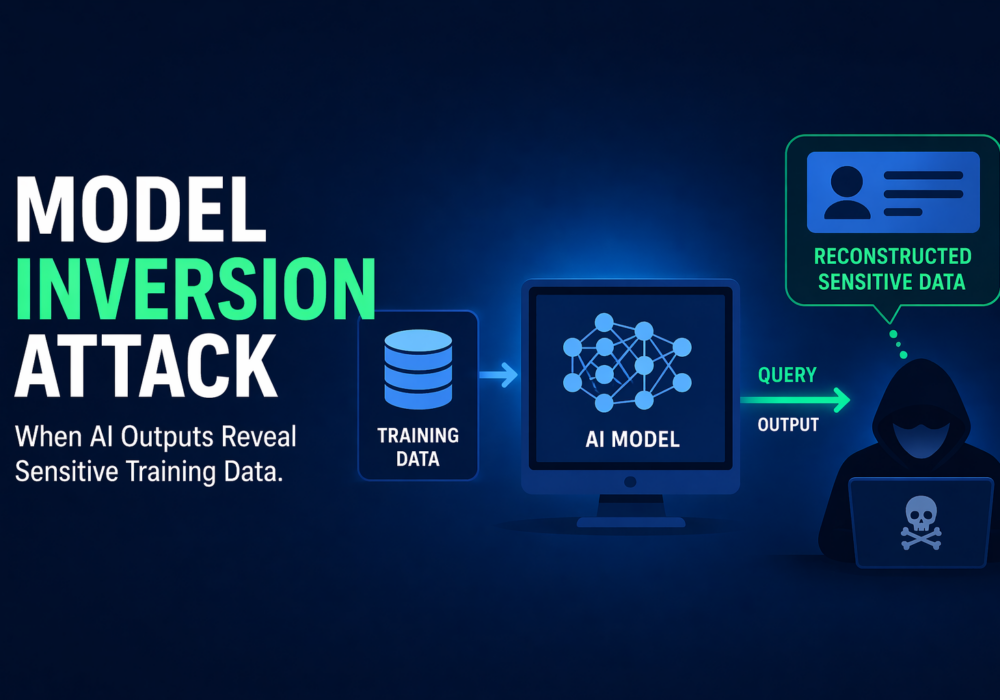
Un attacco di inversione del modello è un attacco alla privacy nell'apprendimento automatico in cui un aggressore utilizza gli output di un modello per dedurre, ricostruire o recuperare informazioni sensibili sui dati utilizzati per addestrarlo. Microsoft descrive questo processo come il recupero di caratteristiche private utilizzate nei modelli di apprendimento automatico, inclusa la ricostruzione di dati di addestramento privati a cui l'aggressore non ha accesso diretto. OWASP lo descrive in modo simile come l'ingegneria inversa di un modello per estrarne informazioni.
In termini più semplici, l'attaccante non ruba necessariamente il dataset originale direttamente. Piuttosto, interroga il modello e ne analizza le risposte fino a quando non riesce a ricavare informazioni sensibili sulle persone, i record o i dati di origine sottostanti. La guida Secure AI Model Ops di OWASP rileva che l'inversione e l'estrazione del modello possono consentire agli aggressori di ricostruire i dati di addestramento tramite query di inferenza, e la tassonomia dell'apprendimento automatico avversariale del NIST identifica l'inversione del modello come un rischio per la privacy riconosciuto nei sistemi di apprendimento automatico.
Per le piccole e medie imprese, un attacco di inversione del modello significa che un modello di intelligenza artificiale addestrato su dati sensibili relativi all'azienda, ai clienti o ai dipendenti potrebbe inavvertitamente rivelare parti di tali dati. Questo è particolarmente rilevante quando i modelli vengono addestrati su dati privati come profili dei clienti, dati delle risorse umane, informazioni finanziarie, informazioni mediche o dati interni proprietari. Le linee guida di Microsoft sulla modellazione delle minacce elencano specificamente l'inversione del modello come una superficie di attacco per l'IA, e anche le linee guida di IBM sulla privacy dell'IA trattano gli attacchi di inversione come un modo in cui le informazioni sensibili possono essere esposte attraverso i sistemi di apprendimento automatico.
In termini pratici, le PMI dovrebbero comprendere che:
Per i Managed Service Provider (MSP), gli attacchi di inversione di modello sono rilevanti sia per il proprio utilizzo dell'IA, sia per qualsiasi sistema di IA che implementano, gestiscono o raccomandano ai clienti. Poiché gli MSP spesso operano in ambienti multi-cliente, una singola implementazione di IA debole potrebbe esporre informazioni sensibili di uno o più clienti. OWASP raccomanda controlli come la limitazione dell'accesso a modelli e previsioni, mentre le linee guida di Microsoft sulla modellazione delle minacce all'IA evidenziano il rischio di recuperare funzionalità private da modelli implementati.
In pratica, i fornitori di servizi gestiti (MSP) dovrebbero:
Un attacco di inversione del modello è un tentativo di apprendere dati di addestramento sensibili sondando un modello di intelligenza artificiale o di apprendimento automatico. Per le PMI, ciò significa che informazioni aziendali private, relative a clienti o dipendenti potrebbero trapelare indirettamente attraverso un modello. Per i fornitori di servizi gestiti (MSP), significa che i sistemi di intelligenza artificiale devono essere progettati, revisionati e gestiti con attenzione in modo che i dati dei clienti non vengano esposti attraverso i modelli che utilizzano o supportano.
Letture aggiuntive:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.