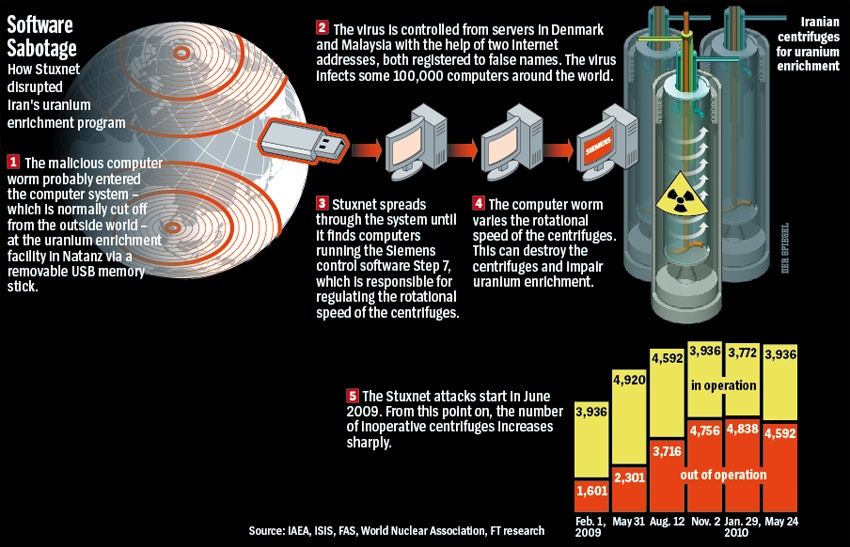
Stuxnet è un worm informatico scoperto nel 2010, che secondo molti era in fase di sviluppo almeno dal 2005. Stuxnet prendeva di mira i sistemi SCADA (Supervisory Control and Data Acquisition) e molti esperti ritengono che sia il malware responsabile di ingenti danni al programma nucleare iraniano. Gli Stati Uniti e Israele non hanno ammesso apertamente il loro coinvolgimento nell'attacco informatico, ma si ritiene generalmente che il malware sia un'arma creata da questi due paesi.
Il malware Stuxnet ha preso di mira i sistemi SCADA che controllavano processi specifici nelle centrifughe a gas che separano il materiale nucleare. Stuxnet ha compromesso quasi il 25% delle centrifughe nucleari iraniane, infettando oltre 200,000 computer e causando il degrado fisico di 1,000 macchine fino al punto di renderle inutilizzabili.
Una volta che il virus Stuxnet fu scatenato e raggiunse il suo obiettivo di ritardare il programma nucleare iraniano danneggiando le centrifughe utilizzate per purificare le materie prime necessarie per una bomba nucleare, gli Stati Uniti e Israele raggiunsero il loro scopo e quella fu la fine... giusto?
Assolutamente no! Il problema di rilasciare in rete quello che è probabilmente il malware più sofisticato della sua epoca, per infettare i computer di uno stato che si presume sia la quarta forza di attacco informatico più forte al mondo, è che questo stato può " decodificare " la vostra arma (Stuxnet). Dopodiché, l'Iran può utilizzare questo malware per i propri scopi.
Inizialmente, gli esperti di etica informatica e gli investigatori forensi del virus Stuxnet hanno dibattuto sui meriti e i demeriti dell'utilizzo di un simile "strumento giusto", che colpisce solo le centrifughe Siemens, ottenute illegalmente dall'Iran, e sul rispetto delle due leggi della guerra, ovvero quelle della proporzionalità e della discrezione. Tuttavia, gli esperti di etica successivi hanno osservato che l'introduzione di malware così avanzati nel mondo e l'uso di attacchi asimmetrici dovrebbero essere riconsiderati. Sebbene lo scopo perseguito fosse transitorio, la conoscenza contenuta in questo malware è significativa (sono state prese di mira quattro vulnerabilità zero-day) e potenzialmente dannosa per il resto del mondo se dovesse finire nelle mani sbagliate. Come ha affermato Ralph Langner, ricercatore forense, questa nuova arma informatica "potrebbe essere considerata un esempio da manuale di un approccio di 'guerra giusta'. Non ha ucciso nessuno. Questo è un bene. Ma temo che questa sia solo una visione a breve termine. A lungo termine ha aperto il vaso di Pandora".
Termini correlati : Virus ILOVEYOU , Virus Melissa , Ingegneria inversa
Letture aggiuntive :
La storia segreta della spinta a colpire l'Iran
Stuxnet e le sue lezioni nascoste sull'etica delle armi informatiche
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

