Durante una recente discussione di gruppo a cui CyberHoot ha partecipato in merito alla violazione dei dati di LastPass, Bradley Gross ha fatto un paragone tra la produzione di paracadute e la gestione delle password. I produttori di paracadute hanno una bassa tolleranza al rischio, eppure continuano a produrli. Allo stesso modo, i gestori di password sono come paracadute che proteggono la tua identità digitale. Proprio come nel paracadutismo, dove un paracadute di riserva, un addestramento alle emergenze e un corretto ripiegamento sono essenziali per la sicurezza, l'utilizzo di un gestore di password è fondamentale per proteggere la propria identità, la cui violazione può avere conseguenze devastanti.
Utilizzare un gestore di password è essenziale nel mondo connesso di oggi. Tuttavia, in caso di un errore critico come la violazione di LastPass, è fondamentale valutare i nostri criteri per la selezione di un fornitore di servizi di gestione delle password e il modo in cui utilizziamo la soluzione. È importante esaminare l'implementazione della soluzione scelta per garantirne il corretto funzionamento e formarsi per le situazioni di emergenza, poiché nessun software è perfetto. Anche la scelta del miglior produttore possibile è essenziale. Questo articolo del blog illustra i criteri di CyberHoot per la selezione di un fornitore di servizi di gestione delle password che puoi sfruttare per la tua azienda o per il tuo fornitore di servizi gestiti (MSP).
CyberHoot ha scelto di passare a una nuova piattaforma di gestione delle password (PM) e ha deciso di non raccomandare più alcun gestore di password specifico. Questa decisione è stata presa dopo aver valutato le opinioni di diversi esperti di sicurezza informatica, tra cui Bruce Sneider , Brad Deflin di TotalDigitalSecurity e Jeremy Gosney , ricercatore di sicurezza di Yahoo, che avevano anch'essi suggerito di abbandonare LastPass a seguito della recente violazione della sicurezza e della comunicazione inadeguata in merito. Tuttavia, scegliere la piattaforma e il fornitore giusti può essere difficile. Quindi, come si fa a scegliere?
CyberHoot ha imparato molto sulle soluzioni di Project Management durante questo ultimo evento. Abbiamo analizzato le numerose sfide che questi fornitori devono affrontare. Sono davvero paragonabili ai produttori di Parachute. Pertanto, CyberHoot vi consiglia di seguire i nostri criteri per la scelta del vostro strumento di Project Management:
Esaminando le recensioni dei gestori di password pubblicate da ZDNet, Toms Guide e PC Magazine, non abbiamo trovato riferimenti al criterio fondamentale che i fornitori si avvalgano di audit di sicurezza indipendenti di terze parti, valutazioni della sicurezza delle applicazioni o penetration test della propria architettura cloud. Riprendendo l'analogia del paracadute, scegliereste un produttore di paracadute che vi dice "fidatevi di noi, sappiamo quello che facciamo", oppure uno che ottiene annualmente la certificazione ISO 9000 da diversi enti di certificazione di terze parti?
Pertanto, CyberHoot ha cercato riferimenti a questi audit software e test sui siti web dei fornitori. Di seguito troverete link a recensioni, audit, valutazioni e test di terze parti dei fornitori di Project Management. Esaminateli attentamente, poiché non sono tutti uguali. Molti fornitori di Project Management non hanno menzionato questa linea di test e audit sui loro prodotti o architetture.
Come ribadisce CyberHoot, considerate le sfide di LastPass, il criterio numero 1 di cui sopra deve essere il punto di decisione di base che deve essere soddisfatto prima di procedere ai criteri 2, 3 e 4 nella scelta del gestore password.
Audit di sicurezza di terze parti di 1Password
Audit di sicurezza di terze parti di Keeper (cerca Audit)
Audit e conformità di terze parti di Bitwarden
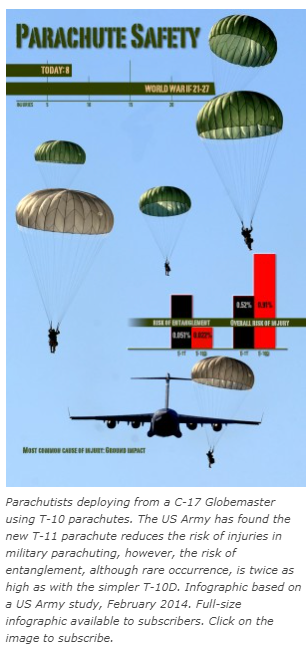
Gli MSP devono fornire supporto per i gestori di password ai propri clienti. In caso di guasto del produttore, è necessario che il Contratto di Servizio Master sia attivo per tutelarvi da ogni responsabilità. Assicuratevi di stipulare un Contratto di Servizio Master con ciascuno dei vostri clienti, che fornisca la protezione adeguata in caso di un potenziale "guasto al paracadute" da parte di un produttore di software. Non smettete di sciare, assicuratevi solo di essere preparati a tutte le eventualità.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

In sintesi: l'intelligenza artificiale può rendere i noti attacchi informatici più rapidi e facili da scalare. Restano comunque fondamentali solide basi di sicurezza...
Leggi di più
Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di piùOffri ai tuoi collaboratori una visione più acuta, grazie a un approccio positivo che supera i tradizionali test di phishing.

