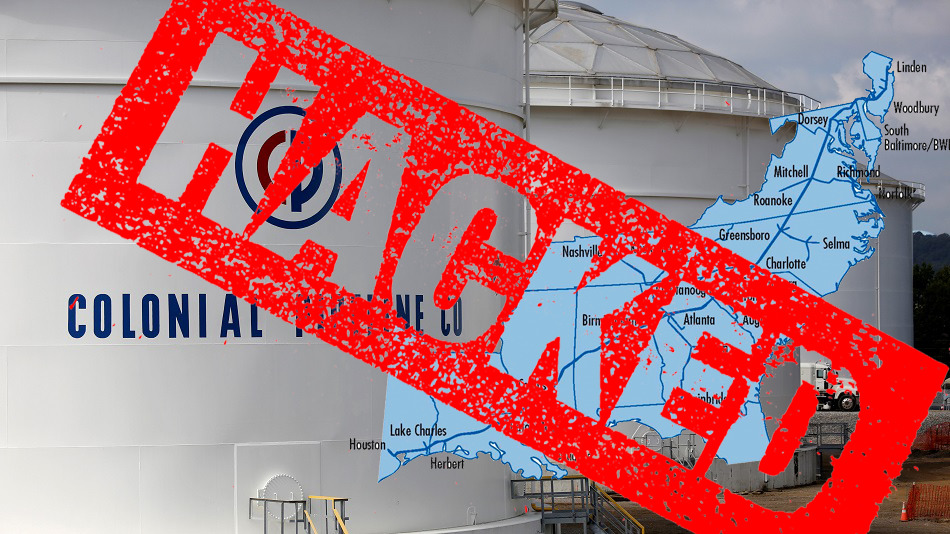
Il più grande oleodotto degli Stati Uniti, il Colonial Pipeline, ha interrotto le operazioni a causa di un attacco ransomware . Il Colonial Pipeline trasporta il 45% del carburante utilizzato sulla costa orientale degli Stati Uniti, estendendosi dal Texas alla zona della Baia di New York. La società che gestisce l'oleodotto ha rilasciato una dichiarazione il 7 maggio 2021, affermando di aver appreso di essere stata vittima di un attacco informatico.
Abbiamo poi stabilito che questo incidente è dovuto a un ransomware. In risposta, abbiamo proattivamente disattivato alcuni sistemi per contenere la minaccia, che ha temporaneamente bloccato tutte le operazioni di pipeline e ha colpito alcuni dei nostri sistemi IT.
Secondo Bloomberg e il Wall Street Journal , gli esperti di risposta agli incidenti di sicurezza informatica di FireEye stanno collaborando alle indagini, che hanno collegato l'attacco a una variante di ransomware chiamata DarkSide.
DarkSide ha avviato la sua organizzazione criminale informatica nell'agosto 2020 e ha già pubblicato dati rubati a più di 40 vittime fino ad oggi (maggio 2021). Non è chiaro quanto denaro gli aggressori stiano chiedendo o se Colonial Pipeline abbia pagato gli hacker. Tuttavia, un rapporto di Bloomberg ha affermato che i criminali informatici responsabili dell'attacco hanno rubato 100 GB di dati dalla sua rete. Per fare un confronto, Travelex, una società di cambio valuta con sede a Londra, ha pagato 2.3 milioni di dollari per "sbloccare" solo 5 GB di dati . Considerando che Colonial Pipeline ha perso 100 GB di dati, è facile calcolare quanto gli hacker potrebbero chiedere a Colonial (40-50 milioni di dollari). Forse Colonial non può pagare il riscatto perché il Dipartimento del Tesoro ha reso illegali i pagamenti in bitcoin per i ransomware lo scorso autunno. Se questo ransomware ha crittografato solo i dati di Colonial, l'azienda sarebbe rimasta fuori servizio per alcuni giorni per il ripristino dai backup. Tuttavia, sembra che l'organizzazione Darkside stia anche minacciando di rivelare su Internet informazioni che si presume siano sensibili e compromettenti.
Negli ultimi anni, gli attacchi informatici contro le infrastrutture di pubblica utilità e critiche hanno registrato un'impennata. Un problema legato a questa tendenza è che le nuove varianti di ransomware non si limitano più a crittografare i dati della vittima, ma ora li esfiltrano e li diffondono pubblicamente se il riscatto non viene pagato. Questo tipo di ransomware è chiamato " leakware ". CyberHoot segue da tempo questa tendenza del leakware , avendo introdotto questa nuova strategia con Maze Ransomware oltre un anno fa.
Secondo i dati raccolti da Check Point e Hacker News , gli attacchi informatici contro le aziende di servizi pubblici americane sono aumentati in media del 50% a settimana nel 2021, passando da 171 all'inizio di marzo a 260 alla fine di aprile.
Il ransomware ha attirato l'attenzione sia della Casa Bianca che del settore privato. Una task force sul ransomware (RTF) recentemente istituita sta riunendo enti pubblici e privati per elaborare strategie volte a contrastare questa epidemia. La RTF è composta da esperti di cybersicurezza di alto profilo che aiutano le aziende a combattere proattivamente il ransomware. In passato sono stati compiuti sforzi per contrastare il ransomware, ma l'obiettivo principale della task force è ridurre la frequenza e l'impatto di questi attacchi. Mentre la RTF svolge il suo lavoro, la vostra azienda non può aspettare una soluzione miracolosa. Ci sono azioni che dovete intraprendere per migliorare la vostra sicurezza e ridurre la probabilità di cadere vittima di attacchi ransomware come Colonial:
Un solido programma di sicurezza informatica comprende molte altre misure di protezione, tra cui la valutazione del rischio , la creazione di un framework di gestione del rischio e diverse protezioni tecniche. Scopri tutto su questi aspetti e inizia a costruire il tuo piano di sicurezza informatica multilivello su CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Fonti:
Letture aggiuntive:
Il Dipartimento del Tesoro degli Stati Uniti vieta i pagamenti tramite ransomware
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

