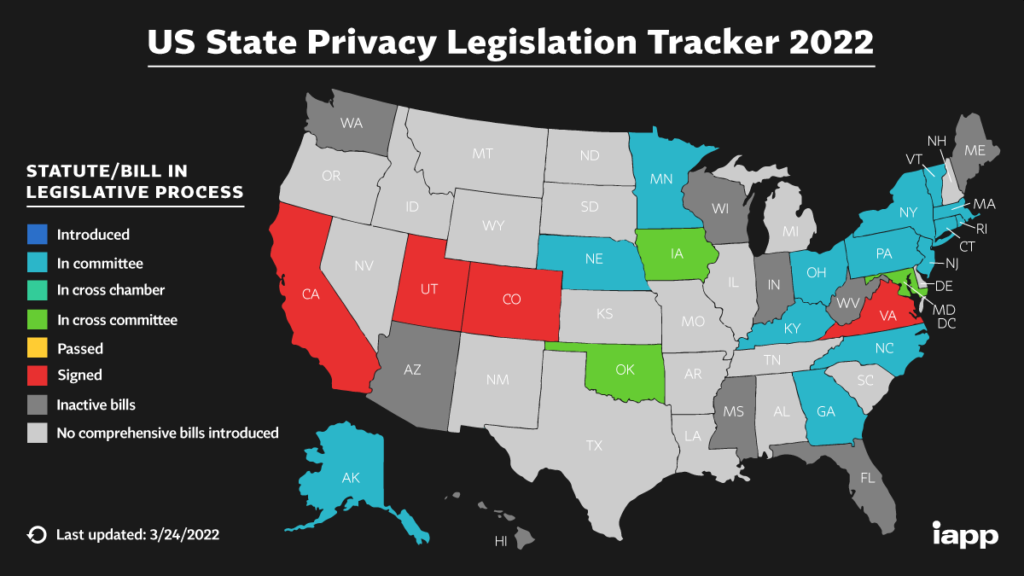
La legislazione sulla privacy si è ampliata significativamente negli ultimi due anni con la pubblicazione e l'applicazione del Regolamento generale sulla privacy dei dati (GDPR) dell'UE. A gennaio 2020, entrerà in vigore in California il California Consumer Privacy Act (CCPA), con requisiti simili al GDPR. Altri stati, tra cui Texas, New York, Washington e Massachusetts, stanno seguendo l'esempio. La legislazione sulla privacy dell'UE e della California cerca di proteggere i nostri dati privati garantendo determinati diritti. Questi diritti consentono di gestire i dati che le aziende detengono su di noi tramite "Richieste sulla privacy dei dati". Queste richieste possono includere, a titolo esemplificativo ma non esaustivo, il diritto delle aziende a:
Purtroppo, le aziende non si sono preparate adeguatamente a queste richieste. In tutto il mondo, le aziende si stanno affrettando a soddisfare le richieste di riservatezza dei dati GDPR presentate dai residenti dell'UE. Le aziende statunitensi con dati privati di cittadini californiani si stanno affrettando a predisporre procedure per soddisfare le richieste di riservatezza dei dati dei residenti della California a partire dal 1° gennaio 2020.
Non sarebbe ironico se la prossima ondata di violazioni della privacy derivasse da richieste di riservatezza dei dati presentate da hacker ai sensi di queste leggi? Questo è proprio il problema che CyberHoot riscontra in queste leggi. Le aziende non hanno ancora sviluppato solide procedure multifattoriali per le "richieste di riservatezza dei dati" che verifichino l'identità di ciascun richiedente!
Sorpresa, sorpresa, un ricercatore britannico di nome James Pavur ha riferito in questo briefing di Black Hat nell'agosto 2019 che, dopo aver effettuato 150 "richieste di privacy dei dati" per i dati privati di sua moglie, le aziende gli hanno inviato i suoi dati:
È importante sottolineare che Pavur non ha falsificato alcun documento, firma o indirizzo email. Ha utilizzato le sue credenziali, la sua firma e il suo account email in ogni caso per richiedere questi documenti. Le aziende semplicemente non hanno verificato la sua identità. Ora, immaginate cosa potrebbe fare un hacker che falsifica firme, documenti e viola il vostro account email? CyberHoot ha alcune previsioni per voi.
CyberHoot non sta suggerendo che Google e Facebook saranno facilmente ingannati e indotti a rivelare i vostri dati privati. Tuttavia, altre aziende che possiedono i vostri dati non sono ancora pronte a gestire queste richieste. CyberHoot sfida le aziende a creare processi di verifica sicuri prima che gli hacker vi sfruttino in questo modo nuovo e terribilmente ironico.
Autore, Craig, co-fondatore – CyberHoot
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Anche prima che Claude Code realizzasse...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.