Autrice : Katie Boquetti | Redazione : Craig Taylor
Ho la fortuna di avere rapporti con centinaia di fornitori di servizi gestiti e migliaia di professionisti della sicurezza. La maggior parte di loro conosce la mia passione per la sicurezza e mi fornisce tempestivamente informazioni sulle minacce . La settimana scorsa un mio caro amico, Armando, mi ha inviato un articolo sul " phishing tramite consenso OAuth ". A dire il vero, all'inizio ho pensato: "Aspetta... cosa?". Approfondendo la questione, ho avuto conferma che si tratta effettivamente di un attacco hacker in crescita. Anzi, è diventato un problema così grave che l'FBI ha pubblicato un comunicato di pubblica utilità il 1° settembre 2026. Gli hacker utilizzano tecniche di ingegneria sociale e email di phishing per convincerci a concedere autorizzazioni di accesso a "false app" al nostro account di posta elettronica o alle nostre directory Microsoft/Google. Con un numero sufficiente di autorizzazioni concesse tramite OAuth, l'hacker potrebbe inviare email dal nostro account o rubare dati riservati che spesso si trovano nelle nostre caselle di posta.
Ho ringraziato Armando per l'argomento e ho concordato che CyberHoot lo avrebbe trattato nel nostro prossimo articolo del blog per sensibilizzare l'opinione pubblica. Una volta che si sa cosa ci si trova di fronte, si è molto più preparati a non cadere vittima di questa variante di ingegneria sociale e phishing. Ma tutti i membri del vostro team, i vostri dipendenti o i vostri familiari sono a conoscenza di questo metodo di attacco? È più insidioso di quanto vorremmo. Diffondete la consapevolezza e condividete questo articolo con chiunque possa aver bisogno di saperlo!
— Craig
Hai dedicato anni ad imparare a proteggere la tua password. Controlli i link prima di cliccarci sopra, fai attenzione alle pagine di accesso false e hai attivato l'autenticazione a più fattori (MFA). Queste abitudini bloccano gran parte degli attacchi, quindi complimenti. Il phishing basato sul consenso OAuth segue una strada diversa. L'aggressore non ti chiede mai la password. Ti chiede invece il permesso, e la richiesta appare su una schermata di accesso autentica di Microsoft o Google.
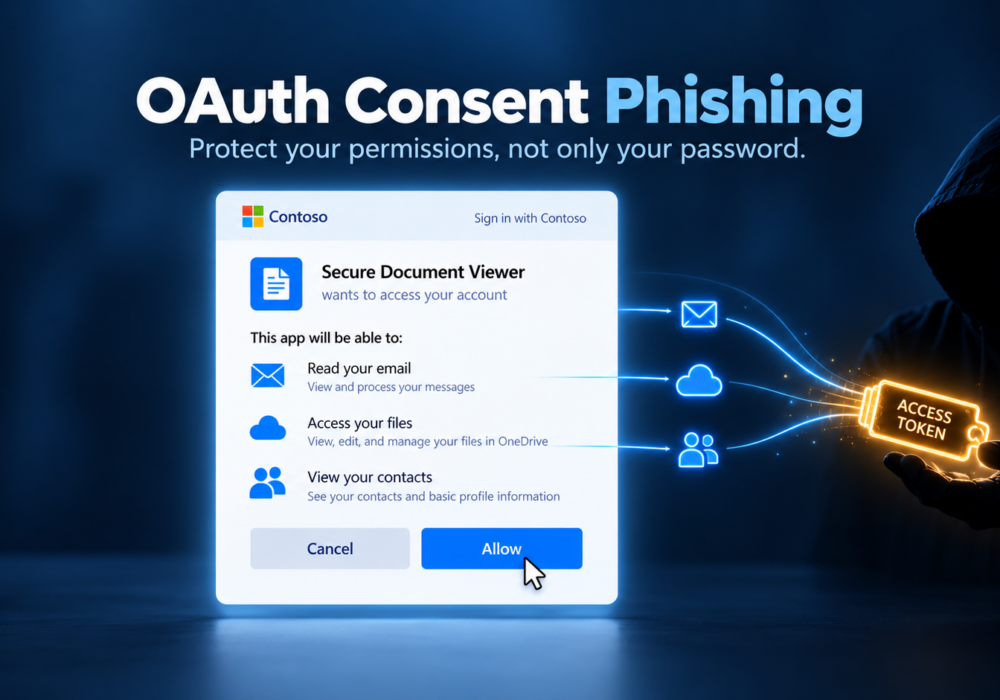
OAuth è il sistema alla base delle schermate "Consenti a questa app di accedere al tuo account" che vedi di continuo. Quando un'applicazione di pianificazione vuole leggere il tuo calendario o un'app per la firma elettronica vuole aprire un file in OneDrive, OAuth gestisce la richiesta. Accedi, esamini l'elenco delle autorizzazioni e fai clic su Accetta. L'app riceve quindi un pass digitale, chiamato token, che le consente di agire per tuo conto all'interno di tali app. Si tratta di una funzionalità utile di tutti i giorni e la maggior parte delle app che la utilizzano sono legittime.
Un malintenzionato registra la propria app, le assegna un nome affidabile come "Visualizzatore di documenti sicuro" o "Assistente per gli aggiornamenti di Office" e aggiunge un logo pulito. Successivamente, invia un link tramite e-mail, Teams o Slack, spesso con un avviso del tipo "Il tuo file condiviso scadrà tra un'ora". Il link apre la vera pagina di accesso di Microsoft o Google. Dopo aver effettuato l'accesso, una schermata di consenso richiede l'accesso alla posta, ai file o ai contatti. Una volta cliccato su "Accetta", l'app del malintenzionato riceve un token, che il malintenzionato utilizza per leggere la posta in arrivo, cercare nei documenti e inviare e-mail a nome dell'utente senza mai aver bisogno della password.
L'autenticazione a più fattori (MFA) conferma che sei effettivamente la persona che effettua l'accesso. In un attacco di phishing basato sul consenso, sei tu la persona che effettua l'accesso, quindi l'MFA funziona esattamente come previsto. Il problema inizia dopo l'accesso, quando concedi all'app l'accesso. Poiché l'attaccante possiede un token anziché la tua password, la modifica della password non compromette l'accesso dell'utente finché qualcuno non revoca le autorizzazioni dell'app. Mantieni l'MFA attiva, poiché blocca molti altri attacchi, e aggiungi le semplici protezioni descritte di seguito per contrastare questo tipo di minaccia.
Una schermata di consenso può rivelare molto se le si dedicano cinque secondi. Innanzitutto, controlla il nome dell'editore. Microsoft contrassegna le app di aziende verificate con un badge di verifica, mentre una richiesta inaspettata da un editore non verificato merita una riflessione. Successivamente, confronta le autorizzazioni con lo scopo dell'app. Un visualizzatore di PDF non ha motivo di leggere tutta la tua casella di posta o di inviare messaggi a tuo nome, e comunque il tuo visualizzatore di PDF non ha amici a cui inviare email. Fai attenzione alle richieste di "mantenere l'accesso ai dati a cui hai concesso l'accesso", che consentono all'app di continuare a funzionare anche quando sei offline. Quando il messaggio che accompagna il link ti spinge ad affrettarti, interpreta l'urgenza come un segnale per rallentare.
Se si utilizza Microsoft 365 , un amministratore apre il Centro di amministrazione di Microsoft Entra e imposta il consenso utente in modo che i dipendenti approvino solo le app provenienti da editori verificati che richiedono autorizzazioni a basso rischio. Attivare contemporaneamente il flusso di lavoro di consenso dell'amministratore, in modo che i dipendenti richiedano un'app e un revisore la approvi, anziché lasciarli bloccati.
Google Workspace offre impostazioni simili nella sezione Controlli API, dove un amministratore decide quali app di terze parti si connettono agli account aziendali. Queste impostazioni sono disponibili nelle console di amministrazione standard, senza bisogno di acquistare strumenti aggiuntivi.
Imposta un promemoria trimestrale sul calendario per rivedere le app collegate agli account aziendali. Cerca app con autorizzazioni troppo ampie, app utilizzate da una sola persona o con nomi sconosciuti a tutti i membri del team e rimuovi tutto ciò che non ti è familiare. Aggiungi un esempio di schermata di consenso alla prossima sessione di formazione del team, in modo che tutti possano vedere come appare un accesso reale abbinato a una richiesta sospetta. Quando qualcuno segnala una richiesta sospetta, ringrazialo, anche se poi l'app si rivela innocua. Ogni segnalazione è una buona decisione che merita di essere celebrata.
A volte capita anche alle persone più attente di cliccare su "Accetta" per un'app insidiosa, e risolvere il problema tempestivamente è già un successo. Visita myapps.microsoft.com o la sezione Sicurezza del tuo account Google, trova l'app e revocane l'accesso. Dopodiché, informa il tuo referente IT o il fornitore di servizi gestiti. Provvederanno a revocare le autorizzazioni dell'app in tutta l'organizzazione, a disconnetterti dalle sessioni attive e a controllare i log per verificare quali attività sono state svolte dall'app. Reimpostare la password da sola non impedisce all'app di rimanere connessa, quindi la revoca dell'accesso dovrebbe essere la prima cosa da fare.
Scegli un piccolo passo da compiere questa settimana. Apri myapps.microsoft.com o il tuo account Google, controlla le app collegate al tuo account aziendale e rimuovi quelle che non usi più. Se gestisci un team, dedica dieci minuti a verificare le impostazioni di consenso degli utenti, poi condividi questo articolo con i tuoi colleghi in modo che sappiano riconoscere una richiesta di autorizzazione sospetta. Ogni app che controlli rende la tua organizzazione più sicura di quanto non lo fosse ieri. Proteggi le tue credenziali, proteggi le tue autorizzazioni e continua così. Divertiti, impara e spacca!
Cos'è il phishing del consenso OAuth?
Il phishing basato sul consenso OAuth è un attacco in cui un criminale ti inganna inducendoti a concedere alla sua app l'autorizzazione ad accedere al tuo account Microsoft o Google. L'aggressore ignora completamente la tua password e utilizza l'accesso da te autorizzato per leggere le email, aprire file o inviare messaggi a tuo nome.
L'autenticazione a più fattori (MFA) mi protegge dal phishing legato al consenso?
L'autenticazione a più fattori (MFA) conferma la tua identità al momento dell'accesso e, in questo attacco, sei tu a effettuare il login. L'MFA rimane importante per bloccare altri attacchi, mentre le impostazioni di consenso e una rapida revisione di ogni schermata di autorizzazione ti proteggono da questo specifico tipo di attacco.
Cambiare la password impedirà all'attaccante di accedere al sistema?
Il ripristino della password non compromette l'accesso dell'attaccante, poiché l'app utilizza un token al posto della password. Rimuovi l'app dal tuo account oppure chiedi all'amministratore di revocarne le autorizzazioni.
Come faccio a verificare quali app hanno accesso al mio account?
Per un account aziendale Microsoft, visita myapps.microsoft.com. Per Google, apri il tuo account Google, seleziona Sicurezza e controlla le app di terze parti collegate al tuo account. Rimuovi tutte le app che non riconosci o che non utilizzi più.
Un'app proveniente da un editore verificato è sempre sicura?
La verifica conferma che dietro l'app c'è un'azienda reale, riducendo così il rischio. È comunque consigliabile confrontare le autorizzazioni richieste con le effettive funzionalità dell'app e chiedere al proprio referente IT chiarimenti su qualsiasi app verificata che richieda un accesso ben superiore al necessario.
Qual è la prima cosa da fare per una piccola impresa?
Attiva l'impostazione di consenso utente limitato in Microsoft Entra o i controlli API corrispondenti in Google Workspace. Questa semplice modifica impedisce ai dipendenti di approvare autonomamente app non verificate e non comporta alcun costo aggiuntivo.
Blog di Microsoft Entra: Phishing tramite consenso OAuth spiegato e come prevenirlo
Avviso di pubblica utilità dell'FBI IC3: i criminali informatici accedono agli account delle vittime tramite phishing con richiesta di consenso (1° settembre 2026)
The Hacker News: Il nuovo clic sul phishing: come il consenso OAuth aggira l'autenticazione a più fattori (maggio 2026)
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Ricordo i primi giorni di...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Il blog di questa settimana ha un...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

