Autrice : Katie Boquetti | Redazione : Craig Taylor
Il blog di questa settimana contiene un complimento per la sicurezza hardware di Apple. Vedete, i criminali rubano iPhone da molto tempo, ma ora ammettono di fatto di non poter aggirare la sicurezza hardware di Apple (il cosiddetto Secure Enclave ) per utilizzare il telefono rubato. Quindi, invece di attaccare il telefono per scassinarlo, attaccano l'unico componente che Apple non può correggere: voi e me. 🙂
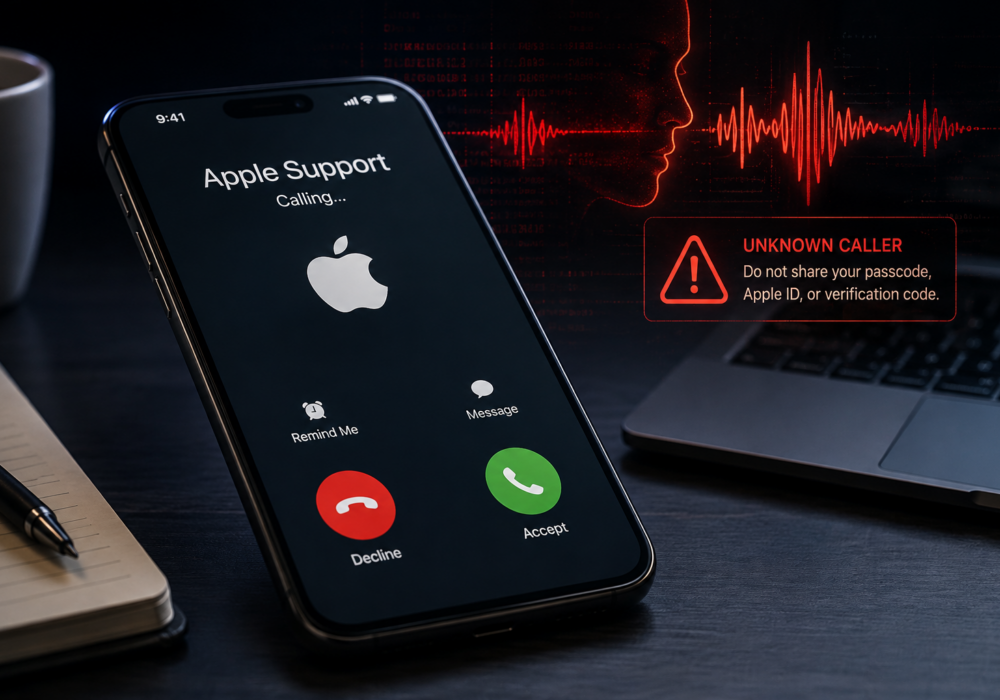
Vi presentiamo "Alice dell'assistenza Apple". Si tratta di un'assistente vocale basata sull'intelligenza artificiale, parla tre lingue, conosce il modello esatto del vostro telefono e sa dove si trova in questo momento, ed è sempre molto gentile mentre vi guida nella lettura ad alta voce del codice di accesso. È anche un'assistente virtuale, e il suo utilizzo costa agli operatori circa dieci centesimi a chiamata.
Il prezzo è un altro aspetto fondamentale di questa storia. Per oltre un decennio, con l'uscita di diversi modelli di iPhone, una truffa telefonica convincente richiedeva un essere umano esperto che agisse su una vittima alla volta. L'intelligenza artificiale ha semplicemente trasformato quest'arte in un prodotto in abbonamento che funziona su larga scala, nella tua lingua e con i tuoi dati. I vecchi segnali d'allarme che insegnavamo alle persone, la grammatica scorretta e il generico "Gentile Cliente", sono ormai quasi del tutto scomparsi.
Prima di proseguire con l'articolo, vi consiglio di dedicare un momento ad attivare la "Protezione antifurto di Apple", che è disattivata per impostazione predefinita. L'attivazione richiede iOS 17.3 o versioni successive e richiede un paio di minuti. Ulteriori dettagli su questa funzione sono disponibili qui: https://support.apple.com/en-us/102568 . È disattivata per impostazione predefinita, ma i passaggi per attivarla sono elencati nella checklist qui sotto.
Se il tuo iPhone viene rubato e Trova il mio iPhone non riesce a mostrarti dove si trova (spesso i ladri lo mettono in una borsa di Faraday economica per bloccare il segnale), aspettati una chiamata generata dall'intelligenza artificiale che cercherà di convincerti a rivelare il tuo codice di accesso. Non abboccare all'amo e non aggiungere questa beffa al danno di un iPhone rubato! Ripeti semplicemente questo mantra: " nessuno che sia legittimo ti chiederà mai il codice di accesso, la password o il codice di verifica ". Apple lo ha affermato chiaramente qui . Rifiuta anche solo questa richiesta e l'intera operazione non avrà più alcun pretesto per agire.
Apple ha reso l'hardware estremamente difficile da hackerare e attaccare, quindi ora sono gli hacker ad attaccare voi! State all'erta e fate attenzione a queste chiamate generate dall'intelligenza artificiale quando vi rubano il telefono.
— Craig Taylor, CEO di CyberHoot
Ecco uno scenario che vale la pena conoscere prima che possa capitare a te o a qualcuno del tuo ufficio. Il tuo iPhone viene smarrito o rubato e, qualche giorno dopo, ricevi una chiamata da una persona che sembra un'operatrice dell'assistenza Apple, calma e cordiale. Conosce il modello del tuo telefono. Sa dove si trova attualmente il tuo telefono su una mappa. Ti chiede il codice di accesso per "poterti aiutare a rimuovere il blocco".
Non lavora per Apple. Non è nemmeno umana. È un agente vocale basato sull'intelligenza artificiale, noleggiato da un criminale, creato per convincerti a rivelare il tuo codice di accesso, la password del tuo ID Apple e il codice di autenticazione a due fattori, una frase gentile alla volta.
I ricercatori di sicurezza di SOCRadar hanno recentemente documentato questa operazione. Si chiama AnonyMousKIT e merita qualche minuto della vostra attenzione, a prescindere dalle dimensioni della vostra organizzazione.
AnonyMousKIT è un servizio di phishing creato con un unico scopo: sbloccare gli iPhone rubati inducendo il proprietario a fornire le proprie credenziali. Il Blocco di Attivazione di Apple lega un telefono all'ID Apple del suo proprietario, quindi un telefono rubato rimane inutilizzabile finché il ladro non rimuove tale blocco. Invece di aggirare il Blocco di Attivazione, i criminali pagano per accedere a una piattaforma sofisticata che contatta direttamente le vittime e chiede gentilmente le loro credenziali.
La piattaforma funziona come una piccola azienda di software. Vende pacchetti di credito, offre diversi livelli di abbonamento e raggiunge le vittime attraverso cinque canali a partire dai dati di un singolo telefono rubato: email, SMS, WhatsApp, una chiamata vocale registrata e un operatore vocale in tempo reale basato sull'intelligenza artificiale.
L'intelligenza artificiale che si cela dietro queste chiamate si chiama "Alice dell'assistenza Apple" e parla inglese, spagnolo e portoghese a seconda del destinatario. I ricercatori hanno recuperato 200 registrazioni di chiamate collegate a questa intelligenza artificiale, la maggior parte delle quali relative a numeri di telefono in Brasile, tra agosto 2025 e maggio 2026.
Una tipica chiamata segue uno schema semplice. Alice conferma di parlare con il proprietario del telefono, chiede il codice di accesso a quattro o sei cifre e lo ripete per sicurezza. Spiega poi che qualcuno si è recato in un Apple Store per tentare di rimuovere il blocco di attivazione e chiede se è già arrivato un SMS di recupero. Questa domanda introduce la richiesta successiva: la password dell'ID Apple e un codice di autenticazione a due fattori attivo.
Effettuare tutte queste 200 chiamate è costato all'operatore meno di venti dollari in totale. Le truffe telefoniche convincenti e multilingue ora costano circa dieci centesimi ciascuna. Questo calo di prezzo merita la vostra attenzione più di qualsiasi dato statistico sul numero di vittime.
La truffa funziona perché utilizza informazioni reali estratte direttamente dal dispositivo rubato, tra cui il numero di modello esatto del dispositivo Apple e la sua posizione in tempo reale tramite Dov'è. Le vittime che cliccano su un messaggio contenente un link vengono reindirizzate a una pagina che imita l'aspetto di un sito ufficiale Apple, completa di una mappa animata che mostra la posizione attuale del loro telefono.
La posta elettronica rimane il canale più utilizzato in questa truffa. Gli oggetti più comuni sono "Il tuo dispositivo è stato trovato" e "Avviso", inviati da account che imitano Apple, Dov'è o l'Assistenza Apple. Molte di queste email transitano attraverso un unico account Gmail gratuito e la maggior parte include il nome di una città reale in cui vive la vittima, il che fa sembrare un messaggio prodotto in serie più personale.
AnonyMousKIT fa parte di una famiglia più ampia di kit simili. I ricercatori hanno trovato decine di installazioni correlate su molti domini, alcune avviate nello stesso secondo e con infrastrutture di back-end condivise, segno che un piccolo gruppo di operatori gestisce contemporaneamente diversi negozi online con marchi diversi.
Ecco un dettaglio davvero incoraggiante nascosto nel rapporto. Gli "strumenti di sblocco" pubblicizzati da questi negozi online servono principalmente da esca. Quasi tutti i telefoni presi di mira utilizzano chip Apple sufficientemente recenti da impedire che una vulnerabilità pubblica raggiunga il loro Secure Enclave. I criminali hanno bisogno del tuo codice di accesso e delle tue credenziali perché non esiste una scorciatoia per aggirare la protezione hardware di Apple. La tua migliore difesa funziona già.
Apple ha dichiarato esplicitamente che non richiederà mai la password, il codice di accesso del dispositivo o il codice di autenticazione a due fattori, né chiederà mai di confermare una richiesta di autenticazione a due fattori. Considerate come falso qualsiasi chiamata, SMS o email che richieda questi dati, indipendentemente da quanto accurate sembrino essere le informazioni sul vostro dispositivo.
Oltre ad attivare la protezione contro il furto del dispositivo ( l'hai già fatto, vero? ), continua a condividere questi suggerimenti e le migliori pratiche con il tuo team. La migliore abitudine numero 1: non dare mai, in nessun caso, il tuo codice di accesso, la password o il codice di verifica a chiunque ti chiami, ti mandi un SMS o ti invii un'email per primo, nemmeno se sembra amichevole e conosce i dettagli del tuo telefono. Condividi questo articolo con il tuo team questa settimana, parlane per cinque minuti alla prossima riunione e sarai già più al sicuro oggi di quanto lo fossi ieri.
Apple ti chiama, ti invia un SMS o un'email chiedendoti il codice di accesso o il codice di autenticazione a due fattori? No. Apple ha dichiarato chiaramente che non ti chiederà mai la password, il codice di accesso del dispositivo o il codice di autenticazione a due fattori e non ti chiederà mai di toccare "Accetta" in una richiesta di autenticazione a due fattori. Considera qualsiasi richiesta di questi dati come falsa.
Come faceva il truffatore a conoscere il modello del mio telefono e la mia posizione? La truffa ricava queste informazioni direttamente dal dispositivo rubato, incluso il numero di modello Apple e lo stato di "Trova il mio iPhone" in tempo reale. Tale precisione fa sì che il messaggio sembri legittimo, anche se proviene da un criminale e non da Apple.
Una voce generata dall'intelligenza artificiale è davvero abbastanza convincente da ingannare le persone? Sì, e questo è un dato da non sottovalutare. La voce che si cela dietro queste chiamate è disponibile in tre lingue e segue un copione naturale e pacato che guida le vittime nella conferma della proprietà e nella ripetizione di un codice di accesso, il tutto per circa dieci centesimi a chiamata.
Cosa devo fare se ricevo una di queste chiamate o messaggi? Riaggancia o ignorali. Non condividere mai un codice di accesso, una password o un codice di verifica con chiunque ti contatti per primo. Inoltra i messaggi sospetti a reportphishing@apple.com e contatta direttamente Apple tramite i canali ufficiali se desideri una conferma.
Questa truffa riesce effettivamente a penetrare nell'hardware del telefono? No. Non si tratta di un exploit tecnico. L'intero schema si basa sul fatto che tu fornisca le tue credenziali. Rifiuta questa richiesta e i truffatori non avranno più nulla da fare.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.