Il Dipartimento della Difesa (DoD) ha lavorato a un nuovo standard universale chiamato Cybersecurity Maturity Model Certification (CMMC). Questo modello è in fase di sviluppo a causa della lenta adozione del suo predecessore, il Defense Acquisition Federal Regulation Supplement (comunemente noto come "DFARS"). È stato ampiamente riconosciuto che le prescrizioni standard del DFARS non funzionavano e inducevano i contractor del DoD a dichiarare falsamente di essere conformi alle prescrizioni in esso contenute, quando in realtà non lo erano. Questa consapevolezza ha portato alla definizione di una scala di maturità della sicurezza informatica a cinque livelli, in base alla quale i contractor del DoD possono autovalutarsi e ottenere la certificazione. Questo standard è noto come CMMC.
È possibile consultare la bozza v0.7 del CMMC, disponibile qui: sito web del CMMC . Questo documento illustra come le aziende verranno valutate sulla scala di maturità basata sugli standard NIST, da 1 a 5, dove 1 indica un'igiene di base in materia di sicurezza informatica e 5 indica un programma di sicurezza informatica avanzato e progressivo che combina politiche, processi, ripetibilità ed efficacia nella protezione proattiva dalle minacce informatiche. Il CMMC si concentra sui controlli tradizionali NIST 8700-171, aggiungendo al contempo alcuni controlli "Altri" per potenziare questo programma specifico del Dipartimento della Difesa. Le aree standard delle misure di controllo includono:
Sebbene il CMMC sia ancora in fase di sviluppo, le prime bozze mostrano che le organizzazioni potranno certificarsi come conformi a uno dei 5 livelli descritti di seguito. Il CMMC esaminerà e combinerà diversi standard e best practice di sicurezza informatica e mapperà questi controlli e processi su diversi livelli di maturità, che vanno da un livello di igiene informatica di base a uno avanzato. Ecco cosa sappiamo attualmente sui livelli del CMMC e sui rispettivi requisiti:
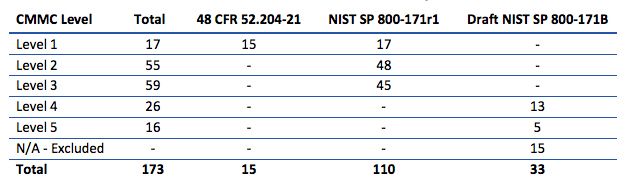
Resta ancora da stabilire a quale livello un appaltatore del Dipartimento della Difesa debba essere certificato per gestire le Informazioni Controllate Non Classificate (CUI) nelle sue attività a supporto dell'industria della difesa. Ulteriori informazioni seguiranno man mano che le informazioni saranno sviluppate e rese disponibili da questa nuova iniziativa legislativa e da questo nuovo standard. È noto che, in base ai dati CUI a cui un appaltatore, un subappaltatore o un responsabile della difesa ha accesso, determinerà il livello di conformità richiesto a tale fornitore.
Prime e subappaltatori non saranno soggetti agli stessi requisiti di sicurezza CMMC su tutti i contratti : Fonte: FedScoop.com
La pandemia di COVID-19 ha causato ritardi in molti programmi di conformità CMMC, come pubblicato in questo articolo . Nuove informazioni saranno pubblicate non appena disponibili.
Per prima cosa, valuta la conformità delle tue operazioni allo standard NIST 800-171, su cui si basa il CMMC (con alcuni controlli aggiuntivi).
Utilizzando i 14 domini di controllo sopra elencati, valuta te stesso direttamente o tramite un consulente di sicurezza informatica. Misura e rendiconta la tua conformità in ciascuno dei 14 domini di controllo.
In secondo luogo, crea un piano di sicurezza del sistema in cui delinei le protezioni attualmente in atto, come richiesto dai requisiti NIST 800-171.
Questo documento ti consente di iniziare a mettere per iscritto tutte le misure di protezione messe in atto per proteggere le tue Informazioni Non Classificate Controllate (CUI).
In terzo luogo, documentate i vostri piani di bonifica per affrontare le aree in cui non siete conformi allo standard NIST 800-171.
Spesso ciò avviene sotto forma di registro dei rischi con un elenco prioritario delle lacune in base alla criticità, all'impatto e alla materialità per l'organizzazione.
In quarto luogo, inizia a mettere in atto i tuoi piani di risanamento e affronta le LACUNE identificate nel terzo passaggio sopra.
Collaborare con un'organizzazione di consulenza o un fornitore di servizi gestiti può spesso offrire alcuni dei metodi più rapidi ed efficienti per affrontare le carenze del programma di sicurezza informatica. Questo perché l'MSP viene valutato in base ai risultati. Cercare di farlo internamente, con tutte le altre richieste al personale, può portare al burnout e, in questa economia con un tasso di disoccupazione così basso, al turnover del personale. Quindi, siate cauti quando cercate di affrontare questo nuovo standard con le vostre risorse interne.
Infine, assicurati di documentare i tuoi processi con elementi che possano essere utilizzati per dimostrare che fai ciò che dici di fare.
Troppo spesso, durante gli audit, il processo è completo, ma non c'è modo o non vengono raccolte prove per dimostrare facilmente che il processo sia stato seguito. Progetta il tuo programma di conformità per conservare artefatti o prove del completamento del processo. Ad esempio, crea una procedura di licenziamento con un registro per ogni dipendente che ha lasciato il tuo impiego.
CyberHoot è stato progettato per garantire la conformità di tutti i dipendenti, ricordando, monitorando e segnalando al management chi è conforme e chi non lo è alle policy, ai processi e alla formazione sulla sicurezza informatica. Automatizza completamente questo processo, eliminando la necessità di gestire la burocrazia, eseguire audit individuali dei file HR o altro. La facilità d'uso e la semplicità di CyberHoot sono dimostrate da questa citazione di un cliente:
" Ho ottenuto risultati migliori in un solo giorno di utilizzo di CyberHoot rispetto a un anno di tentativi con il nostro vecchio prodotto!" — Daniel Rickman, J&L Cable
Visita CyberHoot.com per una prova gratuita e inizia a prepararti per gli audit e le certificazioni CMMC.
Neoscope è attiva da 12 anni e aiuta i clienti del New England e degli Stati Uniti a monitorare, gestire e migliorare la loro infrastruttura IT. Lo facciamo in modo da fornire una traccia di controllo con processi che superano ogni verifica. Contatta Neoscope oggi stesso per discutere le tue esigenze di preparazione al CMMC. Il tuo approccio proattivo potrebbe evitare la perdita di contratti governativi critici a causa di fallimenti nella certificazione CMMC.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

In sintesi: l'intelligenza artificiale può rendere i noti attacchi informatici più rapidi e facili da scalare. Restano comunque fondamentali solide basi di sicurezza...
Leggi di più
Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di piùOffri ai tuoi collaboratori una visione più acuta, grazie a un approccio positivo che supera i tradizionali test di phishing.

