Autrice : Katie Boquetti | Redazione : Craig Taylor
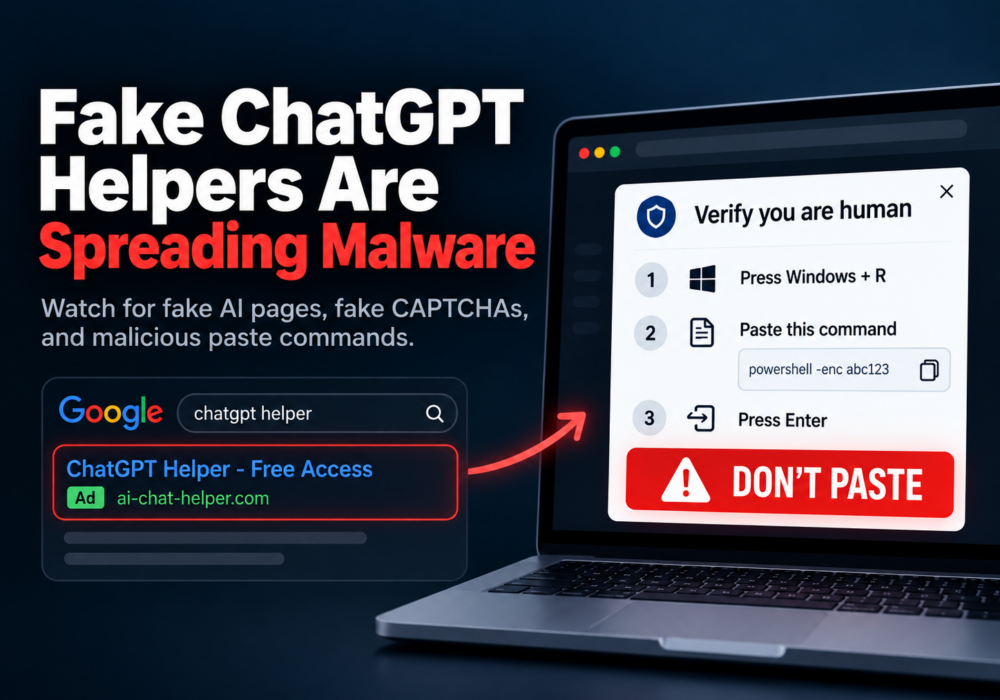
Un CAPTCHA dovrebbe verificare se sei un essere umano, non se ti sottopone a un provino per il reparto IT.
Se "dimostrare di essere umano" significa aprire PowerShell, l'unico comando necessario è: chiudi la scheda.
I criminali chiamano le loro istruzioni "fix". I ricercatori di sicurezza chiamano questo trucco "ClickFix" . Un falso CAPTCHA o un messaggio di errore ti induce a eseguire un comando che installa un malware.
Conosci già questo trucco? Aiuta a proteggere la prossima persona che non lo conosce. Informa il tuo team IT e poi utilizza il canale di segnalazione appropriato:
Segnala inoltre i falsi GPT, le pubblicità ingannevoli e le pagine ospitate tramite gli strumenti di segnalazione degli abusi delle rispettive piattaforme.
Segnala l'URL esatto della pagina sospetta o del contenuto dannoso. Non segnalare un intero dominio di hosting legittimo.
Utilizza le prove che già possiedi. Non eseguire il comando, non visitare nuovamente il sito e non scaricare malware per indagare. Lo hai già eseguito? Disconnettiti dalla rete e contatta prima il supporto IT.
La sicurezza informatica è un lavoro di squadra. Un avviso tempestivo può aiutare i difensori a proteggere la persona successiva, impegnata a terminare il proprio lavoro.
Per tutti coloro che utilizzano ClickFix per la prima volta, ricordate: non eseguite mai un comando per dimostrare di essere umani. Scegliere le biciclette è fastidioso. Dare il proprio computer ai criminali è molto peggio.
— Craig
A fine settembre 2026, Huntress ha analizzato i risultati sponsorizzati di Google per ricerche come "chatgpt". Questi risultati hanno portato alla scoperta di file GPT personalizzati creati da un hacker e denominati "Plus 5.6" sul sito chatgpt.com.
Un falso avviso di servizio indirizzava i visitatori a una pagina di "backup" di Google Sites. Il suo falso CAPTCHA di Cloudflare li istruiva a incollare ed eseguire un comando PowerShell. Tale comando avviava un'infezione da trojan ad accesso remoto.
Huntress ha segnalato almeno 40 incidenti correlati che coinvolgono quel dominio Google Sites. È stato confermato che due di questi sono avvenuti tramite un GPT personalizzato.
Un trojan di accesso remoto, o RAT, consente agli aggressori di assumere il controllo di un computer infetto. Questo RAT può accedere a telecamere e microfoni, cercare file e installare ulteriore malware.
Non è necessario memorizzarne i dettagli interni. Riconoscere una richiesta inaspettata di eseguire dei comandi è un'abilità utile per un dipendente.
Di seguito, cinque consigli fondamentali per i lettori, pensati per aiutarvi a navigare in sicurezza online.
I GPT personalizzati sono versioni personalizzate di ChatGPT. Possono includere istruzioni, file di riferimento e strumenti senza che il creatore debba scrivere codice.
I file GPT e le pagine Google Sites creati dagli utenti possono essere ospitati su domini familiari. Un host affidabile non garantisce l'identità o le intenzioni del creatore.
Ora tocca a te: esamina attentamente cosa ti chiede di fare la pagina. Sii cauto quando un presunto strumento di supporto richiede credenziali, download o comandi.
Un risultato contrassegnato come "Sponsorizzato" è una pubblicità a pagamento. Anche i criminali comprano spazi pubblicitari.
Ora tocca a te: digita chatgpt.com, usa un segnalibro affidabile oppure apri l'app ufficiale. Fai lo stesso per i servizi bancari, la gestione delle buste paga e gli strumenti aziendali di tutti i giorni.
Un segnalibro ti aiuta a raggiungere il servizio desiderato. Una volta arrivato, dovrai comunque valutare i contenuti creati dagli utenti.
Una verifica umana non dovrebbe mai richiedere l'esecuzione di comandi in Esegui, PowerShell o Terminale di Windows.
Ora tocca a te: chiudi la scheda e segnala la richiesta. Non seguire le istruzioni che ti chiedono di premere Windows + R, incollare un comando ed eseguirlo.
La documentazione tecnica legittima a volte fornisce dei comandi. Tuttavia, le istruzioni di risoluzione dei problemi inaspettate devono essere verificate tramite il canale di supporto IT abituale.
Non eseguire mai un comando per dimostrare di essere umano.
Un servizio sovraccarico e una scorciatoia immediata possono far sembrare utile un'istruzione rischiosa. Fermati un attimo quando quella scorciatoia ti porta in un posto sconosciuto. Fermati un attimo quando ti spinge ad agire immediatamente, conferma la sua autorità di imporre un'azione o cerca di attuarla silenziosamente invece di seguire la procedura "per convenienza".
Ora tocca a te: riattiva il servizio ufficiale. Verifica il problema tramite il canale di supporto ufficiale, il tuo team IT o un numero di assistenza dedicato.
Anche le persone intelligenti e prudenti possono commettere errori. Segnalare tempestivamente l'accaduto offre ai soccorritori maggiori possibilità di limitare i danni.
Ora tocca a te: disconnettiti dal Wi-Fi e scollega qualsiasi cavo di rete. Usa un altro dispositivo per contattare immediatamente l'assistenza IT o il tuo fornitore di servizi gestiti.
Condividi il sito web, l'ora approssimativa e ciò che hai incollato o eseguito. Non eseguire nuovamente il comando né tentare altre soluzioni proposte da altri siti web.
Segui le istruzioni del reparto IT per il ripristino e per eventuali modifiche della password o revoca della sessione. Mantieni il dispositivo scollegato finché il personale addetto all'assistenza non lo ripristinerà.
Leader: ringraziate chi segnala un problema e datevi punti bonus se lo riconoscete pubblicamente. Rendete facile chiedere aiuto. La paura di fare brutta figura non dovrebbe mai ritardare una segnalazione utile.
Queste abitudini funzionano al meglio se affiancate alla protezione tecnica. La consapevolezza offre alle persone un utile momento di riflessione. I controlli tecnici offrono ulteriori opportunità per prevenire o rilevare un attacco.
I falsi helper di ChatGPT stanno diffondendo malware. Puoi aiutare il tuo team a riconoscere la trappola senza dover diventare un analista di malware.
Insegnate un'abitudine questa settimana: non eseguite mai un comando solo per dimostrare di essere umani. Apprezzate chi si ferma un attimo e segnala l'accaduto.
Le brevi e coinvolgenti lezioni di CyberHoot e le simulazioni di phishing con rinforzo positivo aiutano i team a prendere decisioni più sicure. Inizia con una lezione e condividila con un collega.
Ridete, imparate e scatenatevi!
ClickFix è una tecnica di ingegneria sociale che utilizza falsi errori o richieste di verifica per indurre le persone a eseguire comandi dannosi. Non eseguire mai un comando per dimostrare di essere umano. Verifica le istruzioni di risoluzione dei problemi inaspettate con il tuo team IT.
Un GPT personalizzato è una versione personalizzata di ChatGPT con istruzioni, file di riferimento o strumenti. Può essere creato senza programmazione. I GPT creati dagli utenti possono apparire su chatgpt.com; la loro presenza su questo sito non implica che OpenAI ne abbia creato o approvato le istruzioni.
Digita chatgpt.com direttamente, usa un segnalibro affidabile o apri l'app ufficiale. Evita di usare risultati sponsorizzati come scorciatoia. Raggiungere il sito web ufficiale non rende affidabili tutti i GPT creati dagli utenti.
Se hai eseguito il comando o non sei sicuro che sia stato eseguito, disconnetti il dispositivo dalla rete. Contatta immediatamente il reparto IT o il tuo fornitore di servizi gestiti da un altro dispositivo. Indica da dove proviene il comando e quando si è verificato. Non rieseguire il comando né riconnettere il dispositivo finché il reparto IT non lo avrà ripulito.
Visualizzare una pagina o copiare del testo non dimostra che sia stato eseguito un malware. Chiudi la pagina e segnala l'accaduto. Comunica al reparto IT se hai anche incollato del testo in Esegui o in un terminale, scaricato o aperto un file, o inserito delle credenziali. In caso di dubbi, chiedi assistenza.
Informate prima il reparto IT. Google Safe Browsing dispone di moduli separati per segnalazioni di phishing e malware. Microsoft SmartScreen accetta segnalazioni di siti non sicuri. Gli esperti di sicurezza informatica possono inviare URL attivi e diretti di distribuzione di malware a URLhaus. Segnalate i crimini informatici negli Stati Uniti all'FBI IC3. Utilizzate i link all'inizio di questo articolo.
Iniziate con linee guida chiare, segnalibri affidabili, formazione efficace e reportistica semplice. Mantenete attive le protezioni del browser e degli endpoint. Chiedete al reparto IT quali controlli e monitoraggi delle applicazioni sono più adatti alla vostra azienda. I costi variano; la sensibilizzazione e i controlli tecnici devono lavorare in sinergia.
Norme di invio di URLhaus ; Linee guida di Google Safe Browsing per la segnalazione di siti non sicuri ; Linee guida di Microsoft per la segnalazione di siti non sicuri ; Centro per la segnalazione di crimini informatici dell'FBI.
Huntress: Gli aggressori abusano dei GPT personalizzati di ChatGPT per diffondere RAT tramite ClickFix — indagine sulla campagna principale.
The Hacker News: Gli hacker abusano delle GPT personalizzate di ChatGPT per diffondere RAT tramite esche ClickFix — Articolo del 30 settembre 2026.
Microsoft: Pensaci bene prima di cliccare (correggi) — tecnica e difese tecniche.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Gravità: CRITICA (CVSS 9.2) | Data di emissione: 22 ottobre 2026 Il 21 ottobre sono state scoperte due vulnerabilità critiche in PHP,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Anche prima che Claude Code realizzasse...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.