Questo articolo illustra i passaggi da adottare immediatamente quando si è sotto attacco da questa forma di attacco... che ho soprannominato "Attacco Domino". Questo attacco si compone di fasi distinte che gli hacker sfruttano in sequenza. Interrompete la sequenza il prima possibile con azioni evasive e una buona formazione dei dipendenti, che utilizzino strumenti come CyberHoot per aiutarli a individuare gli attacchi di phishing e a proteggere scrupolosamente le proprie password! Se siete interessati a formare i vostri dipendenti, visitate il sito web di formazione CyberHoot.com e vi metteremo in contatto con uno dei nostri rivenditori.
Fase 1 della "Breccia Domino" :
Un cliente, Finance@IronCladCookware.com, ha ricevuto un'email da un fornitore con cui collabora regolarmente, in cui gli veniva chiesto di esaminare una fattura protetta da password su Google Docs, Dropbox o altre piattaforme online. Sebbene la richiesta fosse insolita, trattandosi di un fornitore importante con cui lavoriamo abitualmente, abbiamo provveduto senza esitazione. Abbiamo poi scoperto che il dominio email del fornitore era errato per una sola lettera (ad esempio, un'email da Twirlstool.com potrebbe provenire da Twrlstool.com, con una "i" mancante). Il sito web a cui ci siamo collegati aveva rubato le credenziali di accesso di un nostro dipendente. Gli hacker hanno quindi scansionato ogni singolo indirizzo email in ogni cartella della casella di posta compromessa della nostra azienda.
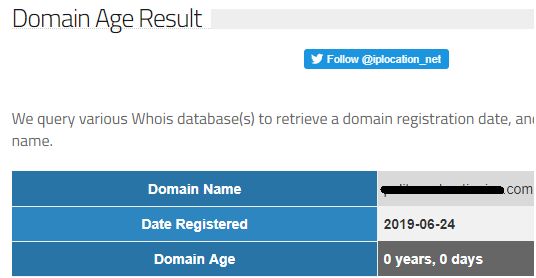
Fase 2: la seconda tessera del domino cade (viene registrato un nome di dominio simile)
Nello screenshot qui sotto, gli hacker hanno registrato oggi un nome di dominio simile da utilizzare nella Fase 3. Questo dominio è molto simile al dominio dell'azienda presa di mira e verrà utilizzato come base per questi attacchi.
Fase 3: Il terzo domino – Sfruttare le relazioni di fiducia
L'hacker crea quindi una serie di email apparentemente innocue ma efficaci, progettate per sfruttare il rapporto di fiducia che avete con fornitori, clienti, familiari e amici, inviandole da un account email fasullo. Nel mio esempio fittizio: Finance@IroncldCookware.com viene utilizzato al posto di Finance@IroncladCookware.com per inviare email di furto di credenziali agli indirizzi email presenti nell'account email compromesso originale di IroncladCookware.com. L'efficacia di questo attacco risiede nel fatto che il nome del mittente è molto probabilmente riconosciuto e accettato dal destinatario come quello di un utente legittimo. Il payload dell'attacco ha maggiori probabilità di successo proprio grazie a questa fiducia implicita.
Fase 4: Molteplici tessere del domino iniziano a cadere sui tuoi contatti
Gli hacker non si fermeranno qui. Che le violazioni degli account email abbiano inizio... la maggior parte delle persone cliccherà rapidamente su un'email simile a quella di qualcuno che conosce, senza pensarci due volte. Meno persone forniranno le credenziali per visualizzare una fattura, un saldo in sospeso o qualsiasi altra transazione finanziaria plausibile... il che porterà a un numero sempre maggiore di aziende violate e prese di mira. Questo è noto come effetto domino.
Ecco alcuni consigli pratici su come proteggersi e come anticipare le tessere del domino quando la tua azienda partecipa a uno di questi eventi!
Fase 1: Redigere un'e-mail di risposta rapida e inviarla immediatamente a tutti i contatti per informarli del dominio fasullo e degli attacchi mirati.
Fase 2: Ricerca l'ISP del nome di dominio appena registrato e invia un reclamo per abuso relativo a un attacco di phishing da un nome di dominio simile, chiedendo che venga rimosso immediatamente.
Il tempo è essenziale. Nel mondo reale, nel momento in cui un dominio simile viene registrato ed è pronto per essere utilizzato, le email di attacco iniziano a fluire verso tutti i tuoi fornitori, clienti, amici e familiari. Le tessere del domino iniziano a cadere quando le persone che si fidano di te e del tuo nome cliccano sulla fattura o sulla richiesta di accesso fasulla e si ritrovano compromesse.
Inviare questa nota di avvertimento a chiunque ti venga in mente è un primo passo cruciale e urgente.
Il resto di questi passaggi deve essere eseguito in ordine crescente di protezione. Non tutte queste misure hanno un costo. Alcune sono estremamente efficaci in termini di protezione (come l' autenticazione a più fattori ).
Protezione di base:
Protezione avanzata:
Protezione avanzata:
Chiamare all'azione:
La protezione di base è fondamentale per tutte le aziende. Contatta CyberHoot oggi stesso per essere messo in contatto con un rivenditore che fornirà ai tuoi dipendenti la formazione necessaria per contrastare gli attacchi a catena. Prevenire è meglio che curare. Per scoprire come proteggersi da minacce simili tramite attacchi via email, clicca qui.
Segui queste istruzioni di CyberHoot per recuperare il tuo account email compromesso.
Craig, co-fondatore di CyberHoot
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Ricordo i primi giorni di...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.