I kit di phishing basati sull'intelligenza artificiale stanno cambiando le regole del gioco, ma in senso negativo

6 gennaio 2026 | Blog I kit di phishing basati sull'intelligenza artificiale stanno cambiando le regole del gioco, ma in senso negativo

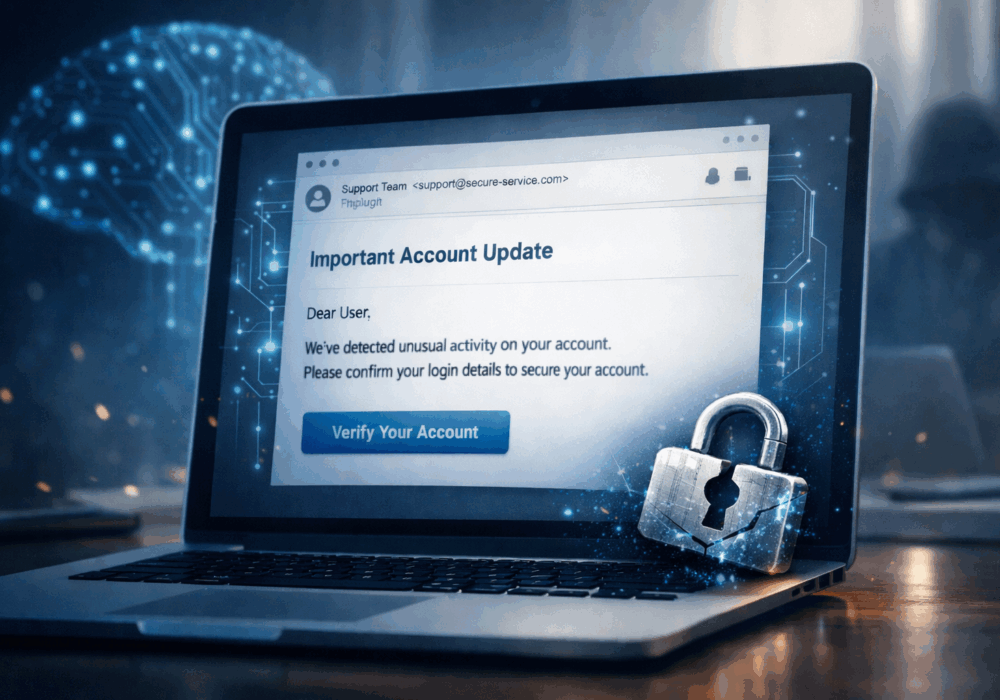
Un tempo le email di phishing erano facili da individuare. Errori grammaticali, link strani, truffe palesi.

Quei giorni sono finiti.

Secondo The Hacker News , una nuova generazione di kit di phishing basati sull'intelligenza artificiale sta rendendo gli attacchi più intelligenti, veloci e molto più difficili da contrastare. Questi strumenti automatizzano le campagne di phishing che un tempo richiedevano settimane di pianificazione ed esecuzione da parte di hacker altamente qualificati. Quegli hacker dovevano padroneggiare l'arte dell'inganno e della manipolazione. Ora non è più così.

Oggi, chiunque può acquistare un kit di phishing su un forum del dark web e lanciare una campagna di phishing ben fatta e convincente in pochi minuti. È quasi facile come andare su Amazon, comprare un audiolibro e ascoltarlo subito dopo. La barriera d'ingresso è crollata. La minaccia si è moltiplicata. E quando le violazioni hanno successo, i danni sono molto più gravi e di natura più sfruttatrice.

Nessuna attività è sicura: né le piccole imprese, né le grandi imprese, né chiunque altro nel mezzo.

Cosa fanno di diverso questi nuovi kit di phishing?

I moderni kit di phishing non sono più semplici pagine di login false. Sono piattaforme di attacco sofisticate e complete.

Ecco cosa li rende pericolosi.

  • Usano AI sembrare umano – Gli aggressori usano l'intelligenza artificiale per scrivere email e pagine web che suonino naturali. Niente inglese stentato. Niente frasi imbarazzanti. I messaggi sembrano provenire direttamente da Microsoft, Google o dal tuo team IT. Se ti affidi alla formazione "rileva l'errore di battitura", fallirai.
  • Forniscono la verifica delle credenziali in tempo reale – I kit di phishing testano immediatamente le password rubate confrontandole con quelle dei servizi online reali. Se la password viene digitata in modo errato, alla vittima viene chiesto di riprovare. Questo aumenta notevolmente la possibilità che gli aggressori riescano a ottenere credenziali funzionanti.
  • Giocano a nascondino con le squadre di sicurezza – i kit di phishing possono rilevare quando VPN, gli scanner di sicurezza e i ricercatori di minacce stanno osservando. Quando percepiscono che un professionista della sicurezza sta analizzando la landing page dannosa, mostrano immediatamente contenuti innocenti o non visualizzano nulla. I team di sicurezza non vedono nulla di sospetto, mentre le vittime reali vedono la pagina di accesso dannosa che ruba le credenziali.
  • Personalizzano automaticamente gli attacchi – L'intelligenza artificiale aiuta gli aggressori a personalizzare i messaggi in base al settore, al ruolo e alla lingua. Un contabile riceve un'email diversa da un CEO. Un dipendente scolastico riceve un'esca diversa da un operatore sanitario. Sembra una cosa personale, perché lo è.

Perché le difese tradizionali sono in difficoltà

I filtri email sono ancora importanti, ma non sufficienti. Questi kit sono progettati per aggirare:

  • Filtri antispam e antiphishing
  • Rilevamento basato sulla firma
  • Formazione sulla consapevolezza della sicurezza basata sulla paura

Gli aggressori ottimizzano il phishing nello stesso modo in cui le aziende ottimizzano i canali di marketing: più clic, migliori tassi di conversione, meno rumore.

Se la tua unica difesa è "non cliccare", stai scommettendo contro la natura umana. La risposta non è la paura, ma formare dipendenti che pensino in modo critico, verifichino istintivamente e riferiscano con sicurezza quando qualcosa non va.

Cosa aiuta davvero adesso

Non esiste una soluzione miracolosa, ma ci sono mosse più intelligenti.

  • Supponiamo che le password verranno rubate – Le password da sole non sono più sufficienti. L'autenticazione a più fattori, compresa una spinta verso chiavi di accesso, sono necessari per proteggere i sistemi critici, in particolare la posta elettronica e l'accesso remoto.
  • Concentrati sul comportamento, non sulla colpa – Una formazione efficace crea abitudini solide attraverso il rinforzo positivo dei buoni comportamenti. Premia i dipendenti quando chiedono: Chi ha inviato questo? Perché ora? Questa richiesta ha senso? Celebrare la verifica, anziché punire gli errori, rafforza la resilienza.
  • Fai attenzione agli abusi, non solo ai clic – Il vero segnale spesso arriva dopo il phishing. Posizioni di accesso insolite, orari insoliti o percorsi impossibili sono componenti essenziali di qualsiasi programma informatico.
  • Fornire simulazioni di phishing realistiche – i test di phishing eccessivamente semplificati (domini di invio prevedibili) creano una falsa fiducia e percentuali di clic più elevateLe simulazioni devono riflettere ciò che gli aggressori fanno realmente. Le moderne simulazioni di phishing eseguite nel browser (non nei sistemi di posta elettronica) fanno la differenza maggiore senza alienare gli utenti finali.

Il grande asporto

L'intelligenza artificiale non ha inventato il phishing. Lo ha semplicemente amplificato.

Questi nuovi kit di phishing riducono le competenze richieste agli aggressori, aumentando al contempo la difficoltà per chi si difende. Questo divario si amplia con l'adozione diffusa dell'intelligenza artificiale. L'obiettivo non è bloccare ogni clic, ma formare dipendenti che riflettano prima di cliccare, verifichino in caso di incertezza e segnalino quando qualcosa sembra strano. Prevenzione attraverso la consapevolezza, non perfezione attraverso la paura.


Risorse addizionali


Gli ultimi blog

Rimani aggiornato con le ultime novità informazioni sulla sicurezza

Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Avviso di CyberHoot: Microsoft Outlook non è disponibile. Il tuo buon senso, però, non lo è.

Avviso di CyberHoot: Microsoft Outlook non è disponibile. Il tuo buon senso, però, non lo è.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...

Leggi di più

Estensioni del browser dannose: come mantenere il browser pulito

Estensioni del browser dannose: come mantenere il browser pulito

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...

Leggi di più

Il tuo calendario ha un ospite indesiderato

Il tuo calendario ha un ospite indesiderato

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...

Leggi di più