गार्डिकोर के साइबर सुरक्षा विशेषज्ञों ने माइक्रोसॉफ्ट के "ऑटोडिस्कवर" फीचर में सुरक्षा संबंधी चिंताओं पर एक रिपोर्ट प्रकाशित की है । उन्होंने चार महीनों में "autodiscover.com" टॉप लेवल डोमेन (जैसे कि autodiscover.com.br (ब्राजील) या autodiscover.com.uk (यूनाइटेड किंगडम)) पंजीकृत करके अपने अनधिकृत एक्सचेंज सर्वरों पर 372,072 से अधिक डोमेन क्रेडेंशियल और लगभग 100,000 अद्वितीय पासवर्ड एकत्र किए।
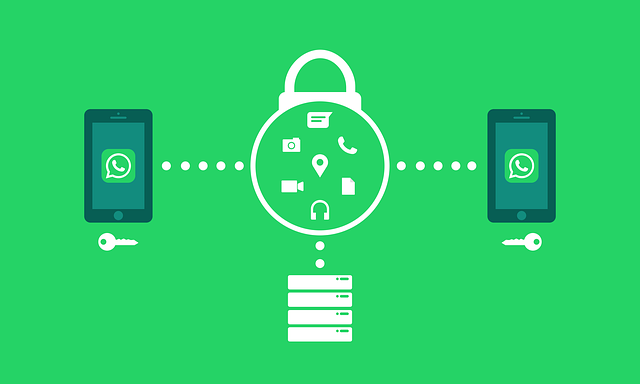
फेसबुक के स्वामित्व वाला मोबाइल ऐप व्हाट्सएप , उपयोगकर्ताओं को टेक्स्ट मैसेज भेजने, वॉइस कॉल करने और अन्य व्हाट्सएप उपयोगकर्ताओं के साथ दस्तावेज़ साझा करने की सुविधा देता है। आरोप है कि जेफ बेजोस का 2018 का तलाक उनके मोबाइल में व्हाट्सएप की सुरक्षा खामी के कारण हुई तस्वीरों की चोरी से जुड़ा था, जिसके चलते हैकर्स ने जेफ और उनकी प्रेमिका की तस्वीरें चुरा ली थीं। 2018 में बेजोस पर हुए हमले के बाद से व्हाट्सएप अपनी सुरक्षा संबंधी छवि सुधारने के लिए लगातार प्रयासरत है।
2021 के वसंत और गर्मियों में, हैकर्स ने चुपके से संयुक्त राष्ट्र (UN) के स्वामित्व वाले प्रोजेक्ट मैनेजमेंट सॉफ्टवेयर, उमोआ में घुसपैठ की, नेटवर्क तक पहुंच बनाई और आगे के हमलों में इस्तेमाल के लिए महत्वपूर्ण डेटा चुरा लिया। संयुक्त राष्ट्र महासचिव के प्रवक्ता स्टीफन डुजारिक के अनुसार, " संयुक्त राष्ट्र के नेटवर्क से चुराए गए डेटा का इस्तेमाल संयुक्त राष्ट्र के भीतर की एजेंसियों को निशाना बनाने के लिए किया जा सकता है, और संभवतः पहले ही किया जा चुका है।" इस रिपोर्ट में इसका विस्तृत विवरण दिया गया है ।
खुद को 5G का अग्रणी बताने वाली T-Mobile, साइबर सुरक्षा उल्लंघनों के मामले में CyberHoot की सबसे खराब कंपनियों में से एक है। पिछले सात वर्षों में T-Mobile को कम से कम 4 बार सुरक्षा उल्लंघनों का सामना करना पड़ा है। 2015 में , ग्राहकों के 15 करोड़ सामाजिक सुरक्षा नंबर और पते चोरी हो गए थे। 2018 में , 1 लाख ग्राहकों की व्यक्तिगत जानकारी लीक हो गई थी। 2019 में, 200,000 लाख ग्राहकों की व्यक्तिगत जानकारी सार्वजनिक हो गई थी। अंत में, 2020 में, एक और सुरक्षा उल्लंघन हुआ जिससे 2 लाख ग्राहक प्रभावित हुए। अब हमें पता चला है कि उन्होंने अब तक जो भी डेटा एकत्र किया था, वह सब चोरी हो गया है।
हाल ही में, इंटरनेट पर क्रिप्टोकरेंसी खरीदने और बेचने की सुविधा देने वाले क्रिप्टोकरेंसी एक्सचेंजों पर सक्रिय और सफल हमले हुए हैं। एक मामले में, पॉली नेटवर्क्स नामक एक चीनी क्रिप्टोकरेंसी एक्सचेंज से लगभग 600 मिलियन डॉलर मूल्य की क्रिप्टोकरेंसी चुरा ली गई। सौभाग्य से, हैकर इतना नैतिक था कि उसने पॉली नेटवर्क्स को लगभग पूरी (यदि नहीं तो) क्रिप्टोकरेंसी वापस कर दी, क्योंकि कंपनी ने उस खामी को ठीक करने का वादा किया था जिसका उसने फायदा उठाया था। पॉली नेटवर्क्स की घटना के कुछ हफ्तों बाद, जापान स्थित क्रिप्टोकरेंसी प्लेटफॉर्म लिक्विड पर हैकरों ने हमला किया और 100 मिलियन डॉलर मूल्य की क्रिप्टोकरेंसी चुरा ली। आखिर चल क्या रहा है?
माइक्रोसॉफ्ट की एज वल्नरेबिलिटी रिसर्च टीम ने हाल ही में "सुपर डुपर सिक्योर मोड" (एसडीएसएम) नामक एक नए फीचर के विकास के बारे में जानकारी प्रकाशित की है। एसडीएसएम को परफॉर्मेंस में उल्लेखनीय कमी किए बिना सुरक्षा को बेहतर बनाने के लिए डिज़ाइन किया गया है। इसके लिए, एसडीएसएम जावास्क्रिप्ट के जस्ट-इन-टाइम (जेआईटी) कंपाइलर्स को हटा देता है , जिन्हें पेज लोडिंग स्पीड और ब्राउज़र परफॉर्मेंस को बढ़ाने के लिए डिज़ाइन किया गया था, लेकिन हैकर्स द्वारा इनका आसानी से दुरुपयोग किया जा सकता है।
BazarCaller एक नया साइबर अपराध गिरोह है जो अपने पीड़ितों को जानकारी या डिवाइस तक पहुंच प्रदान करने के लिए विशिंग का उपयोग करता है। विशिंग एक दुर्भावनापूर्ण तरीका है जिसमें प्रतिष्ठित कंपनियों के नाम से फोन कॉल करना या वॉइस मैसेज छोड़ना शामिल है ताकि व्यक्तियों से उनकी व्यक्तिगत या वित्तीय जानकारी प्राप्त की जा सके। विशिंग, फ़िशिंग के समान है , लेकिन यह ईमेल के बजाय फोन पर की जाती है।
"इन सभी पेशकशों को मिलाकर, साइबरहूट निश्चित रूप से उद्योग में एक "विघटनकारी" तकनीक होगी और बड़ी संख्या में एमएसपी को साइन अप करेगी!"
मैक्स क्राइडर
प्रोजेक्ट मैनेजर | क्रिएटिव टेक्नोलॉजी सॉल्यूशंस
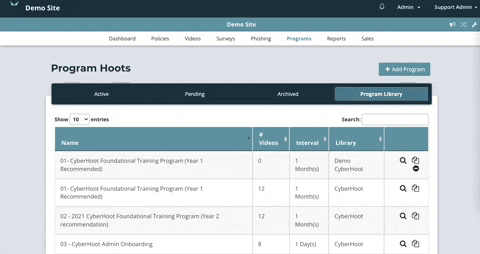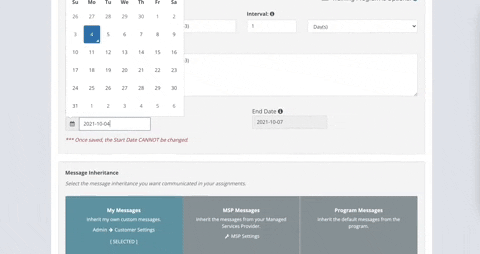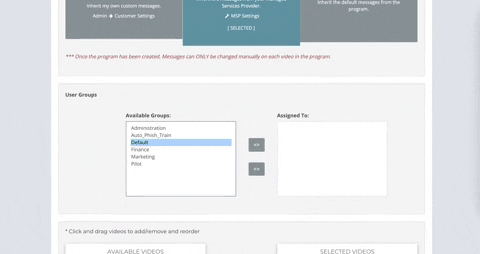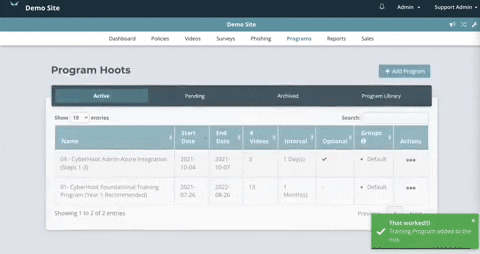
साइबरहूट ने अपने प्रोग्राम मॉड्यूल को साइबरहूट प्रशासकों द्वारा अनुरोधित कई बदलावों को ध्यान में रखते हुए अपडेट किया है। पहले, प्रशासकों को किसी प्रोग्राम को तिथि और समूह निर्दिष्ट करने से पहले उसे 'सक्रिय' करना पड़ता था। अब, साइबरहूट ने इसे और भी आसान बना दिया है, बस प्रोग्राम टैब पर जाएँ और दाईं ओर दिए गए वीडियो को गाइड के रूप में देखें।
साइबरहूट ने एक ऐसी सुविधा जोड़ी है जिससे एमएसपी, अनुपालन और उपयोगकर्ता असाइनमेंट से संबंधित साइबरहूट के प्रश्नों का संपर्क बिंदु के रूप में उत्तर दे सकते हैं। पहले, जब कोई उपयोगकर्ता साइबरहूट से किसी ईमेल का उत्तर देता था, तो ईमेल की प्रकृति चाहे जो भी हो, साइबरहूट के कर्मचारी प्रश्न प्राप्त करते थे और उसका उत्तर देते थे। अब, एमएसपी अपने पुनर्विक्रेता परिवेश में उपयोगकर्ताओं का संपर्क ईमेल सेट करके उनके प्रश्नों का उत्तर दे सकते हैं। ऐसा करने के लिए, दाईं ओर दिए गए वीडियो को एक मार्गदर्शक के रूप में देखें।
साइबरहूट ने प्रशासकों के लिए अपना रेफ़रल प्रोग्राम सेट अप करना और भी आसान बना दिया है, अगर उन्होंने अभी तक ऐसा नहीं किया है। अपने भुगतान सेट अप करने के लिए बस दाईं ओर दिए गए वीडियो में दिए गए निर्देशों का पालन करें।
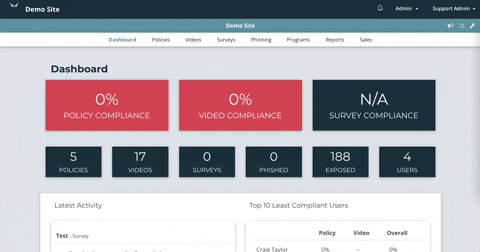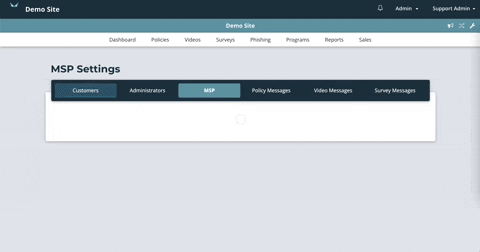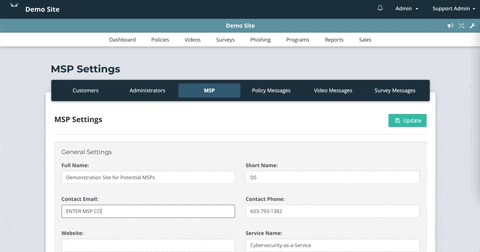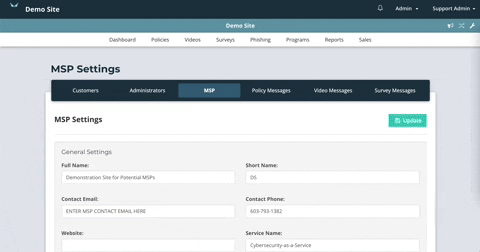
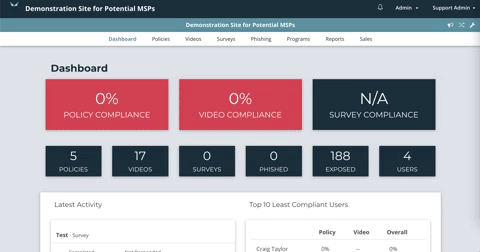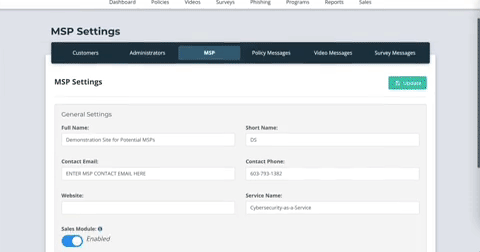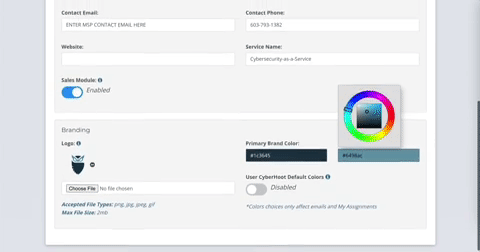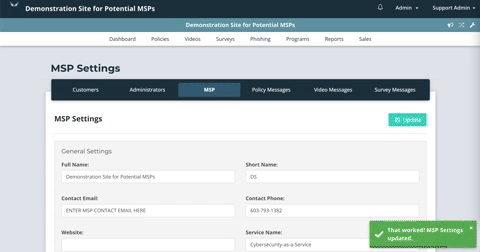
साइबरहूट के पुनर्विक्रेता अब अपने उपयोगकर्ताओं के लिए साइबरहूट अनुभव को और भी बेहतर बना सकते हैं। एमएसपी/पुनर्विक्रेता अब साइबरहूट से अपने उपयोगकर्ताओं को भेजे जाने वाले सभी संचारों में अपने लोगो और कंपनी के रंगों का उपयोग कर सकते हैं, जिससे उपयोगकर्ता के दृष्टिकोण से टूल का रूप और अनुभव बेहतर हो जाता है। इन सेटिंग्स को 'एमएसपी सेटिंग्स' के अंतर्गत 'एमएसपी' अनुभाग में समायोजित किया जा सकता है। संदर्भ के लिए दाईं ओर दिया गया वीडियो देखें।
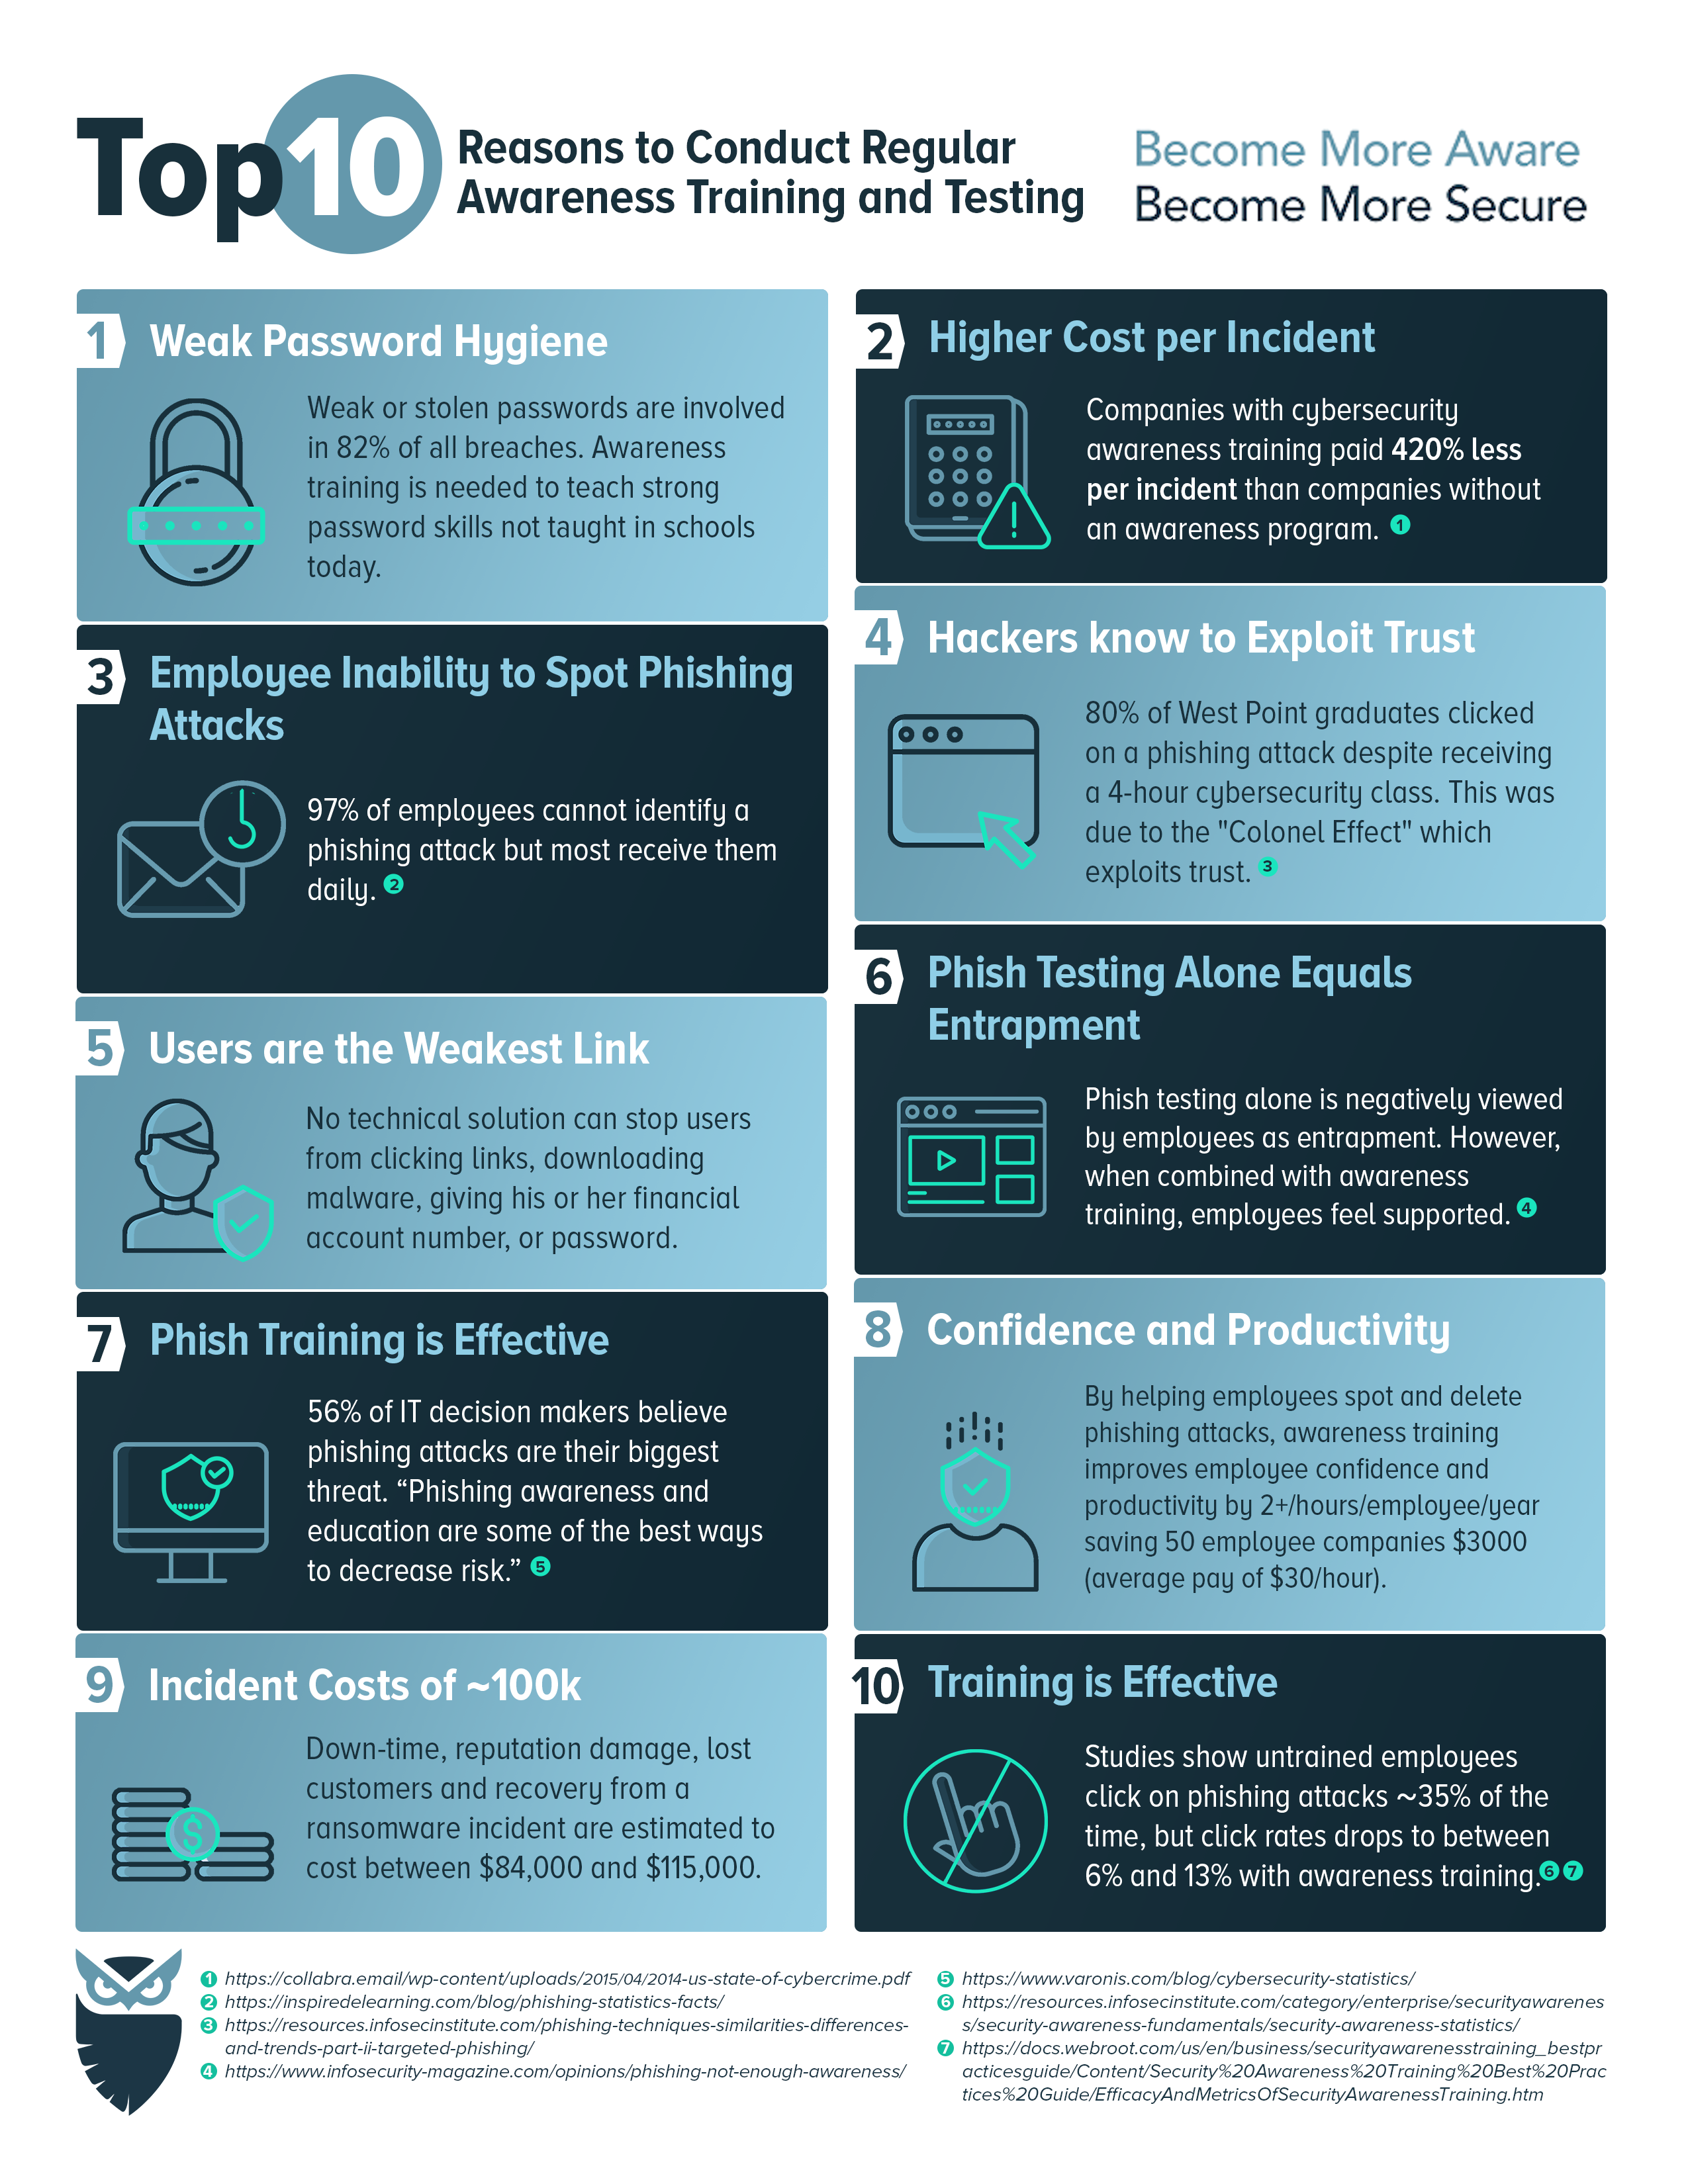
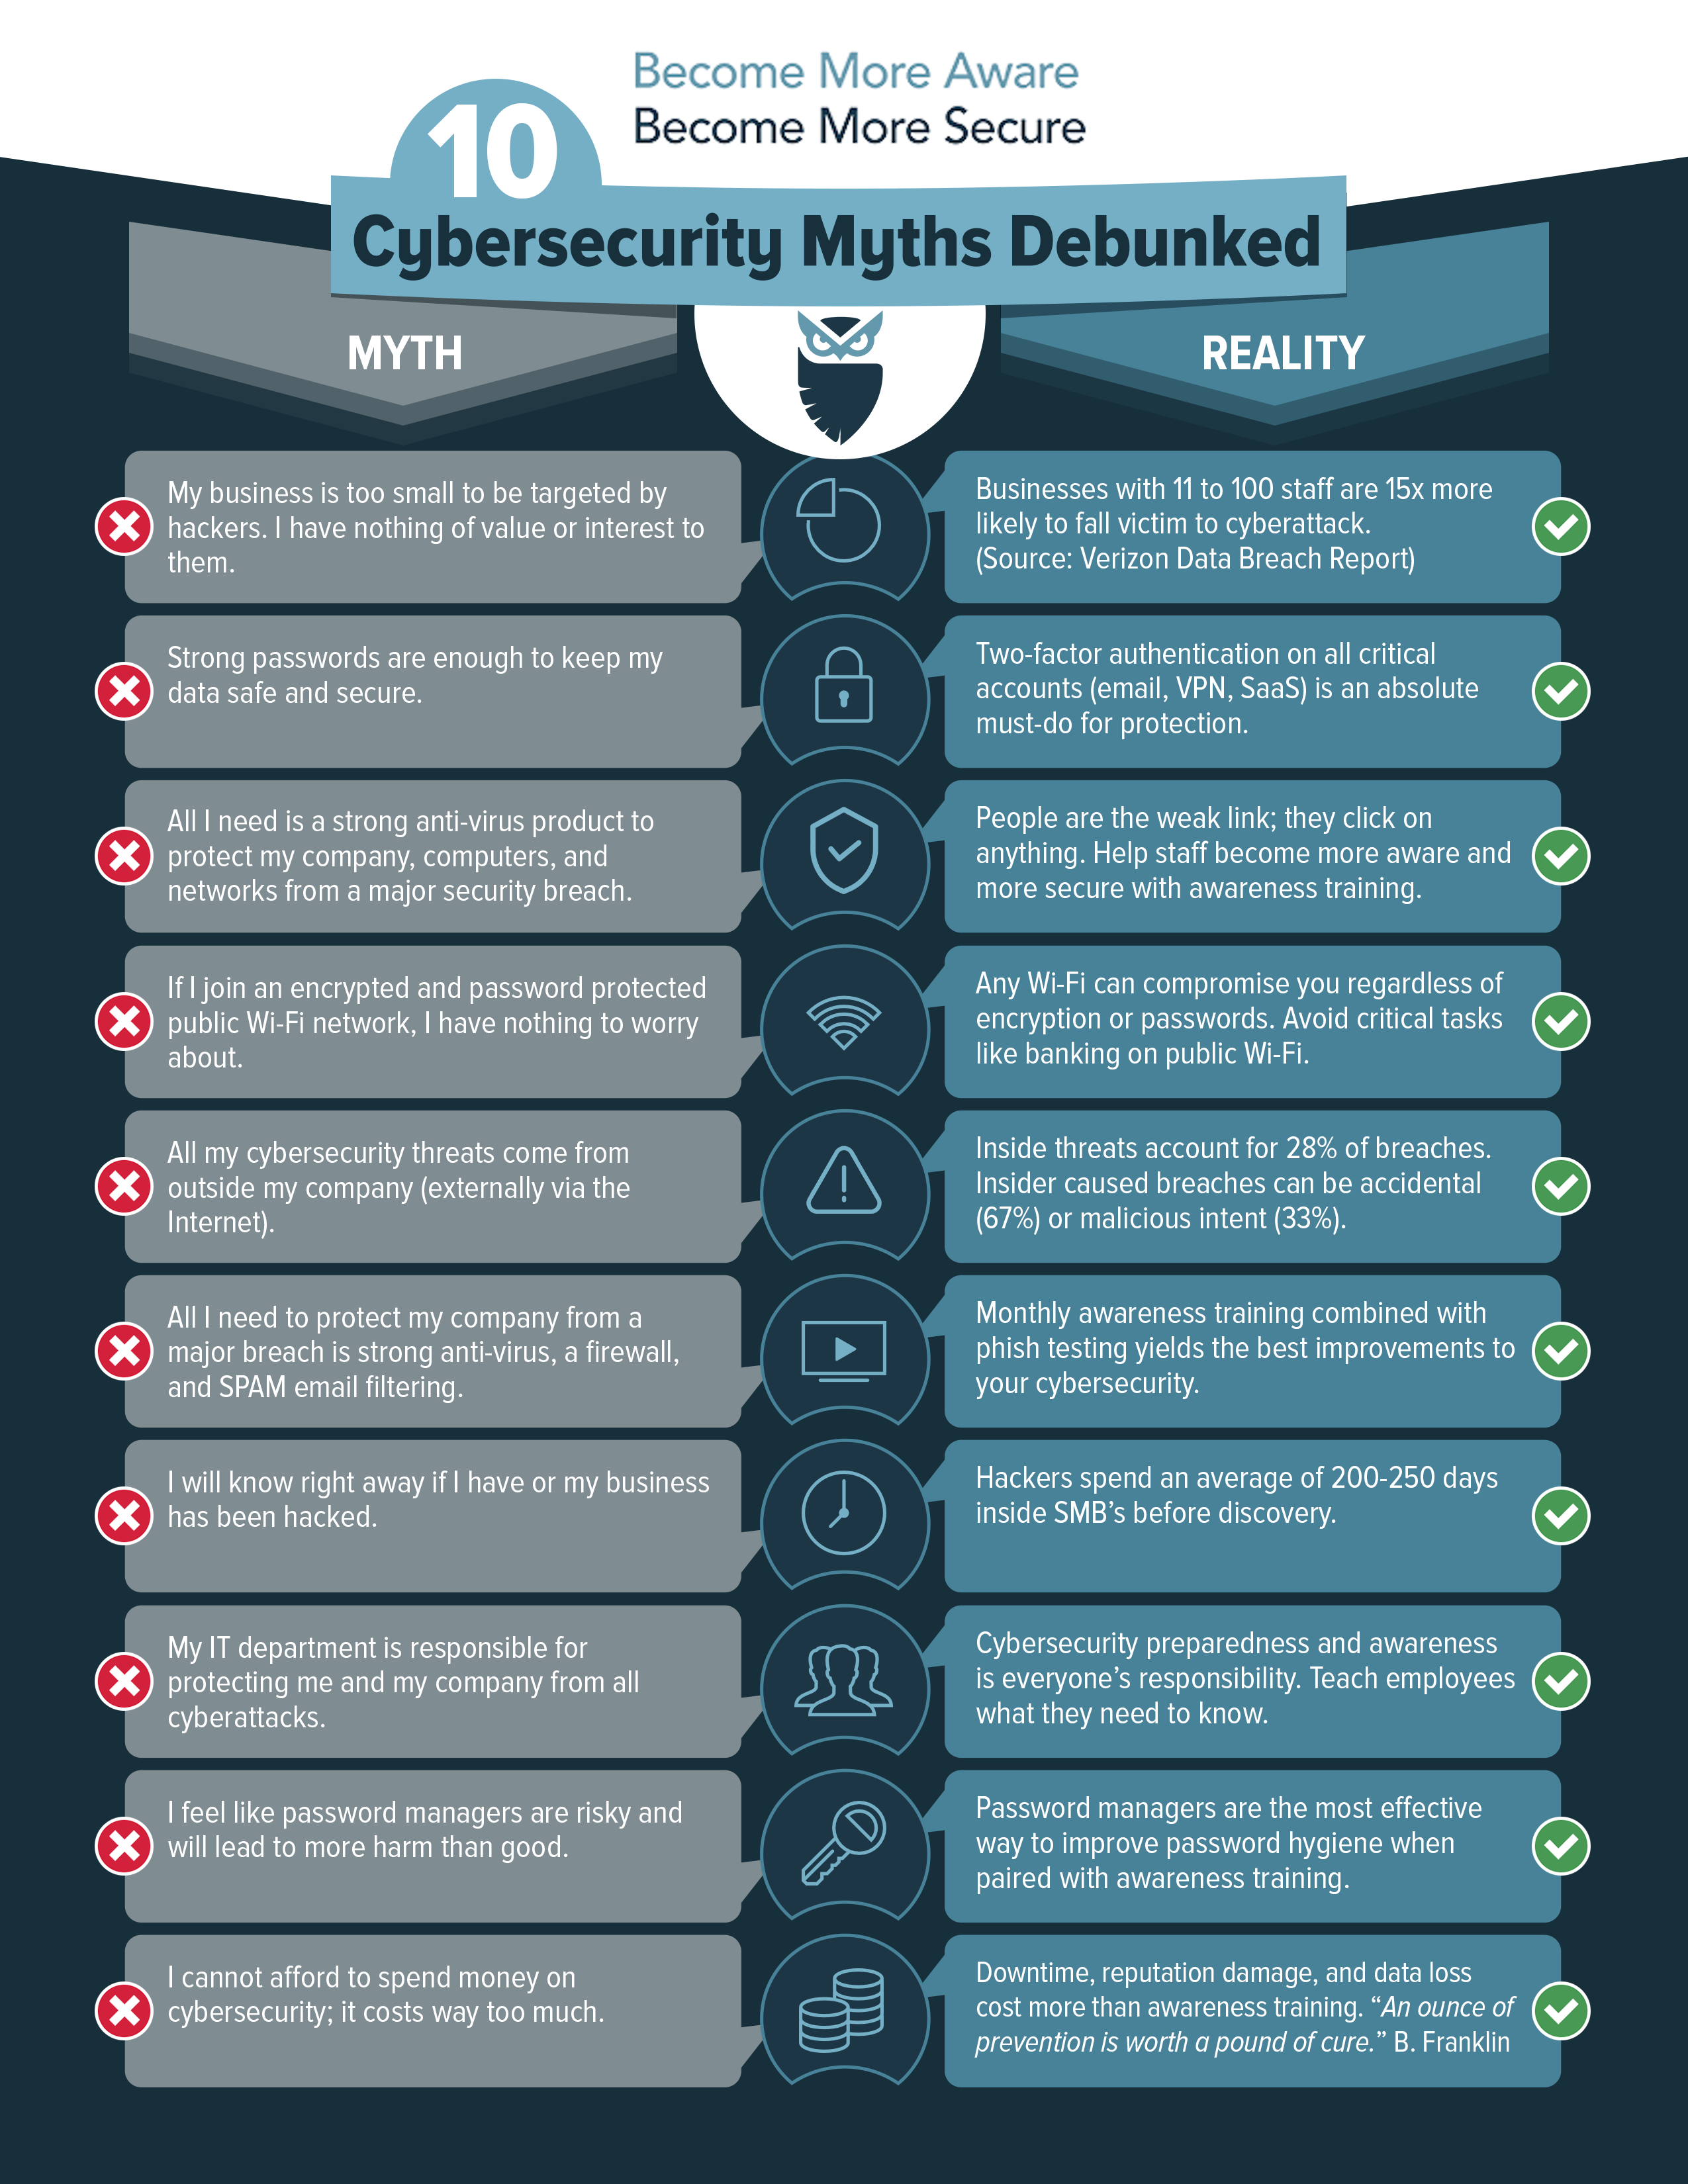
साइबरहूट 31 दिनों के साइबर सुरक्षा इन्फोग्राफ़िक्स तैयार करके और जारी करके अपना योगदान दे रहा है – महीने के हर दिन के लिए एक – और उन्हें आपके व्यवसाय, ग्राहकों और कर्मचारियों के लिए उपयोग हेतु उपलब्ध करा रहा है। अपने उद्योग को दिखाएँ कि आप अपने ग्राहकों के सामने खुद को अलग दिखाने के लिए साइबर सुरक्षा का उपयोग कर रहे हैं।
बस के लिए सिर साइबरहूट का इन्फोग्राफिक्स अनुरोध फ़ॉर्म पृष्ठ यहां देखें और ग्राफिक्स डाउनलोड करने के लिए फॉर्म पूरा करें।
साइबरहूट अपने सह-मालिक क्रेग टेलर के माइंडव्हर्ल के साथ किए गए महत्वपूर्ण दैनिक व्लॉग इंटरव्यू भी जारी कर रहा है , जिनमें हर दिन साइबर सुरक्षा के विभिन्न महत्वपूर्ण विषयों पर चर्चा की जाती है। इंटरव्यू से अपडेट रहने के लिए CyberHoot.com/Vlog पर जाएं!
नीचे दो अतिरिक्त साइबरहूट इन्फोग्राफिक्स दिए गए हैं (ऊपर दिए गए 31 दिनों के अलावा) जो आपके उपयोग के लिए निःशुल्क उपलब्ध हैं।
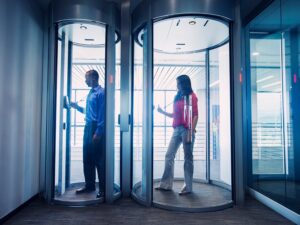
मैनट्रैप एक छोटा कमरा होता है जिसकी एक दीवार पर प्रवेश द्वार और सामने वाली दीवार पर निकास द्वार होता है। मैनट्रैप का एक दरवाजा तब तक नहीं खोला जा सकता जब तक कि सामने वाला दरवाजा बंद और लॉक न हो जाए। मैनट्रैप का उपयोग अक्सर भौतिक सुरक्षा में असुरक्षित क्षेत्रों को सुरक्षित क्षेत्रों से अलग करने और अनधिकृत प्रवेश को रोकने के लिए किया जाता है। आजकल के मैनट्रैप में इंटरलॉकिंग दरवाजे लगे होते हैं, जिससे एक दरवाजा अनलॉक होने पर दूसरा दरवाजा अपने आप लॉक हो जाता है। प्रवेश की अनुमति की पुष्टि की-फोब, आरएफआईडी बैज या बायोमेट्रिक सत्यापन द्वारा की जाती है। कुछ सिस्टम एक ही समय में एक से अधिक व्यक्ति को मैनट्रैप से गुजरने से रोकने के लिए त्रि-आयामी ऑप्टिकल इमेजिंग या थर्मल इमेजिंग तकनीक का उपयोग कर सकते हैं।
400+ शब्दों की हमारी पूरी साइबररी देखें
साइबरहूट पासवर्ड-रहित पहुँच प्रदान करता है। वेबसाइट खोजने, पासवर्ड रीसेट करने और लॉगिन में देरी से होने वाला समय बिल्कुल नहीं बर्बाद होता। तुरंत प्रशिक्षण पहुँच के लिए ईमेल लिंक पर क्लिक करें!
साइबर सुरक्षा कौशल सीखने के लिए आपको जो कुछ भी चाहिए वह ईमेल के माध्यम से प्रबंधित किया जाता है, जिसमें प्रशिक्षण कार्य, अनुस्मारक, प्रबंधन अनुपालन रिपोर्ट और "माई साइबरहूट" शामिल हैं।
साइबरहूट, प्रबंधकों की ईमेल सूचनाओं के ज़रिए गैर-अनुपालन को स्वचालित करता है। प्रबंधकों के लिए कर्मचारियों की अनुपालन स्थिति सक्षम है ताकि आपको हमेशा पता रहे कि आप कहाँ हैं।
साइबर "हूट्स" आमतौर पर 5 मिनट या उससे कम समय के होते हैं। इससे यह सुनिश्चित होता है कि आपके कर्मचारियों को सबसे प्रभावी समाधान के साथ जल्दी से प्रशिक्षित किया जाए।
साइबरहूट एक खुला साइबर सुरक्षा प्रशिक्षण प्लेटफ़ॉर्म है। किसी भी वीडियो या पीडीएफ़ का इस्तेमाल आपके कर्मचारियों को प्रशिक्षित करने और नियंत्रित करने के लिए किया जा सकता है।
100 साइबरहूट उपयोगकर्ताओं के एक सर्वेक्षण में पाया गया कि यदि साइबरहूट प्रशिक्षण बंद कर दिया गया तो 60% उपयोगकर्ता “निराश” या “बहुत निराश” होंगे।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।