यदि आप बाराकुडा के ईमेल सुरक्षा गेटवे का उपयोग कर रहे हैं, तो आप साइबरहूट आईपी पते और डोमेन नाम को श्वेतसूची में डाल सकते हैं, ताकि हमारे नकली फ़िशिंग परीक्षण ईमेल और प्रशिक्षण सूचनाएं आपके अंतिम उपयोगकर्ता के इनबॉक्स तक पहुंच सकें।
साइबरहूट के वर्तमान आईपी पते और डोमेन नाम के लिए कृपया यह लेख देखें।
साइबरहूट ईमेल-रिले आईपी पते, डोमेन और श्वेत-सूची लेख
ये निर्देश बैराकुडा के नॉलेजबेस के आधार पर संकलित और संक्षेपित किए गए हैं। बैराकुडा में व्हाइट-लिस्टिंग के बारे में अधिक जानकारी के लिए, बैराकुडा का यह वीडियो देखें ।
यदि आप बाराकुडा की ईमेल सुरक्षा सेवा (क्लाउड) का उपयोग कर रहे हैं, तो आईपी पते के आधार पर बाराकुडा को श्वेतसूची में डालने के लिए इन चरणों का पालन करें:
यदि आप बाराकुडा के ईमेल सुरक्षा गेटवे (ऑन-प्रिमाइसेस) का उपयोग कर रहे हैं, तो आईपी पते द्वारा बाराकुडा को श्वेतसूची में डालने के लिए इन चरणों का पालन करें:
सिम्युलेटेड फ़िशिंग टेस्ट में URL को बदलने से रोकने और संभावित रूप से गलत फ़िशिंग टेस्ट परिणामों से बचने के लिए, आपको Barracuda के इंटेंट एनालिसिस फ़ीचर में हमें व्हाइट-लिस्ट करना पड़ सकता है। इस प्रक्रिया को समझाने वाले Barracuda के इस लेख को देखें।
यदि आप बाराकुडा की ईमेल सुरक्षा सेवा (क्लाउड) का उपयोग कर रहे हैं, तो बाराकुडा के आशय विश्लेषण को श्वेतसूची में डालने के लिए इन चरणों का पालन करें:
यदि आप बाराकुडा के ईमेल सुरक्षा गेटवे (ऑन-प्रिमाइसेस) का उपयोग कर रहे हैं, तो बाराकुडा के आशय विश्लेषण को श्वेतसूची में डालने के लिए इन चरणों का पालन करें:
अगर आप बाराकुडा के एडवांस्ड थ्रेट प्रोटेक्शन (ATP) का इस्तेमाल कर रहे हैं और आपको गलत क्लिक या गलत अटैचमेंट खुलने का अनुभव हुआ है, तो आप छूट सेट अप कर सकते हैं। छूट सेट अप करने से आप साइबरहूट के IP पतों से आने वाले फ़िशिंग टेस्ट ईमेल की PDF स्कैनिंग को बायपास कर सकते हैं।
एटीपी पीडीएफ स्कैनिंग को बायपास करने के लिए छूट पते सेट अप करने हेतु:
यदि आपका संगठन बैराकुडा के प्रतिरूपण सुरक्षा (इम्परसोनेशन प्रोटेक्शन) फ़ीचर का उपयोग करता है, तो आपको साइबरहूट के भेजने वाले डोमेन को अनुमत प्रेषकों की सूची में जोड़ना होगा। इससे नकली फ़िशिंग ईमेल और प्रशिक्षण सूचनाओं को प्रतिरूपण सुरक्षा द्वारा अवरुद्ध या चिह्नित होने से रोका जा सकेगा।
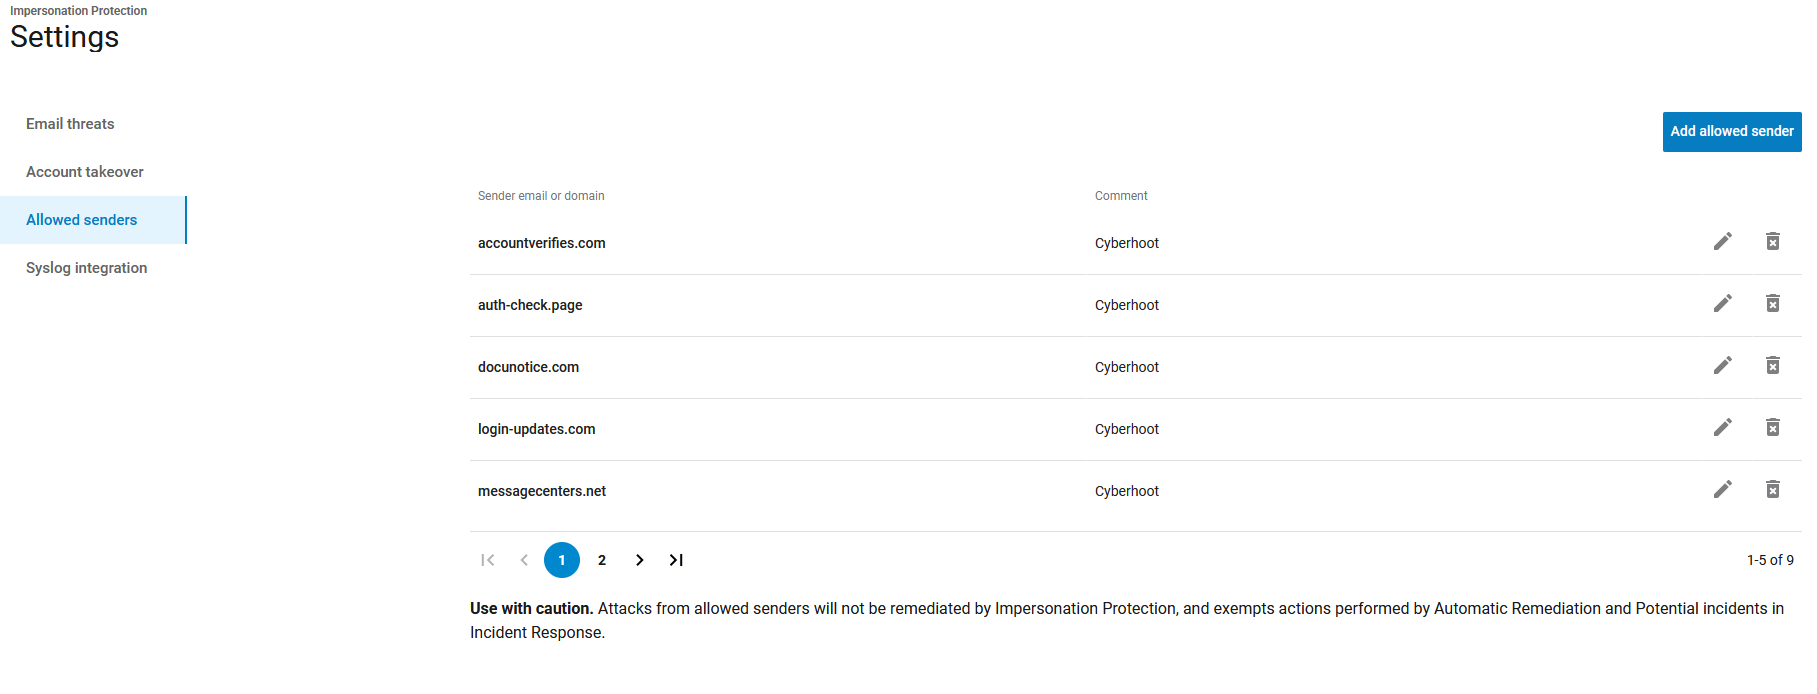
CyberHoot डोमेन को अनुमत प्रेषक के रूप में जोड़ने के लिए:
नोट: सावधानी से उपयोग करें। अनुमत प्रेषकों की सूची में जोड़े गए डोमेन प्रतिरूपण सुरक्षा द्वारा नियंत्रित नहीं किए जाएंगे, और उनकी कार्रवाइयां घटना प्रतिक्रिया में स्वचालित सुधार और संभावित घटनाओं से मुक्त हैं।
नीचे दिए गए स्क्रीनशॉट में अनुमत प्रेषक सेटिंग पृष्ठ दिखाया गया है जिसमें साइबरहूट डोमेन पहले से ही जोड़े गए हैं:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ें
गंभीरता: गंभीर (CVSS 9.2) | जारी करने की तिथि: 22 अक्टूबर, 2026 | 21 अक्टूबर को, PHP में दो गंभीर खामियां पाई गईं,...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।