यह HowTo लेख बताता है कि MailProtector का उपयोग करके अंतिम उपयोगकर्ताओं तक अटैक फ़िशिंग परीक्षणों को पहुंचने देने के लिए अनुमति सूचीकरण नियमों को कैसे कॉन्फ़िगर किया जाए।
चेतावनी : CyberHoot ग्राहकों के लिए नकली ईमेल फ़िशिंग हमलों का समर्थन करता है। कृपया ध्यान रखें कि यह तरीका कर्मचारियों में क्लिक दर को कम करने के लिए नकारात्मक प्रतिक्रिया का उपयोग करता है। सफलता के लिए, हमेशा सकारात्मक प्रतिक्रिया , शैक्षिक और वास्तविक HootPhish फ़िशिंग सिमुलेशन का उपयोग करें ताकि अंतिम उपयोगकर्ताओं पर सर्वोत्तम प्रभाव पड़े।
1.) https://emailservice.io/signin पर मेलप्रोटेक्टर साइट पर जाएं
2.) डोमेन टैब का चयन करें

3.) उस डोमेन का चयन करें जिसके लिए आप अनुमति-सूची नियम कॉन्फ़िगर करना चाहते हैं।
4.) फ़िल्टरिंग टैब का चयन करें

5.) आप देखेंगे अनुमति नियम (केवल इनबाउंड)वहाँ से, आप साइबरहूट के DNS डोमेन नाम आसानी से दाईं ओर "हमेशा ईमेल की अनुमति दें" इनपुट बॉक्स में डाल सकते हैं। फिर डोमेन जोड़ने के लिए "जोड़ें" पर क्लिक करें।
हमारे DNS डोमेन नामों की पूरी सूची के लिए, इस लिंक का अनुसरण करें: https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
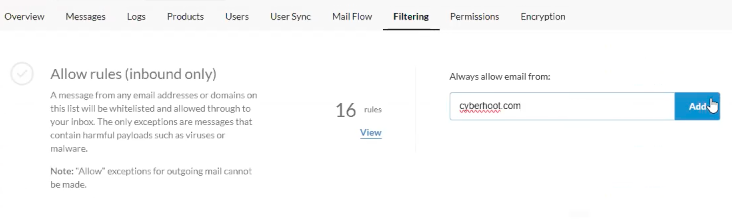
MailProtector को केवल DNS डोमेन नामों को अनुमति-सूची में शामिल करने की आवश्यकता होती है क्योंकि वे IP पते को अनुमति-सूची में शामिल करने की अनुमति नहीं देते। लेकिन एक बार जब आप CyberHoot के सभी DNS डोमेन नाम सेट कर लेते हैं, तो आप तैयार हैं!
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंअपने लोगों को पारंपरिक फ़िशिंग परीक्षण से बेहतर सकारात्मक दृष्टिकोण के साथ अधिक पैनी नज़र दें।