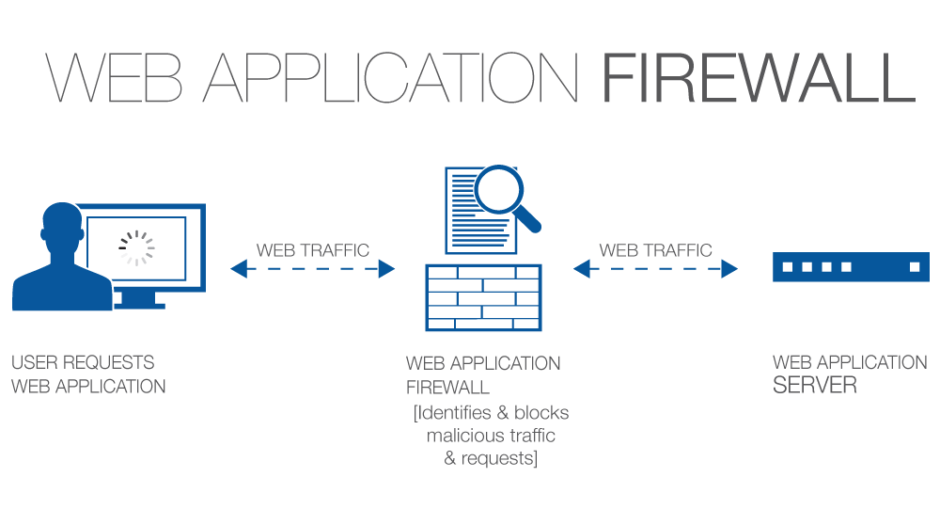
वेब एप्लिकेशन फ़ायरवॉल (WAF) का उपयोग वेब एप्लिकेशन और इंटरनेट के बीच HTTP ट्रैफ़िक को फ़िल्टर और मॉनिटर करके वेब एप्लिकेशन की सुरक्षा के लिए किया जाता है। यह आमतौर पर वेब एप्लिकेशन को क्रॉस-साइट फ़ोर्जरी, क्रॉस-साइट स्क्रिप्टिंग (XSS), फ़ाइल इन्क्लूज़न और SQL इंजेक्शन जैसे हमलों से बचाता है। सुरक्षा का यह तरीका हर तरह के हमले को रोकने के लिए डिज़ाइन नहीं किया गया है। अधिकांश सुरक्षा प्रणालियों की तरह, विभिन्न प्रकार के हमलों से बचाव के लिए एक मज़बूत सुरक्षा प्रणाली बनाने के लिए एक से अधिक सुरक्षा प्रणालियों की आवश्यकता होती है।
जब आपके पास वेब एप्लिकेशन फ़ायरवॉल होता है, तो इसे वेब एप्लिकेशन के सामने लगाया जाता है, जहाँ यह वेब एप्लिकेशन और इंटरनेट के बीच एक सुरक्षा कवच बनाता है। WAF का उद्देश्य दुर्भावनापूर्ण ट्रैफ़िक को फ़िल्टर करके सुरक्षित ट्रैफ़िक को अंदर आने देना है।
स्रोत: क्लाउडफ्लेयर
अतिरिक्त पठन सामग्री: संगठनात्मक प्रतिरोध के बिना वेब एप्लिकेशन सुरक्षा
संबंधित शब्द: एप्लीकेशन प्रॉक्सी , फ़ायरवॉल , रिवर्स प्रॉक्सी
अगर आप इसे वहन कर सकते हैं, तो हाँ, आपको एक वेब एप्लिकेशन फ़ायरवॉल लागू करना चाहिए। ध्यान रखें कि WAF को अनएन्क्रिप्टेड ट्रैफ़िक देखने की ज़रूरत होती है, इसलिए आपको SSL ट्रैफ़िक को डिक्रिप्ट करने के लिए एक और डिवाइस की ज़रूरत होगी और फिर HTTP ट्रैफ़िक को अपने WAF से गुज़ारना होगा, इससे पहले कि वह आपके वेबसर्वर पर रीडायरेक्ट हो। WAF वेबसाइटों में काफ़ी जटिलताएँ पैदा करते हैं और कमज़ोर दिल वालों के लिए नहीं हैं। हालाँकि, कुछ सुरक्षा विशेषज्ञों के अनुसार, अपनी वेबसाइट और अपने वेब एप्लिकेशन को विभिन्न हैकर हमलों से बचाने के लिए वेब एप्लिकेशन फ़ायरवॉल का इस्तेमाल करना सबसे अच्छा तरीका है। WAF एक प्रॉक्सी के रूप में काम करता है और आपकी वेबसाइट से आने-जाने वाले ट्रैफ़िक की निगरानी करता है ताकि यह सुनिश्चित हो सके कि हैकर आपकी वेबसाइट की सुरक्षित सामग्री तक न पहुँच पाएँ, या इससे भी बदतर, विशेष रूप से तैयार किए गए हमले के पैकेट के ज़रिए आपकी वेबसाइट में सेंध न लगा पाएँ। इसके अलावा, WAF आपकी वेबसाइट की उन कमज़ोरियों से भी सुरक्षा प्रदान करता है जिन पर आपके डेवलपर्स का ध्यान नहीं गया होगा। हैकर SMB को तेज़ी से निशाना बना रहे हैं क्योंकि उन्हें पता है कि कई SMB में बुनियादी साइबर सुरक्षा उपायों का अभाव है। इसलिए, SMB मालिकों को अपनी वेबसाइटों पर नियंत्रण रखना होगा और उनकी समग्र सुरक्षा बढ़ानी होगी। एस.एम.बी. के लिए एक अतिरिक्त नोट, यदि आप अपने वेब एप्लीकेशन में क्रेडिट कार्ड को प्रसंस्करण के लिए किसी तृतीय पक्ष प्रदाता को भेजे बिना सीधे संसाधित करते हैं, तो आप पर PCI/DSS अनुपालन के लिए WAF समाधान तैनात करने का दायित्व है।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

