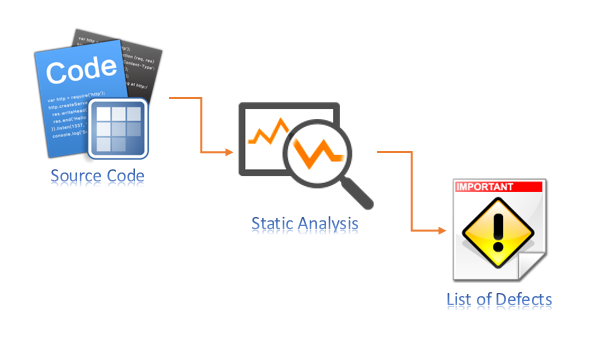
स्थैतिक कोड विश्लेषण, प्रोग्राम के न चलने की स्थिति में सॉफ़्टवेयर कोड का विश्लेषण है। चल रहे या संकलित, निष्पादित कोड के विश्लेषण को गतिशील कोड विश्लेषण कहा जाता है। कोड विश्लेषण की स्थैतिक विधि सुरक्षा कमजोरियों के लिए स्रोत कोड, बाइट कोड या एप्लिकेशन बाइनरी की जांच करती है । स्थैतिक विश्लेषण प्रोग्राम के परिणाम के बजाय, प्रत्येक प्रोग्राम की आंतरिक संरचना का अध्ययन करता है।
स्रोत: वेराकोड
अतिरिक्त पठन सामग्री: 2020 में ट्रेंडिंग: वैश्विक स्तर पर स्टैटिक कोड विश्लेषण सॉफ्टवेयर बाजार में 2020 से 2025 तक जबरदस्त वृद्धि
संबंधित शब्द: डायनामिक कोड विश्लेषण , भेद्यता
कोडिंग त्रुटियों को उत्पादन में जाने से पहले ही पकड़ लेना हमेशा एक अच्छा विचार होता है। स्थैतिक कोड विश्लेषण एक गहन दृष्टिकोण है जो सॉफ़्टवेयर विकास जीवनचक्र के प्रारंभिक चरण में ही बग्स का पता लगाने की क्षमता के साथ (गतिशील कोड विश्लेषण की तुलना में) अधिक लागत-कुशल साबित हो सकता है। स्थैतिक कोड विश्लेषण उन त्रुटियों का भी पता लगा सकता है जो गतिशील परीक्षण में सामने नहीं आतीं। दूसरी ओर, गतिशील कोड विश्लेषण उन सूक्ष्म खामियों और कमजोरियों को उजागर करने में सक्षम है जो अकेले स्थैतिक विश्लेषण के लिए बहुत जटिल हैं। विकास कंपनियों को प्रत्येक प्रमुख कोडिंग परियोजना या रिलीज़ शेड्यूल से जुड़े एक सुसंगत और नियमित आधार पर स्थैतिक कोड विश्लेषण के लिए बजट बनाना चाहिए।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

