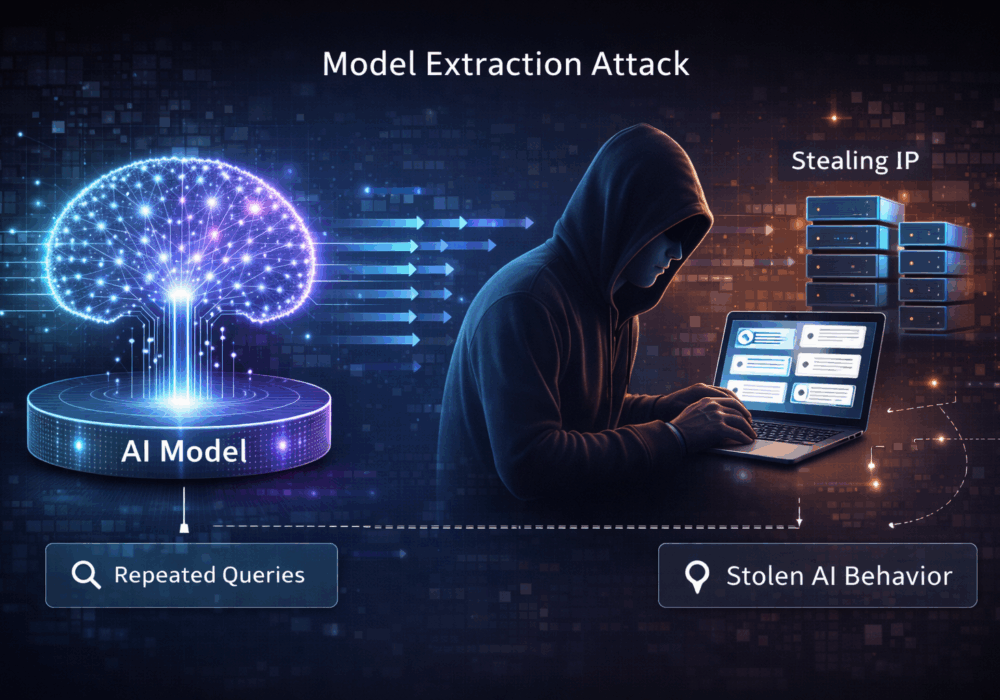
मॉडल निष्कर्षण हमला

10 दिसंबर 2025 | साइब्ररी मॉडल निष्कर्षण हमला

मॉडल एक्सट्रैक्शन अटैक एक ऐसी तकनीक है जिसमें हमलावर किसी होस्ट किए गए मशीन लर्निंग या एआई मॉडल से बार-बार क्वेरी करके उसके आंतरिक व्यवहार का अनुमान लगाता है, उसकी नकल करता है या उसका अनुमान लगाता है । समय के साथ, हमलावर एक ऐसा नकली मॉडल बना सकता है जो मूल मॉडल की हूबहू नकल करता है, जिससे वह मॉडल के कोड या वेट्स तक सीधे पहुंच प्राप्त किए बिना ही बौद्धिक संपदा की चोरी कर लेता है।

ये हमले निम्नलिखित का फायदा उठाते हैं:

  • सार्वजनिक या अर्ध-सार्वजनिक मॉडल एपीआई
  • पूर्वानुमानित आउटपुट
  • दर सीमित करने, निगरानी करने या प्रतिक्रिया यादृच्छिकीकरण का अभाव

लक्ष्य डेटा की चोरी नहीं, बल्कि मॉडल की चोरी है ।

इसका एसएमबी के लिए क्या मतलब है?

छोटे और मध्यम आकार के व्यवसायों के लिए, मॉडल एक्सट्रैक्शन अक्सर एक अदृश्य जोखिम होता है , खासकर जब एआई-संचालित सुविधाओं को बाहरी रूप से पेश किया जाता है।

प्रमुख निहितार्थों में ये शामिल हैं:

  • प्रतिस्पर्धात्मक लाभ की हानि
    यदि आपका एआई मॉडल मालिकाना वर्कफ़्लो, मूल्य निर्धारण तर्क या डोमेन विशेषज्ञता को एनकोड करता है, तो निकाला गया मॉडल प्रतिस्पर्धियों के लिए उस मूल्य को दोहरा सकता है।
  • आपकी बौद्धिक संपदा का अनियंत्रित पुन: उपयोग
    हमलावर आपकी सहमति या श्रेय दिए बिना क्लोन किए गए मॉडल को दोबारा बेच सकते हैं, उसका पुन: उपयोग कर सकते हैं या उसे एम्बेड कर सकते हैं।
  • बढ़ी हुई लागत
    एक्सट्रैक्शन हमलों में इस्तेमाल होने वाली अत्यधिक स्वचालित क्वेरी से एपीआई उपयोग और बुनियादी ढांचे के खर्च में वृद्धि हो सकती है।
  • सुरक्षा के बारे में गलत धारणाएँ
    कई लघु एवं मध्यम आकार के व्यवसाय (एसएमबी) यह मान लेते हैं कि "मॉडल के भार को उजागर न करना" ही पर्याप्त है। वास्तविकता में, केवल व्यवहार का ही विश्लेषण करके उसे रिवर्स-इंजीनियर किया जा सकता है।

लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) के लिए, यदि सुरक्षा उपाय लागू नहीं किए जाते हैं, तो मॉडल एक्सट्रैक्शन एआई को एक संपत्ति से दायित्व में बदल देता है।

MSP के लिए इसका क्या मतलब है?

मैनेज्ड सर्विस प्रोवाइडर्स के लिए, दांव ऊंचे और व्यापक हैं।

मुख्य विचारों में शामिल हैं:

  • क्लाइंट आईपी एक्सपोजर
    MSP द्वारा निर्मित या क्लाइंट-विशिष्ट प्रक्रियाओं पर प्रशिक्षित अनुकूलित मॉडल को क्लोन किया जा सकता है और उनका दुरुपयोग किया जा सकता है।
  • बहु-किरायेदार जोखिम
    खराब आइसोलेशन या साझा इन्फरेंस एंडपॉइंट्स से क्रॉस-क्लाइंट इन्फरेंस और लीकेज का खतरा बढ़ जाता है।
  • संविदात्मक और कानूनी जोखिम
    ग्राहक, हमलावर की चालाकी की परवाह किए बिना, मालिकाना एआई सिस्टम की सुरक्षा करने में विफल रहने के लिए एमएसपी को जिम्मेदार ठहरा सकते हैं।
  • सेवा दुरुपयोग का पता लगाना
    एक्सट्रैक्शन अटैक अक्सर सामान्य उपयोग पैटर्न के समान दिखते हैं, जब तक कि उन पर विशेष रूप से निगरानी न रखी जाए, जिससे उन्हें नजरअंदाज करना आसान हो जाता है।
  • प्रतिष्ठा को नुकसान
    MSP से न केवल डेटा की सुरक्षा करने की अपेक्षा की जाती है, बल्कि उन प्रणालियों की भी सुरक्षा करने की अपेक्षा की जाती है जो इसे संसाधित करती हैं।

व्यावहारिक सीख

मॉडल एक्सट्रैक्शन अटैक का लक्ष्य मॉडल के व्यवहार को लक्षित करना होता है , न कि उसके निर्माण के तरीके को।

एसएमबी और एमएसपी के लिए:

  • मॉडलों को इस प्रकार मानें संरक्षित बौद्धिक संपदा
  • को लागू करें दर सीमा निर्धारण, क्वेरी निगरानी और विसंगति का पता लगाना
  • उच्च गुणवत्ता वाले आउटपुट को अनावश्यक रूप से प्रदर्शित करने से बचें।
  • जहां उपयुक्त हो, प्रतिक्रिया को नियंत्रित करने या आउटपुट में थोड़ा सा यादृच्छिकीकरण करने का उपयोग करें।
  • जोखिम मूल्यांकन और ग्राहक समझौतों में एआई मॉडल सुरक्षा को शामिल करें।

अतिरिक्त पढ़ना:

साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:


नवीनतम ब्लॉग

नवीनतम जानकारी से अवगत रहें सुरक्षा अंतर्दृष्टि

नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

साइबरहूट की सलाह: माइक्रोसॉफ्ट आउटलुक काम नहीं कर रहा है। लेकिन आपका विवेक अभी भी आपके साथ है।

साइबरहूट की सलाह: माइक्रोसॉफ्ट आउटलुक काम नहीं कर रहा है। लेकिन आपका विवेक अभी भी आपके साथ है।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...

अधिक पढ़ें

हानिकारक ब्राउज़र एक्सटेंशन: अपने ब्राउज़र को सुरक्षित कैसे रखें

हानिकारक ब्राउज़र एक्सटेंशन: अपने ब्राउज़र को सुरक्षित कैसे रखें

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”

अधिक पढ़ें

आपके कैलेंडर में एक बिन बुलाया मेहमान आ गया है।

आपके कैलेंडर में एक बिन बुलाया मेहमान आ गया है।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...

अधिक पढ़ें